Appearance
MANUAL BOOK LENGKAP & PANDUAN PENGGUNA AUDITHINK V1
Kompilasi Utuh: Standar Operasional Prosedur (SOP), Alur Kerja Sistem, Konfigurasi, Perencanaan, Pelaksanaan, Pelaporan, Monitoring Tindak Lanjut, dan Kamus Menu Audithink.
layout: home
hero: name: "Audithink Wiki" text: "Internal Audit Management System" tagline: "Pusat Panduan Operasional, Standar Prosedur (SOP), Metodologi Audit, dan Katalog Sistem Terintegrasi." image: src: /icon-audithink.svg alt: Audithink Logo actions: - theme: brand text: Buka SOP & Workflow link: /SOP_DAN_WORKFLOW_AUDITHINK - theme: alt text: Modul Perencanaan (PKAT) link: /03_perencanaan_audit_planning - theme: alt text: Katalog Menu & Rute link: /06_katalog_dan_kamus_menu
features:
- icon: 📋 title: SOP & Matriks RACI Terpadu details: Panduan alur kerja 6 siklus audit internal dari Master Setup, PKAT, Pelaksanaan KKA, Notisi 5C, RATLR, LHA, hingga Verifikasi Tindak Lanjut. link: /SOP_DAN_WORKFLOW_AUDITHINK
- icon: 🎯 title: Risk-Based Audit Planning details: Annual Audit Universe (AAU), Annual Risk Assessment (ARA), dan penyusunan PKAT tahunan berbasis kepatuhan standar IIA. link: /03_perencanaan_audit_planning
- icon: 🔍 title: Fieldwork & Notisi Temuan details: Pengujian prosedur KKA, standardisasi 5 atribut temuan (Kondisi, Kriteria, Sebab, Akibat, Rekomendasi), serta komitmen RATLR. link: /04_pelaksanaan_audit_implementation
- icon: 📊 title: Pelaporan LHA & Monitoring TL details: Penyusunan Laporan Hasil Audit bertingkat, siklus reviu Dalnis & Kepala SKAI, serta pelacakan realisasi tindak lanjut rekomendasi. link: /05_pelaporan_dan_monitoring
- icon: ⚙️ title: Konfigurasi & Master Data details: Panduan administrasi auditee, pegawai, parameter risiko, taksonomi temuan, hak akses, dan matriks approval penugasan. link: /02_konfigurasi_dan_master_data
- icon: 💡 title: Studi Kasus & Troubleshooting details: Simulasi penugasan audit dari awal sampai selesai, panduan tanya-jawab (FAQ), dan solusi cepat kendala teknis sistem. link: /07_panduan_kasus_dan_troubleshooting
Mulai Eksplorasi Dokumentasi Audithink
Gunakan kolom pencarian instan (Ctrl / ⌘ + K) atau pilih bab panduan melalui menu navigasi di atas.
STANDAR OPERASIONAL PROSEDUR (SOP) & PANDUAN WORKFLOW AUDITHINK V1
Sistem Informasi Manajemen Audit Internal Terintegrasi
1. PENDAHULUAN & TUJUAN DOKUMEN
Dokumen Standar Operasional Prosedur (SOP) dan Panduan Alur Kerja (Workflow) ini disusun sebagai pedoman operasional garis besar bagi seluruh pemangku kepentingan (stakeholder) internal audit dalam mengoperasikan aplikasi Audithink.
Apabila Manual Book (Bab 01 s.d. Bab 07) ditujukan untuk memandu teknis pengoperasian tombol, formulir, dan menu secara terperinci per halaman, maka dokumen SOP ini ditujukan untuk memandu:
- End-to-End Business Process: Urutan kronologis pelaksanaan audit dari awal tahun hingga pemantauan tindak lanjut rekomendasi.
- Actor & Role Responsibilities: Siapa melakukan apa (Who does What), siapa yang memverifikasi (Reviewer), dan siapa yang mengesahkan (Approver).
- Prerequisite & Data Dependencies: Prasyarat data apa saja yang wajib tersedia di sistem sebelum suatu tahapan audit dapat dieksekusi.
- Status Lifecycle & Gatekeeping: Aturan transisi status dan validasi sistem antar modul.
2. MATRIKS PERAN & TANGGUNG JAWAB (RACI MATRIX)
Aplikasi Audithink menerapkan prinsip pemisahan tugas (segregation of duties) berbasis peran (Role-Based Access Control) standar audit internal dengan pemetaan akun demo resmi:
| No | Peran (Role) | Kode | Akun Demo Resmi | Cakupan Wewenang & Tanggung Jawab Utama |
|---|---|---|---|---|
| 1 | Superadmin | ADM | superadmin@audithink.com | Konfigurasi sistem, struktur organisasi, jabatan, pegawai, master proses bisnis (RCM), parameter risiko, dan template audit. |
| 2 | Kepala SKAI / SPI | KAD | kaspi@audithink.com | Pimpinan tertinggi audit internal (Head of Internal Audit). Memberikan pengesahan akhir (final approval) atas AAU, PKAT, KKA, Notisi, Audit Closure, LHA, dan Corrective Action. |
| 3 | Pengendali Teknis / Dalnis | DLN | supervisor@audithink.com | Supervisor audit (Reviewer Level 2). Menyusun AAU, menginput nilai risiko ARA, mengajukan PKAT (Propose as Plan), serta mereviu Notisi, Audit Closure, dan LHA. |
| 4 | Ketua Tim Audit | KTA | lead@audithink.com | Pemimpin penugasan audit (Reviewer Level 1). Mengelola surat tugas (Preliminary), mereviu KKA, memvalidasi Notisi & Audit Closure, menyusun draft LHA (Generate-Download-Upload), dan mereviu LHA. |
| 5 | Anggota Tim Audit | ATA | auditor1@audithink.com | Auditor pelaksana lapangan. Menguji kontrol (Risk Controls) pada KKA, memilih auditee terkait, mencatat Notisi Temuan 5C, berdialog dengan auditee, dan menginput rekomendasi Audit Closure. |
| 6 | Auditee (PIC Unit Kerja) | ADT | budi.santoso / indah.permatasari@audithink.com (pass: password123) | Pimpinan/staf unit kerja yang diperiksa. Memberikan respons atas notisi (Approve, Request Revise, Invalid Request), mengesahkan komitmen temuan (Open/Close), dan melaporkan bukti aksi korektif. |
Matriks Keterlibatan Per Tahapan (RACI)
- R (Responsible): Pihak yang mengerjakan aktivitas secara langsung di sistem.
- A (Accountable): Pihak yang memegang otorisasi akhir / pengesahan (Approval).
- C (Consulted): Pihak yang direviu atau dimintai masukan teknis (Reviewer / Supervisor).
- I (Informed): Pihak yang menerima tembusan / notifikasi status akhir.
| Siklus Audit | Tahapan Aktivitas | ADM | KAD | DLN | KTA | ATA | ADT |
|---|---|---|---|---|---|---|---|
| Tahap 0 | Setup Master Data & Business Process (RCM) | R/A | I | I | I | I | I |
| Tahap 1 | Registrasi Audit Universe (AAU) | I | A | R | C | I | I |
| Penilaian Nilai Akhir Risiko (ARA) | I | I | R | C | I | I | |
| Propose as Plan & Form PKAT/AAP | I | A | R | C | I | I | |
| Preliminary / Surat Tugas (ST) | I | A | C | R | I | I | |
| Tahap 2 | Pengujian Risk Controls pada KKA | I | A | C | C | R | C |
| Input Notisi Temuan 5C | I | I | I | C | R | C | |
| Tahap 3 | Respons Notisi (Approve/Revise/Invalid) & Dialog | I | I | I | C | R | R |
| Reviu Notisi Berjenjang 3 Lapis | I | A | C | C | I | I | |
| Input Audit Closure (Rekomendasi, PIC, Due Date) | I | I | I | C | R | I | |
| Reviu Audit Closure Berjenjang 3 Lapis | I | A | C | C | I | I | |
| Auditee's Commitment (Update Open/Close) | I | I | I | C | I | R/A | |
| Tahap 4 | Penyusunan LHA (Generate-Download-Upload) | I | I | C | R | I | I |
| Reviu LHA Berjenjang 3 Lapis | I | A | C | C | I | I | |
| Tahap 5 | Pelaporan Aksi Korektif & Unggah Bukti (CA) | I | I | I | I | I | R |
| Pengesahan Bukti Tindak Lanjut (CA Review) | I | R/A | I | C | I | I |
3. HIGH-LEVEL WORKFLOW LIFECYCLE (DIAGRAM UTAMA)
Berikut adalah bagan alir (flowchart) terpadu yang menggambarkan keseluruhan siklus audit internal di Audithink:
4. PROSEDUR OPERASIONAL STANDAR STEP-BY-STEP
TAHAP 0: SETUP MASTER DATA & ORGANIZATION MANAGEMENT (PRASYARAT)
0.1 Tujuan
Menyiapkan struktur kelembagaan organisasi, data personil, parameter risiko, template audit, serta Katalog Proses Bisnis dan Matriks Pengendalian Risiko (Risk & Control Matrix - RCM) yang menjadi landasan operasional penilaian risiko dan pengujian audit.
0.2 Pelaksana Utama
- Superadmin (dapat dibantu oleh Tim Metodologi / Lead Auditor untuk perumusan Proses Bisnis & RCM)
0.3 Modul dan Alur Kerja Organization Management (/organization-management/*)
Modul Organization Management adalah pilar operasional pembentuk tata kelola auditee dan proses bisnis dengan urutan alur kerja:
- Pengelolaan Unit Organisasi / Auditee (
/organization-management/auditees):- Registrasi hierarki unit auditable: Kantor Pusat/Direktorat -> Divisi -> Departemen -> Kantor Cabang (Branch/KCP).
- Menentukan status aktif dan kategori unit kerja (Operasional, Bisnis, Pendukung/Support).
- Pengelolaan Jabatan (
/organization-management/positions):- Pemetaan nama jabatan struktural dan fungsional (misal: Kepala Divisi, Pemimpin Cabang, Auditor Eksekutif, Staf Operasional).
- Pengelolaan Pegawai / Staff (
/organization-management/employees):- Registrasi data induk pegawai (NIP, Nama, Email, Nomor Telepon, Jabatan, dan Unit Kerja Penempatan).
- Data ini menjadi dasar pembentukan akun pengguna (User Account) dan penunjukan tim auditor.
- Penyusunan Katalog Proses Bisnis & RCM (
/organization-management/business-process):- Merupakan Risk and Control Matrix (RCM) korporasi yang disusun bertingkat:
- Level 1 (Business Process): Nama proses bisnis utama (misal: Penyaluran Kredit Komersial, Pengelolaan Kas & Kliring, Pengadaan TI).
- Level 2 (Sub-Process): Rincian aktivitas proses bisnis beserta penetapan unit kerja pemilik proses (Owner Auditee).
- Level 3 (Risk Event / Peristiwa Risiko): Potensi kegagalan atau risiko inheren yang dapat terjadi, dilengkapi dengan kategori risiko (
kategori_resiko_ids) dan indikator risiko. - Level 4 (Risk Control / Aktivitas Kontrol): Prosedur pengendalian mitigasi risiko yang wajib dievaluasi efektivitasnya oleh auditor.
- Merupakan Risk and Control Matrix (RCM) korporasi yang disusun bertingkat:
0.4 Menu Terkait Modul Organization Management & Master
Org. Management -> Organization (Auditees)(/organization-management/auditees)Org. Management -> Business Process (RCM)(/organization-management/business-process)Org. Management -> Positions(/organization-management/positions)Org. Management -> Employee(/organization-management/employees)Master Data -> Kriteria & Tingkat Risiko(/master/risk-parameters&/master/risk-level)Master Data -> Tipe & Kategori Temuan(/master/findings-type&/master/finding-categories)Master Data -> Template Program Audit(/master/program-template)
0.5 Validasi Sistem & Keterkaitan Lintas Modul (Gatekeeper)
- Keterkaitan ke Modul Planning (Tahap 1): Penilaian Risiko Tahunan (Annual Risk Assessment / ARA) mengambil entitas unit kerja dari
Organizationdan mengambil parameter risiko dariBusiness Process. - Keterkaitan ke Modul Pelaksanaan (Tahap 2): Langkah audit dalam KKA secara langsung menguji efektivitas Risk Controls yang telah dipetakan pada Business Process.
- Integritas Penugasan: Surat Tugas tidak dapat diterbitkan apabila ketua/anggota tim audit belum terdaftar di modul
Employeedan akun pengguna belum aktif di modulSettings -> User Accounts.
TAHAP 1: PERENCANAAN AUDIT TAHUNAN & PENUGASAN (PLANNING)
1.1 Tujuan
Menyusun dan mengelola semesta audit (Annual Audit Universe - AAU), melakukan penilaian risiko tahunan (Annual Risk Assessment - ARA), menyusun rencana audit tahunan (Annual Audit Plan - AAP), menerbitkan Surat Tugas resmi, dan menyiapkan Kertas Kerja Audit (Preliminary).
1.2 Prosedur Langkah demi Langkah
Tips Skenario Demo Cepat
Pada presentasi atau demonstrasi kilat (fast demo), tahapan peninjauan AAU (Review Audit Universe) oleh Kaspi dapat dilewati (TIDAK PERLU) karena sistem mengizinkan draf AAU langsung diproses ke tahap ARA untuk efisiensi waktu pengetesan.
1.3 Menu Terkait
Planning -> Annual Audit Universe (AAU)(/planning/annual-audit-universe)Planning -> Annual Risk Assessment (ARA)(/planning/annual-risk-assessment)Planning -> Annual Audit Plan (AAP)(/planning/annual-audit-plan)Planning -> Preliminary & Surat Tugas(/planning/preliminary)
1.4 Validasi Sistem & Aturan Transisi
- Aturan Audit Type: Penentuan tipe audit pada AAU berfungsi sebagai master tagging klasifikasi dan tidak mengubah konfigurasi bawaan kertas kerja.
- Aturan ARA: Penilaian risiko berfokus pada pengisian skor/nilai akhir risiko unit audit. Parameter bobot risiko dikonfigurasi tersentral di menu Master Data.
- Aturan Transisi AAP: Penugasan lapangan baru dapat dimulai setelah rencana audit disahkan (
Approved) oleh Kepala Satuan Pengawas Intern (kaspi@audithink.com).
TAHAP 2: PELAKSANAAN AUDIT LAPANGAN / FIELDWORK
2.1 Tujuan
Melaksanakan pengujian kontrol operasional di lapangan melalui Kertas Kerja Audit (KKA) berdasarkan Risk Controls pada RCM, mengumpulkan bukti kerja pengujian, melakukan reviu berjenjang, dan mencatat fakta kelemahan pengendalian dalam bentuk Notisi Temuan.
2.2 Prosedur Langkah demi Langkah
2.3 Standar 5 Atribut Temuan Audit (Wajib Lengkap di Audithink)
Setiap pencatatan Notisi Temuan pada menu Audit Management -> Audit Finding Notice (/audit-management/audit-finding-notice) wajib memenuhi standar kelengkapan:
- Kondisi (Condition): Fakta objektif yang ditemukan di lapangan (apa yang sebenarnya terjadi).
- Kriteria (Criteria): Kebijakan, SOP, regulasi internal, ketentuan regulator (OJK/BI), atau standar profesi yang seharusnya dipatuhi.
- Sebab (Root Cause): Mengapa perbedaan/kondisi tersebut terjadi (ketiadaan prosedur, kelalaian SDM, kelemahan sistem kontrol).
- Akibat (Impact/Consequence): Potensi risiko finansial, kepatuhan, reputasi, operasional, atau hukum yang ditimbulkan.
- Rekomendasi (Recommendation): Saran tindakan perbaikan konstruktif yang terukur, aplikatif, dan dapat ditindaklanjuti.
2.4 Menu Terkait
Audit Management -> Audit Working Paper / KKA(/audit-management/audit-working-paper)Audit Management -> Review Working Paper(/audit-management/review-working-paper)Audit Management -> Audit Finding Notice(/audit-management/audit-finding-notice)
TAHAP 3: TANGGAPAN AUDITEE, REVIU BERJENJANG & AUDIT CLOSURE
3.1 Tujuan
Memberikan hak jawab kepada Auditee melalui 3 opsi respon, memfasilitasi dialog negosiasi bolak-balik antara auditor dan auditee, menjalankan reviu notisi berjenjang 3 lapis, menetapkan butir rekomendasi pada Audit Closure, serta mengesahkan komitmen tindak lanjut manajemen unit (Auditee's Commitment).
3.2 Prosedur Langkah demi Langkah
3.3 Menu Terkait
Audit Management -> Auditee Response(/audit-management/auditee-response)Audit Management -> Review Finding Notice(/audit-management/review-finding-notice)Audit Management -> Audit Closure(/audit-management/audit-closure)Audit Management -> Review Audit Closure(/audit-management/review-audit-closure)Audit Management -> Auditee Commitment(/audit-management/auditee-commitment)
3.4 Validasi Sistem & Aturan Transisi
- Aturan Respons Auditee: Auditee diberikan 3 pilihan aksi resmi:
Approve: Menyetujui fakta temuan dan substansi rekomendasi.Request for Revise: Meminta perbaikan narasi, kriteria, atau data pendukung.Invalid Request: Membantah validitas temuan disertai dokumen bukti sanggahan resmi.
- Aturan Reviu 3 Lapis: Reviu notisi temuan dan audit closure harus melewati persetujuan bertingkat (Lead Auditor → Supervisor → Kepala SPI) sebelum data difinalisasi.
- Penyusunan Audit Closure: Form penutupan audit diisi langsung oleh auditor pemeriksa (auditor1@audithink.com) dengan menetapkan butir rekomendasi, unit PIC, dan batas waktu penyelesaian (due date).
TAHAP 4: PELAPORAN HASIL AUDIT & PENGESAHAN LHA (REPORTING)
4.1 Tujuan
Menyusun Laporan Hasil Audit (LHA) formal melalui alur Generate-Download-Upload berkas bertanda tangan, menjalankan reviu laporan 3 lapis, dan mendistribusikan laporan resmi beromor ke manajemen puncak serta auditee.
4.2 Prosedur Langkah demi Langkah
4.3 Menu Terkait
Reporting -> Audit Report (LHA)(/reporting/audit-report)Reporting -> Review Audit Report(/reporting/review-audit-report)
4.4 Validasi Sistem & Tingkat Approval
- Alur Fisik Dokumen: Proses pelaporan mengombinasikan otomasi sistem (generate data tabel temuan) dengan keabsahan dokumen formal (download draf, pembubuhan tanda tangan/paraf, dan unggah ulang berkas sah).
- Otorisasi 3 Lapis: LHA diverifikasi oleh Ketua Tim (lead@audithink.com), diselaraskan oleh Supervisor (supervisor@audithink.com), dan disahkan secara legal oleh Kepala SPI (kaspi@audithink.com).
- Injeksi Otomatis: Saat status LHA disahkan (
Approved), seluruh rekomendasi dan PIC secara otomatis terdaftar di modul Monitoring Tindak Lanjut auditee.
TAHAP 5: PEMANTAUAN TINDAK LANJUT REKOMENDASI (CORRECTIVE ACTION)
5.1 Tujuan
Memantau realisasi komitmen perbaikan oleh manajemen auditee secara berkala, mengumpulkan bukti penyelesaian (evidence), memvalidasi kecukupan dokumen melalui reviu tindakan korektif (Corrective Action Review), dan menutup rekomendasi audit yang telah tuntas diselesaikan.
5.2 Alur Transisi Status Tindak Lanjut
5.3 Prosedur Langkah demi Langkah
- Akses Dashboard Tindak Lanjut oleh Auditee:
- Personil Auditee (indah.permatasari@audithink.com atau PIC unit) mengakses menu pemantauan rekomendasi.
- Memilih butir rekomendasi yang akan dilaporkan penyelesaiannya.
- Pelaporan Tindakan Korektif (Corrective Action):
- Mengisi uraian tindakan perbaikan yang telah dilaksanakan (Action Taken).
- Mengunggah dokumen bukti pendukung material (memo dinas baru, SOP revisi, kuitansi perbaikan, notula pelatihan, dsb).
- Memperbarui persentase capaian perbaikan (0% - 100%) dan mengirimkan berkas untuk reviu.
- Reviu & Pengesahan Tindak Lanjut oleh Kepala SPI (Corrective Action Review):
- Kepala SPI (kaspi@audithink.com) meneliti keabsahan bukti material yang dilampirkan.
- Jika bukti memadai, Kepala SPI menyetujui pengajuan dan status rekomendasi resmi berubah menjadi
Closed(Selesai). - Jika bukti belum cukup, berkas dikembalikan ke auditee dengan catatan perbaikan.
5.4 Menu Terkait
Monitoring -> Follow Up Recommendation / Corrective Action(/monitoring/corrective-action)Monitoring -> Corrective Action Review(/monitoring/corrective-action-review)
- Penetapan Status Akhir Temuan:
- Selesai (Closed): Tindakan perbaikan telah diimplementasikan sepenuhnya dan bukti pendukung dinyatakan valid dan memadai.
- Dalam Proses (In Progress): Tindakan perbaikan sedang berjalan namun belum tuntas atau bukti dokumen masih memerlukan perbaikan tambahan.
- Belum Ditindaklanjuti (Open): Belum ada langkah konkret yang dilakukan oleh Auditee hingga melewati batas target waktu kesepakatan.
- Tidak Dapat Ditindaklanjuti (Dropped): Terdapat perubahan struktur regulasi perundang-undangan nasional, penutupan unit kerja permanen, atau keputusan resmi dari Komite Audit/Direksi yang menyatakan risiko dapat diterima (risk accepted).
5.4 Menu Terkait
Monitoring -> Rekomendasi & Temuan(/monitoring/rekomendasi)Monitoring -> Tindak Lanjut Rekomendasi(/monitoring/tindak-lanjut)Monitoring -> Verifikasi Tindak Lanjut(/monitoring/verifikasi-tl)
5. TABEL DEPENDENSI DATA ANTAR MODUL
Tabel di bawah ini menjelaskan syarat data masukan (input requirements) dan luaran (outputs) dari masing-masing siklus audit di aplikasi Audithink:
| Modul / Siklus | Prasyarat Data Wajib (Input Dependency) | Output yang Dihasilkan | Modul Penerima Output |
|---|---|---|---|
| 0. Org. Management & Master Setup | SK Struktur Organisasi & Kebijakan Manajemen Risiko | Master Auditees, Jabatan, Pegawai, Matriks RCM (Business Process, Sub-process, Risk Events, Risk Controls), Kategori Risiko, Template Audit | Planning (AAU & ARA) & Fieldwork (KKA) |
| 1. PKAT | Master Auditee, Matriks RCM Aktif, Master Periode, Master Tim | PKAT Approved | Surat Tugas |
| 2. Surat Tugas | PKAT Approved, Master Pegawai (Ketua & Anggota) | Surat Tugas (ST) Resmi & Tim Aktif | PKA & Pelaksanaan |
| 3. PKA | Surat Tugas Aktif, Master Audit Template, Risk Controls dari Business Process | Daftar Langkah Kerja Audit (Audit Steps) | Audit Real (KKA) |
| 4. KKA & Notisi | PKA Aktif, Data Pengujian Sampel Lapangan | Notisi Temuan Valid & Dokumen Bukti | Reviu Notisi & RATLR |
| 5. RATLR | Seluruh Notisi Berstatus Approved & Ditanggapi | Matriks RATLR Final & BA Closing Meeting | Penyusunan LHA |
| 6. LHA | RATLR Final, Berita Acara Closing Meeting | Dokumen LHA Final Terotorisasi (Approved) | Monitoring Tindak Lanjut |
| 7. Monitoring TL | Rekomendasi dari LHA Final, Bukti dari Auditee | Status Temuan Selesai / Rekomendasi Closed | Pelaporan Komite Audit & Arsip |
6. DAFTAR KENDALI KELAYAKAN SISTEM (PRE-FLIGHT CHECKLIST)
Sebelum melangkah ke siklus berikutnya, operator atau tim audit wajib memastikan seluruh indikator berikut telah terpenuhi (checklist pass):
markdown
[ ] TAHAP 0: PRE-CONDITION (ORGANIZATION MANAGEMENT & MASTER)
    [ ] Master Unit Organisasi (Auditees) telah terdaftar lengkap (Divisi, Departemen, Cabang).
    [ ] Data Jabatan (Positions) dan Pegawai (Employees) telah terhubung secara valid.
    [ ] Katalog Proses Bisnis (RCM) telah memiliki Sub-proses, Risk Events, dan Risk Controls yang terpetakan ke Owner Auditee.
    [ ] Seluruh auditor telah memiliki akun aktif dengan Role yang tepat pada Settings.
    [ ] Audit Template telah terisi langkah kerja pengujian kontrol teruji.

[ ] TAHAP 1: PLANNING
    [ ] Draft PKAT telah direviu oleh Pengendali Teknis (Dalnis).
    [ ] PKAT telah disahkan oleh Kepala SKAI.
    [ ] Surat Tugas telah mencantumkan Ketua Tim dan minimal 1 Anggota Tim.
    [ ] PKA telah digenerate dan didistribusikan kepada masing-masing pemeriksa.

[ ] TAHAP 2: FIELDWORK
    [ ] Berita Acara Opening Meeting telah diunggah.
    [ ] Seluruh langkah audit pada KKA telah diberi kesimpulan uji.
    [ ] Notisi temuan telah memuat 5 atribut lengkap beserta lampiran bukti.

[ ] TAHAP 3: RATLR & CLOSING
    [ ] Seluruh Notisi telah disetujui Pengendali Teknis.
    [ ] Auditee telah memberikan tanggapan resmi dan menunjuk Pejabat PIC.
    [ ] Target tanggal penyelesaian perbaikan telah disepakati bersama.
    [ ] Berita Acara Closing Meeting telah ditandatangani dan diunggah.

[ ] TAHAP 4: REPORTING
    [ ] Konsep LHA telah disusun mengacu pada matriks RATLR final.
    [ ] LHA telah disetujui oleh Pengendali Teknis pada reviu tingkat 1.
    [ ] LHA telah disahkan secara resmi oleh Kepala SKAI pada reviu tingkat 2.

[ ] TAHAP 5: MONITORING
    [ ] Rekomendasi telah terdaftar pada daftar pemantauan Auditee.
    [ ] Berkas bukti tindak lanjut telah diverifikasi oleh Ketua Tim / Auditor.
    [ ] Perubahan status temuan (Selesai/Belum Selesai) telah terdokumentasi rapi.
Dokumen SOP dan Panduan Alur Kerja Audithink ini berlaku sebagai standar operasional tata kelola pelaksanaan audit internal terintegrasi.
Bab 1: Pendahuluan dan Arsitektur Sistem
1.1 Fungsi dan Tujuan Sistem
Audithink adalah sistem manajemen audit internal (IAMS) berbasis web. Sistem ini mengelola seluruh siklus audit: perencanaan tahunan, pelaksanaan lapangan, pelaporan hasil audit (LHA), dan pemantauan tindak lanjut rekomendasi.
Tujuan utama sistem:
- Integrasi siklus audit: Menghubungkan modul Perencanaan (AAU, ARA, AAP), Pelaksanaan (KKA dan Notisi Temuan), Pelaporan (LHA), dan Pemantauan (tindak lanjut rekomendasi).
- Kepatuhan standar audit: Menerapkan kerangka kerja International Professional Practices Framework (IPPF) dari The Institute of Internal Auditors (IIA) berbasis risiko (Risk-Based Internal Audit).
- Dokumentasi terpusat: Menyimpan prosedur audit, kertas kerja elektronik, dan berkas bukti pengujian dalam satu basis data dengan jejak audit (audit trail).
- Kolaborasi dengan auditee: Memfasilitasi unit kerja menanggapi notisi temuan, menyepakati rencana aksi, dan mengunggah bukti perbaikan.
- Pelaporan manajemen: Menyediakan dashboard dan laporan ringkasan untuk Direksi dan Komite Audit.
1.2 Metodologi dan Istilah Audit
Audithink menerapkan audit berbasis risiko (Risk-Based Internal Audit / RBIA):
Istilah pokok:
- Annual Audit Universe (AAU): Daftar seluruh unit kerja, proses bisnis, dan sistem yang dapat diaudit (auditable entities).
- Annual Risk Assessment (ARA): Evaluasi tingkat risiko inheren dan efektivitas kontrol untuk menetapkan prioritas audit tahunan.
- Annual Audit Plan (AAP / PKAT): Dokumen rencana kerja audit tahunan yang memuat jadwal penugasan, alokasi hari kerja (mandays), dan susunan tim.
- Kertas Kerja Audit (KKA): Dokumentasi elektronik prosedur audit, pengujian substantif, data sampel, dan berkas bukti kerja.
- Notisi Temuan (Finding Notice): Lembar konfirmasi temuan audit kepada auditee dengan format 5C: Condition (Kondisi), Criteria (Kriteria), Cause (Sebab), Consequence (Akibat), dan Corrective Action (Rekomendasi).
- RATLR (Rencana Aksi Tindak Lanjut Rekomendasi): Matriks rencana perbaikan yang memuat PIC auditee, target tanggal penyelesaian, dan rincian aksi korektif.
- LHA (Laporan Hasil Audit): Laporan resmi yang memuat ringkasan eksekutif, opini audit, dan rincian temuan untuk Direksi dan Komite Audit.
4 Status Siklus Audit (Audit Status Lifecycle)
Sistem melacak progres setiap penugasan audit melalui 4 tahapan status resmi:
- Level 1 — Planning: Tahap inisiasi penugasan dari AAP, penyusunan ruang lingkup, dan alokasi tim.
- Level 2 — Field Work: Pengujian lapangan (KKA), penerbitan notisi temuan 5C, umpan balik auditee, dan berita acara penutupan lapangan (Audit Closure).
- Level 3 — Reporting: Penyusunan draft Laporan Hasil Audit (LHA) dan reviu berjenjang oleh Manajer Audit dan Kepala Audit Internal.
- Level 4 — Complete: LHA disahkan secara final (sign-off), dokumen terkunci, dan rekomendasi beralih ke modul Monitoring.
1.3 Peran Pengguna dan Pemisahan Tugas
Audithink membagi hak akses pengguna berdasarkan peran:
Tanggung jawab per peran:
Superadmin
- Mengelola master organisasi (unit kerja, jabatan, dan pegawai).
- Mengonfigurasi parameter risiko, matriks skor, dan taksonomi temuan.
- Mengatur hak akses peran (role permissions) dan akun pengguna.
- Menentukan pejabat penyetuju (approval settings) tiap modul.
- Mengelola hari libur pada kalender kerja.
Pimpinan Audit (Kepala SPI / Chief Audit Executive)
- Menyetujui pendaftaran entitas dalam Audit Universe (AAU).
- Menyetujui Rencana Kerja Audit Tahunan (AAP).
- Menyetujui Surat Tugas penugasan audit dan penutupan audit (Audit Closure).
- Menyetujui dan menandatangani Laporan Hasil Audit (LHA).
- Memantau pencapaian rekomendasi melalui Dashboard Management.
Ketua Tim Auditor (Lead Auditor / Supervisor)
- Menyiapkan administrasi penugasan dan membagi prosedur audit ke anggota tim.
- Mereviu KKA anggota tim, memberikan catatan reviu, dan menyetujui KKA.
- Memvalidasi draft Notisi Temuan dan mengoordinasikan klarifikasi dengan auditee.
- Memimpin exit meeting dan menyusun draft LHA.
- Memverifikasi bukti perbaikan yang dikirimkan auditee.
Anggota Tim Auditor (Field Auditor)
- Menjalankan prosedur pengujian audit sesuai program kerja.
- Mengisi formulir KKA, mengunggah bukti pengujian, dan mencatat kesimpulan kontrol.
- Menyusun draft Notisi Temuan jika menemukan penyimpangan kontrol.
- Memperbaiki KKA atau Notisi sesuai catatan reviu Ketua Tim.
- Memeriksa kelengkapan awal dokumen bukti tindak lanjut dari auditee.
Auditee (Unit Kerja yang Diaudit)
- Menghadiri entry meeting dan menyediakan data pemeriksaan.
- Memberikan tanggapan resmi (Setuju atau Bantah disertai alasan) atas Notisi Temuan.
- Menyusun Rencana Aksi (Action Plan), menunjuk PIC perbaikan, dan menetapkan target tanggal penyelesaian.
- Melaporkan progres perbaikan dan mengunggah dokumen bukti pada modul Monitoring.
Komite Audit dan Direksi
- Memantau kepatuhan operasional dan temuan audit melalui Dashboard Analytics dan Dashboard Management.
- Mengawasi temuan berstatus risiko tinggi (High/Critical) yang melewati batas waktu penyelesaian (overdue).
1.4 Antarmuka Pengguna
Tata letak antarmuka Audithink dirancang ringkas dengan bilah navigasi kiri yang dapat diperkecil (collapsed) untuk memaksimalkan area kerja:
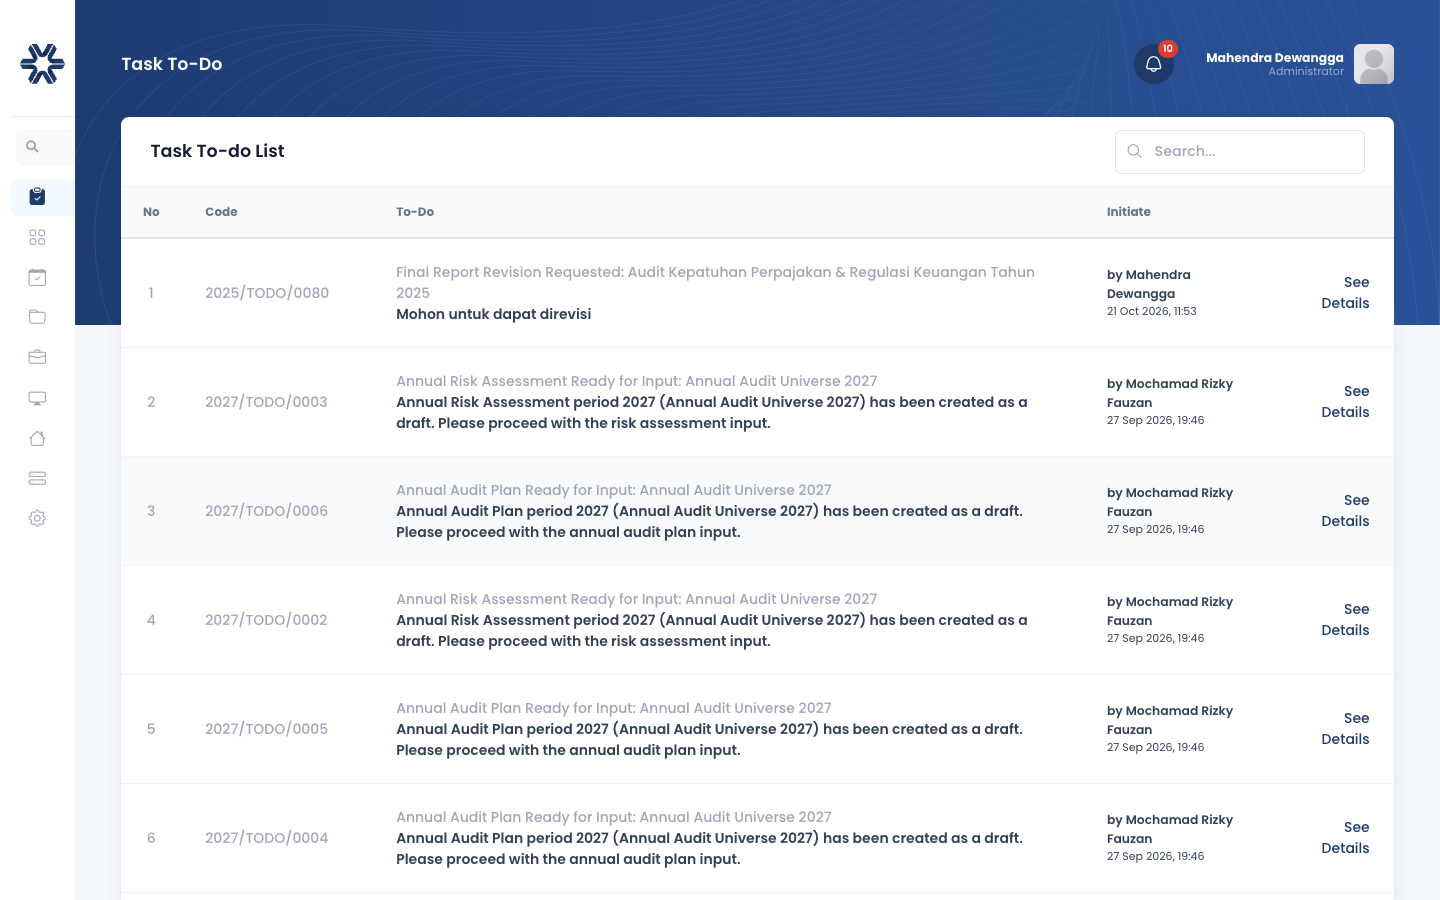 Gambar 1.1: Tampilan antarmuka Audithink pada modul Task To-Do dengan sidebar dalam keadaan collapse.
Bagian utama antarmuka:
- Sidebar navigasi (kiri): Menampilkan ikon modul utama. Mode collapsed menampilkan ikon ringkas yang dapat diperluas saat disentuh kursor (hover).
- Header atas: Memuat judul modul aktif, lonceng notifikasi interaktif dengan badge penghitung tugas aktif, serta menu profil pengguna untuk pengaturan akun dan logout.
- Area kerja utama: Menampilkan formulir, tabel data dinamis, kartu metrik statistik, dan tombol aksi operasional.
- Toolbar tabel: Fitur pencarian cepat (instant search), filter per periode/tahun, dan pagination.
1.5 Jenis Dashboard
Sistem mengarahkan pengguna ke dashboard yang relevan saat login:
Dashboard Auditor (/dashboard/dashboard-auditor)
Untuk auditor dan ketua tim pelaksana lapangan:
- Ringkasan statistik penugasan: Total Audits, Active Audits, Completed Audits, Deadline <= 7 Days, WP Draft Pending, dan Unvalidated Findings.
- Audit Deadline List: Daftar penugasan berjalan lengkap dengan inisial tim auditor, batas akhir pemeriksaan (End Date), dan sisa hari (Days Left).
- Monthly Completion Rate: Grafik persentase penyelesaian audit bulanan terhadap rencana.
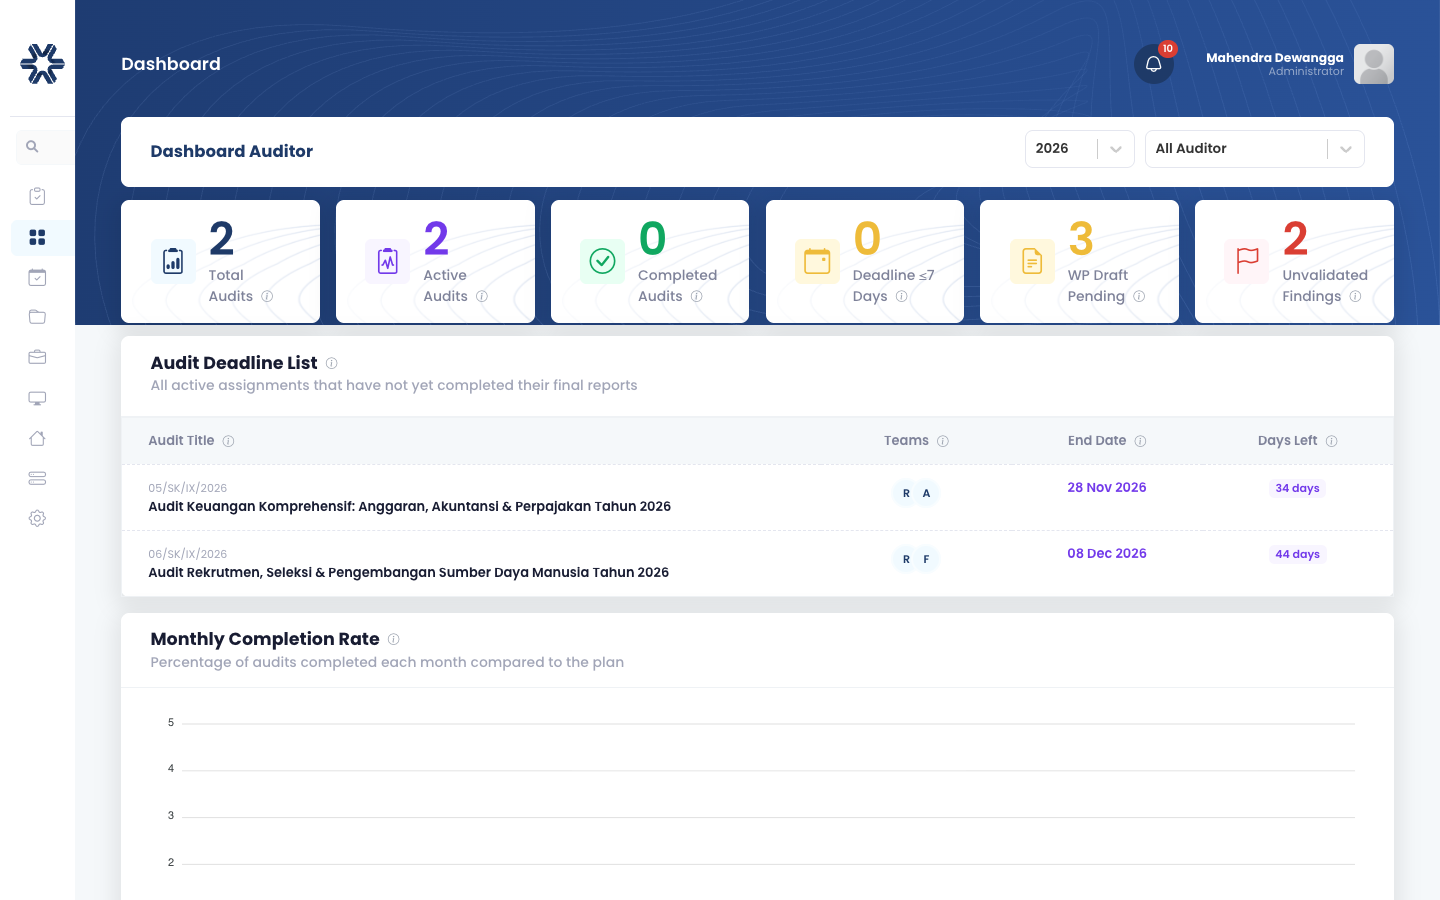 Gambar 1.2: Tampilan Dashboard Auditor dengan kartu metrik audit berjalan dan tabel tenggat waktu penugasan.
Dashboard Auditee (/dashboard/dashboard-auditee)
Untuk pimpinan dan staf unit kerja yang diaudit:
- Kartu status rekomendasi: Total Rekomendasi, Open, Overdue, dan Closed.
- Action Required: Panel pengingat temuan berstatus Overdue yang membutuhkan tindakan segera dari unit kerja.
- Closure Rate Trend: Grafik persentase kecepatan tindak lanjut rekomendasi selama 12 bulan terakhir.
- Top 10 Aging Overdue: Daftar peringkat rekomendasi dengan durasi keterlambatan paling lama.
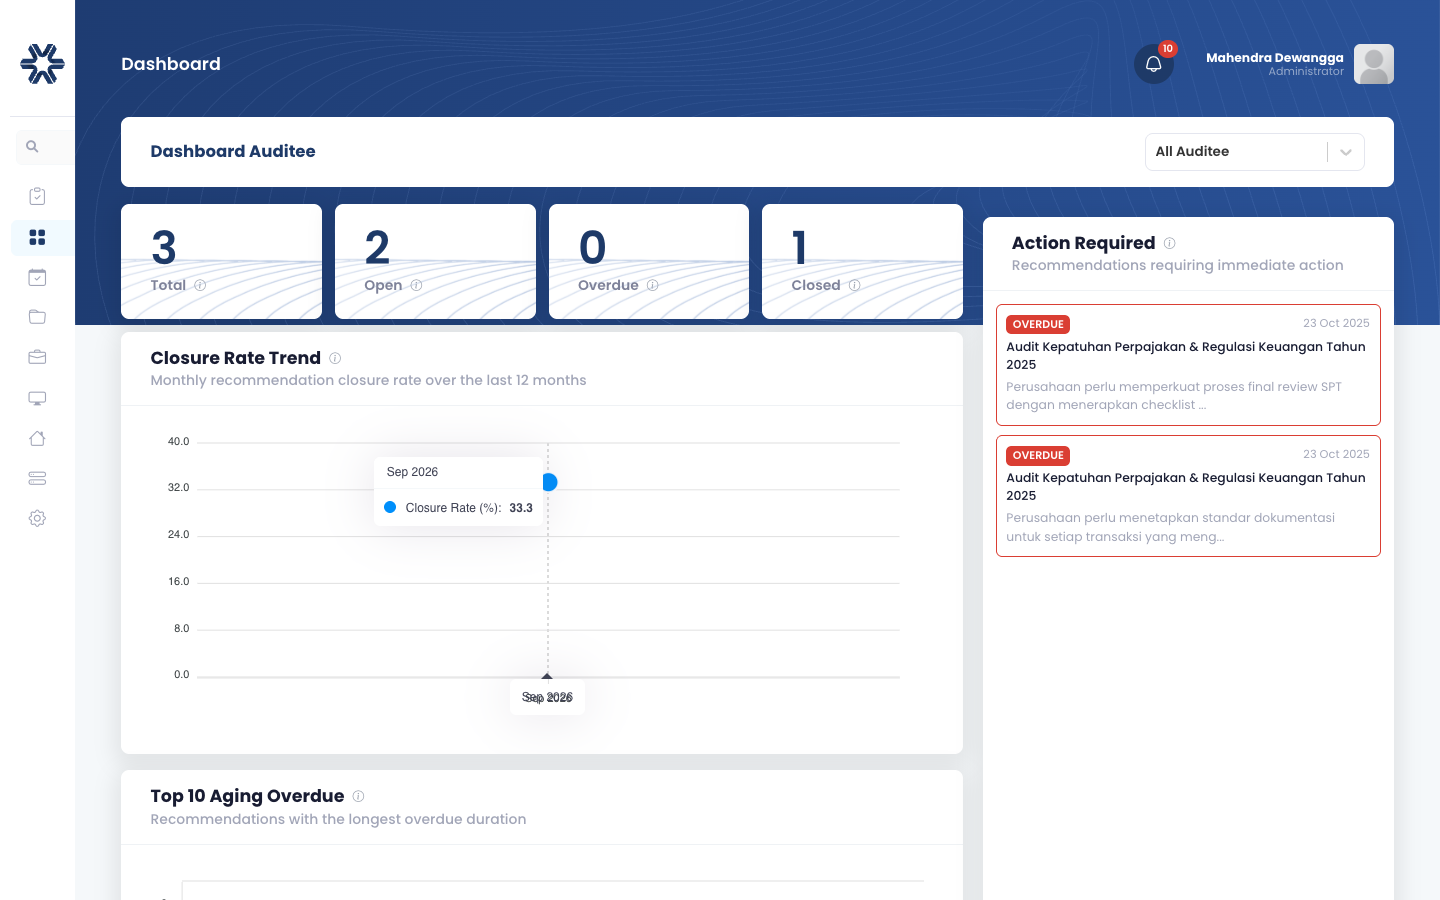 Gambar 1.3: Tampilan Dashboard Auditee memuat metrik tindak lanjut rekomendasi, tren penyelesaian, dan peringatan overdue.
Dashboard Management (/dashboard/dashboard-management)
Untuk Kepala Audit Internal dan Direksi:
- Ringkasan strategis: Persentase cakupan audit (Coverage %), Realisasi PKAT (AAP Realization %), dan unit kerja yang belum diaudit dalam 3 tahun (Not Audited 3 Yrs).
- Coverage by Division: Grafik batang cakupan audit per divisi organisasi.
- Organizational Health Index — Heatmap: Matriks visualisasi tingkat kesehatan pengendalian internal seluruh unit kerja per kuartal berbasis data
v_auditee_health_score.
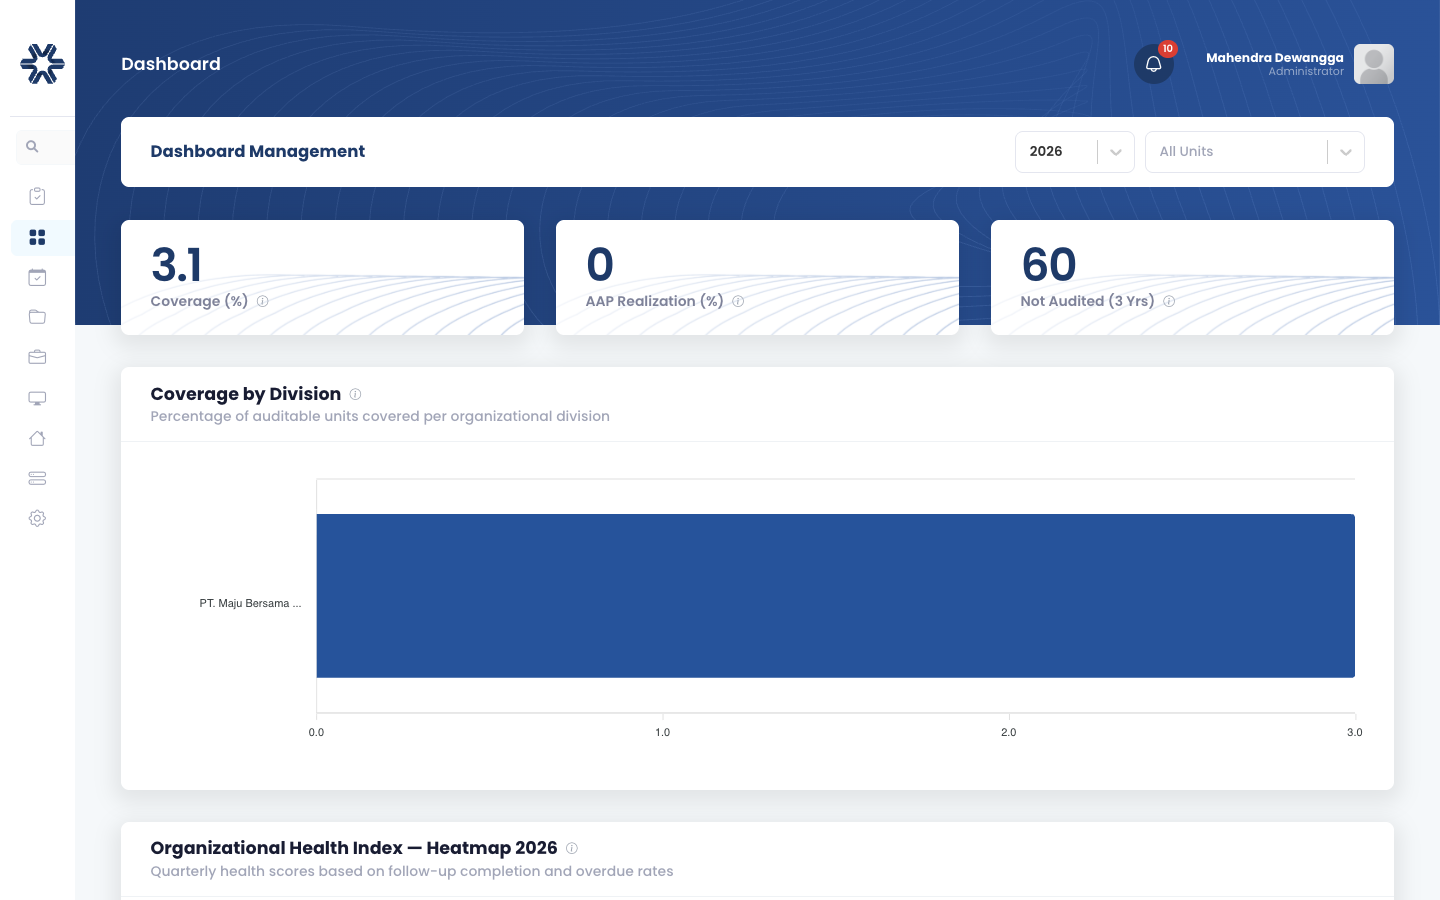 Gambar 1.4: Tampilan Dashboard Management menyajikan metrik cakupan strategis dan Heatmap Indeks Kesehatan Auditee.
Dashboard Analytics (/dashboard/dashboard-analytics)
Untuk analisis komprehensif lintas periode:
- Audit Volume Trend: Tren volume penugasan audit bulanan selama 3 tahun terakhir.
- Finding Volume Trend: Tren fluktuasi jumlah temuan dari penugasan audit yang telah selesai.
- High Risk Prediction: Pemetaan unit kerja auditee dengan tingkat tindak lanjut overdue tinggi yang memerlukan intervensi risiko audit.
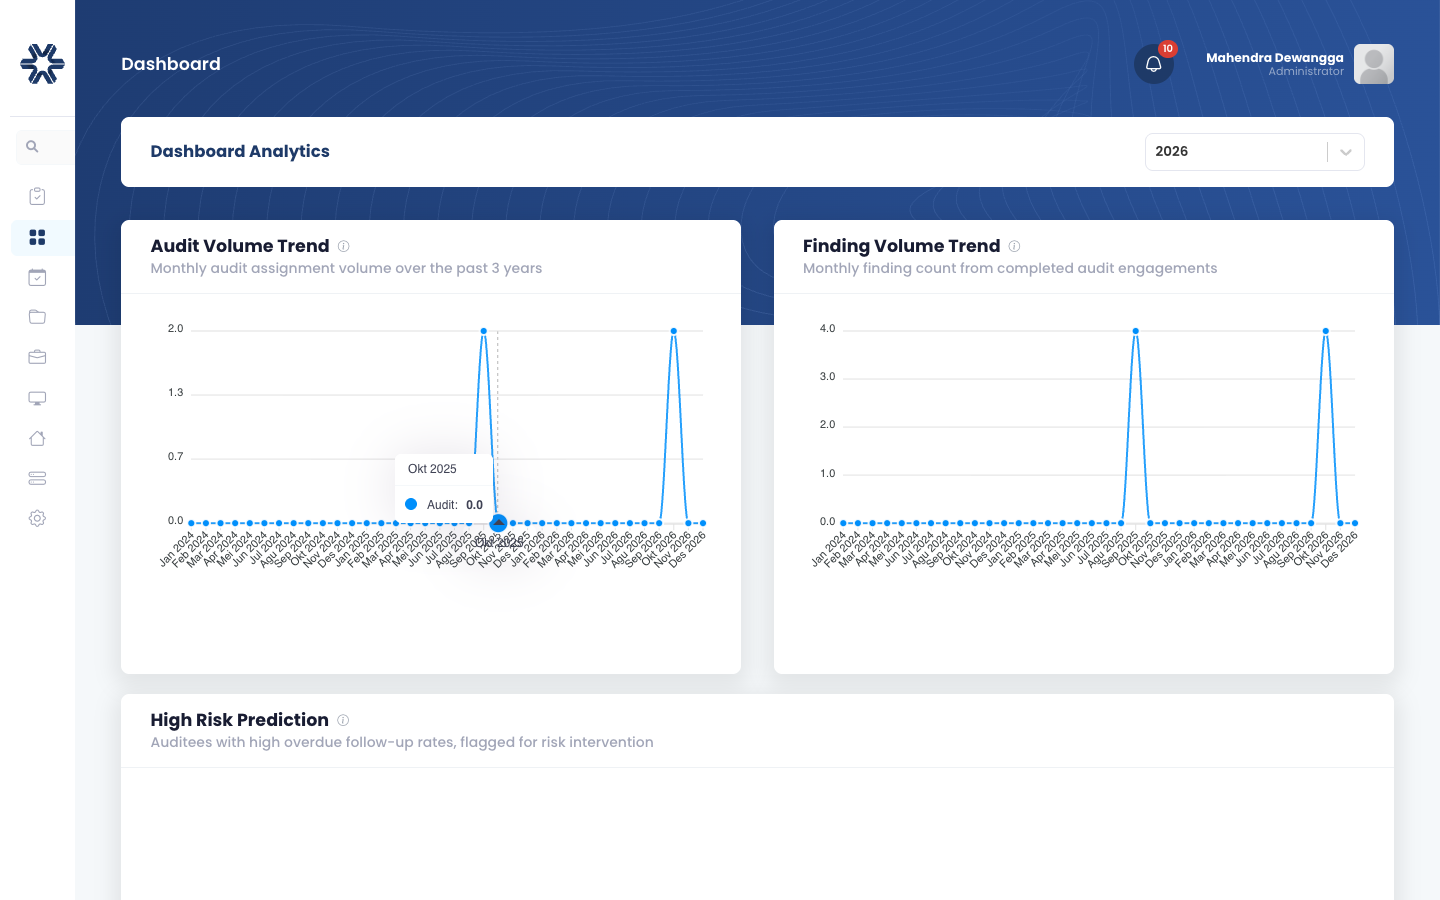 Gambar 1.5: Tampilan Dashboard Analytics menyajikan tren historis penugasan, sebaran temuan, dan prediksi risiko tinggi.
1.6 Modul Task To-Do
Halaman Task To-Do (/task-todo) menampilkan seluruh dokumen yang membutuhkan tindakan langsung dari pengguna yang sedang masuk:
| Jenis Tugas | Peran | Pemicu Dokumen | Tindakan |
|---|---|---|---|
| Reviu Audit Universe | Pimpinan Audit | AAU diajukan tim perencanaan | Setujui atau kembalikan dengan catatan |
| Reviu Rencana Kerja (AAP) | Pimpinan Audit | AAP diajukan tim perencanaan | Setujui atau kembalikan dengan catatan |
| Persetujuan Persiapan Audit | Pimpinan Audit | Ketua tim mengajukan persiapan | Setujui atau tolak |
| Reviu KKA | Ketua Tim | Anggota tim mengajukan KKA | Setujui atau minta revisi |
| Revisi KKA | Anggota Auditor | Ketua tim mengembalikan KKA | Edit KKA dan kirim ulang |
| Tanggapan Notisi Temuan | Auditee | Auditor menerbitkan notisi | Isi respons (Setuju/Bantah) dan bukti |
| Reviu Notisi dan RATLR | Ketua Tim | Auditee mengirim tanggapan | Setujui tanggapan atau minta klarifikasi |
| Reviu dan Sign-Off LHA | Pimpinan Audit | Ketua tim mengajukan draft LHA | Setujui LHA atau minta revisi |
| Lapor Tindak Lanjut | Auditee | Rekomendasi terbit di LHA | Isi tindakan perbaikan dan unggah bukti |
| Verifikasi Tindak Lanjut | Auditor | Auditee mengirim bukti perbaikan | Setujui (Closed) atau kembalikan |
Bab 2: Konfigurasi Sistem dan Master Data
2.1 Ikhtisar Konfigurasi
Superadmin dan Pimpinan Audit menyiapkan data master dan parameter operasional sebelum siklus audit dimulai. Data ini menjadi acuan untuk validasi entitas, perhitungan risiko, pengelompokan temuan, dan alur persetujuan di seluruh modul.
2.2 Manajemen Organisasi dan Pegawai
Modul ini berada di menu Organization Management (/organization-management/*).
Unit Kerja (Organizations / Auditees)
- Menu:
Organization Management > Organizations(/organization-management/auditees) - Fungsi: Mendaftarkan divisi kantor pusat, unit operasional, kantor cabang, atau anak perusahaan yang menjadi objek audit.
- Kolom data:
Code: Kode unik atau singkatan (contoh:DIV-TI,KC-DILI-01).Name: Nama resmi unit kerja (contoh: Divisi Teknologi Informasi, Cabang Dili).Type: Tipe unit (Head Office, Branch Office, Subsidiary).Parent Organization: Unit atasan langsung jika berupa sub-unit.Address & Contact: Alamat operasional dan kontak PIC unit kerja.Status: Aktif atau Nonaktif.
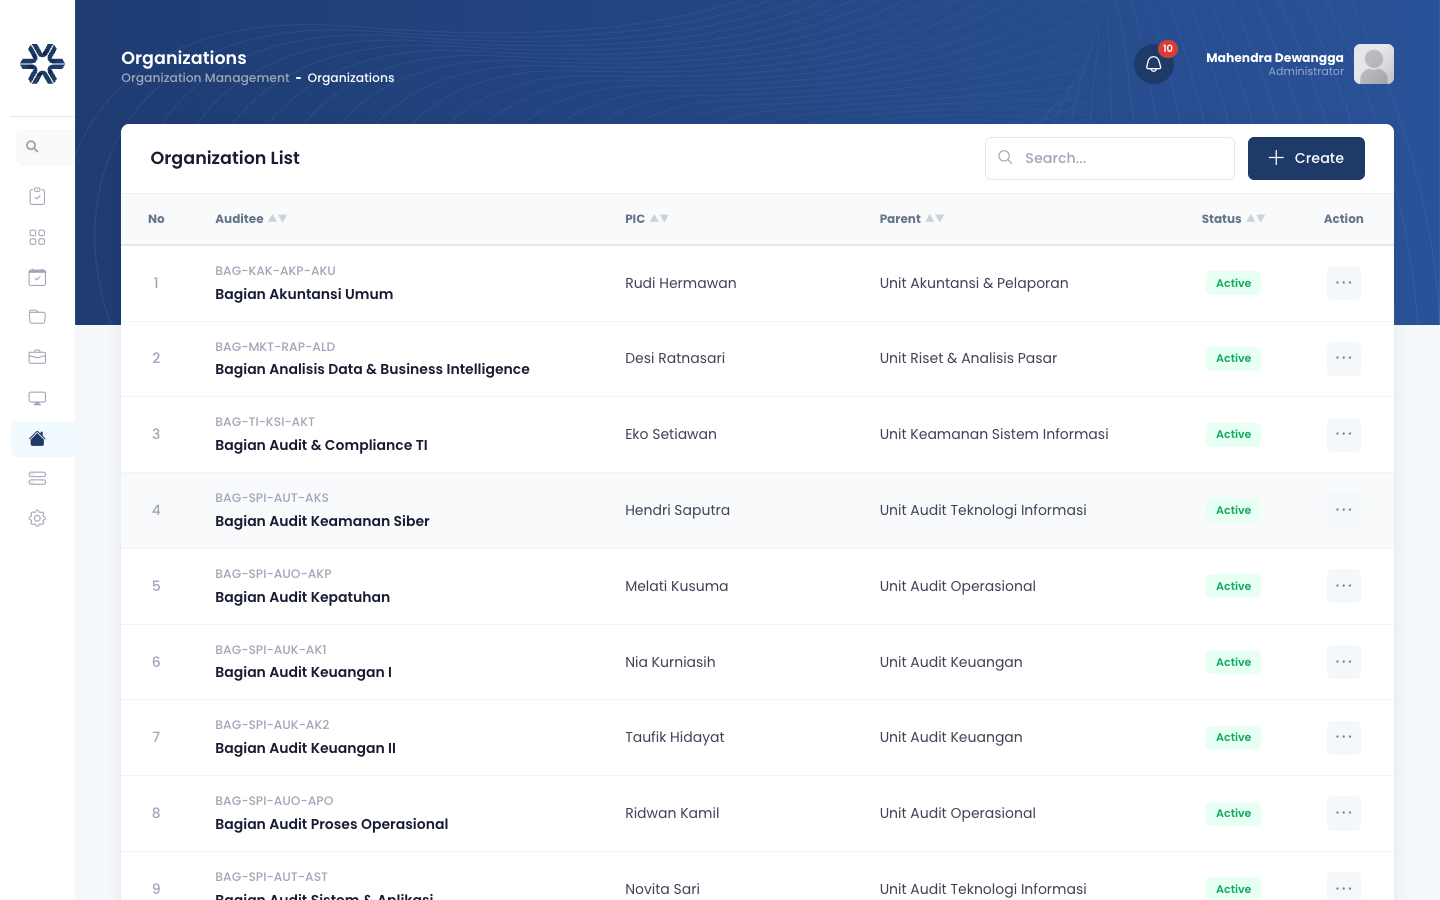 Gambar 2.1: Halaman master unit organisasi (auditees) dengan filter tipe dan status.
Jabatan (Positions)
- Menu:
Organization Management > Positions(/organization-management/positions) - Fungsi: Mengelola daftar posisi dan tingkatan struktural di lingkungan auditor dan auditee.
- Kolom data:
Position Code: Kode jabatan (contoh:POS-MGR-AUD,POS-STAFF-OPS).Position Title: Nama jabatan (contoh: Internal Audit Manager, Senior Auditor, Branch Manager).Department: Unit kerja naungan.Level / Grade: Peringkat struktural.
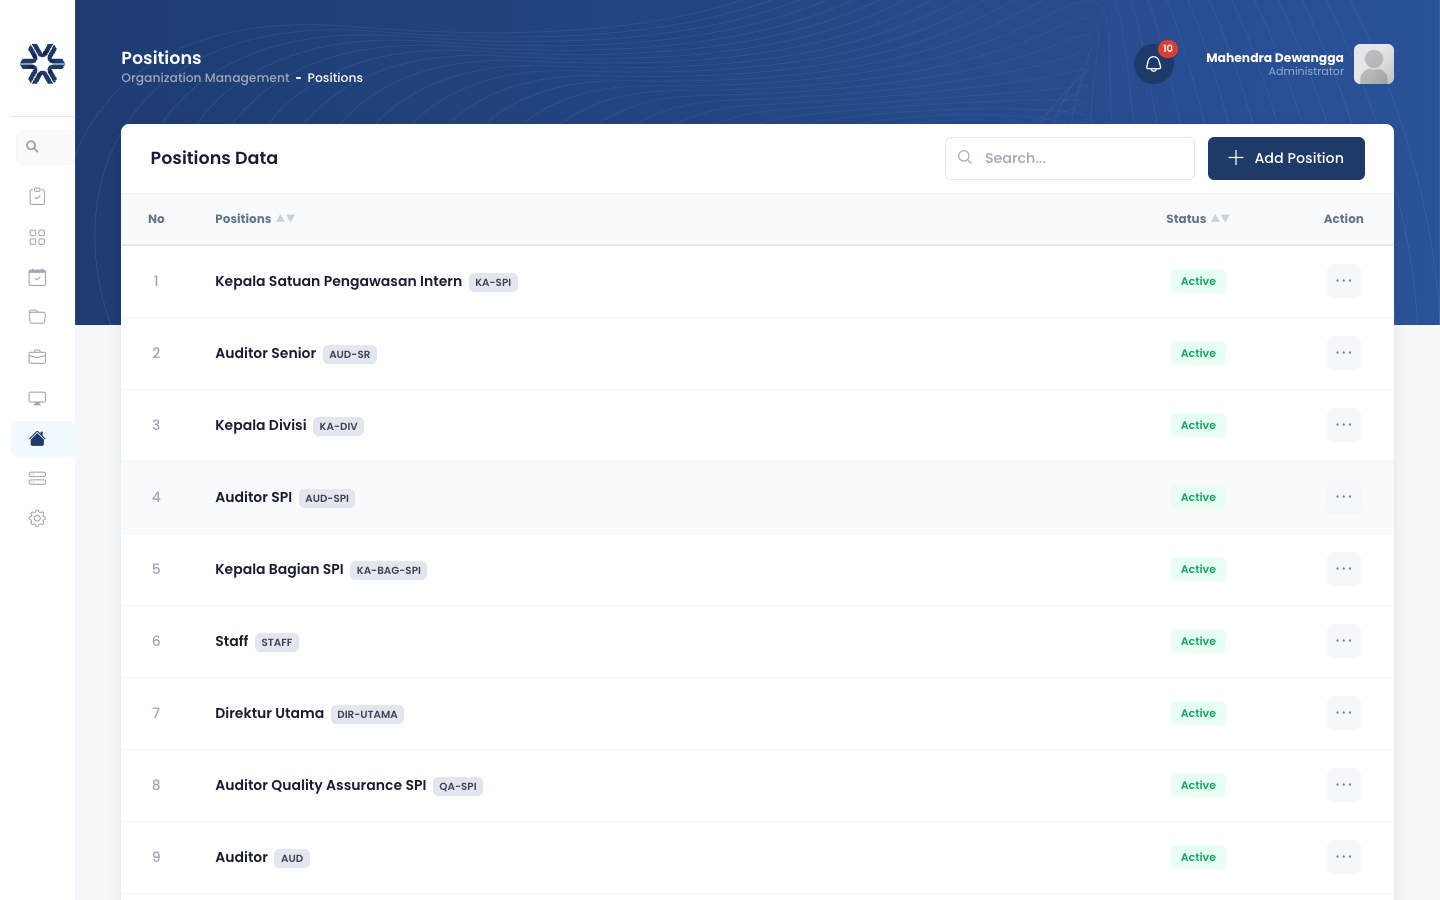 Gambar 2.2: Halaman master jabatan struktural dan fungsional organisasi.
Pegawai (Staff / Employees)
- Menu:
Organization Management > Staff(/organization-management/employees) - Fungsi: Mengelola data profil pegawai auditor dan auditee yang memiliki akun login di sistem.
- Kolom data:
NIP: Nomor Induk Pegawai unik.Full Name: Nama lengkap pegawai.Email: Alamat email resmi untuk notifikasi sistem dan login.Position: Pilihan jabatan dari master Positions.Organization: Unit kerja asal pegawai.Phone Number: Nomor telepon kontak.User Account Link: Tautan ke akun pengguna dan peran (role) yang diberikan.
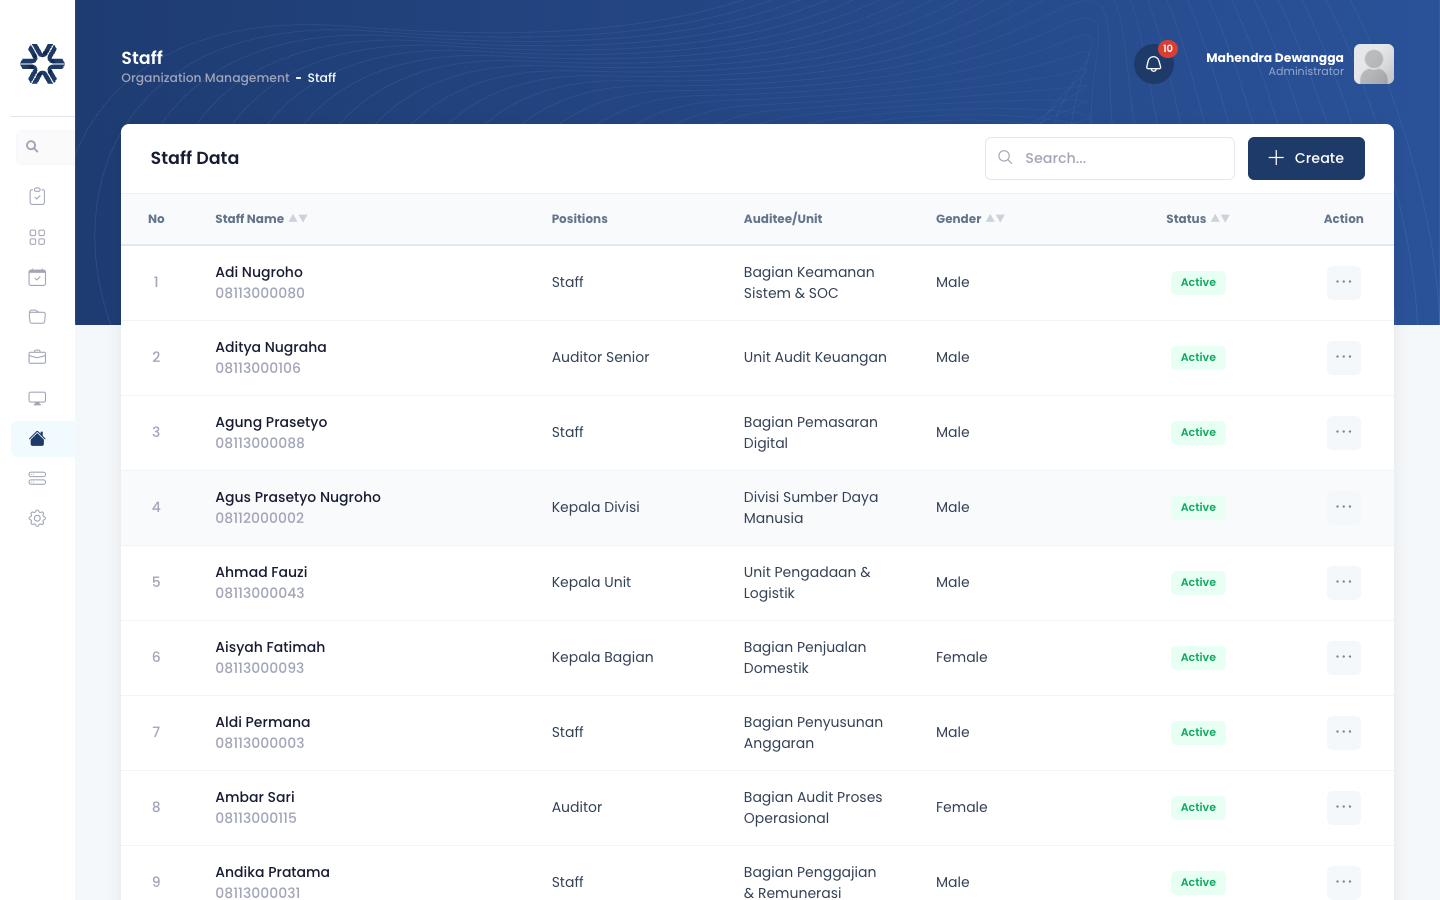 Gambar 2.3: Halaman master pegawai dan staf unit kerja terdaftar.
Proses Bisnis (Business Process)
- Menu:
Organization Management > Business Process(/organization-management/business-process) - Fungsi: Menyimpan katalog proses bisnis standar beserta risiko dan aktivitas pengendalian baku untuk pengujian audit.
- Kolom data:
Process Code: Kode proses (contoh:BP-FIN-01,BP-IT-03).Process Name: Nama proses (contoh: Pengelolaan Kas, Manajemen Akses Server).Organization Owner: Pemilik proses bisnis.Description: Cakupan dan tujuan proses.List of Controls: Daftar aktivitas kontrol yang wajib diuji saat audit berlangsung.
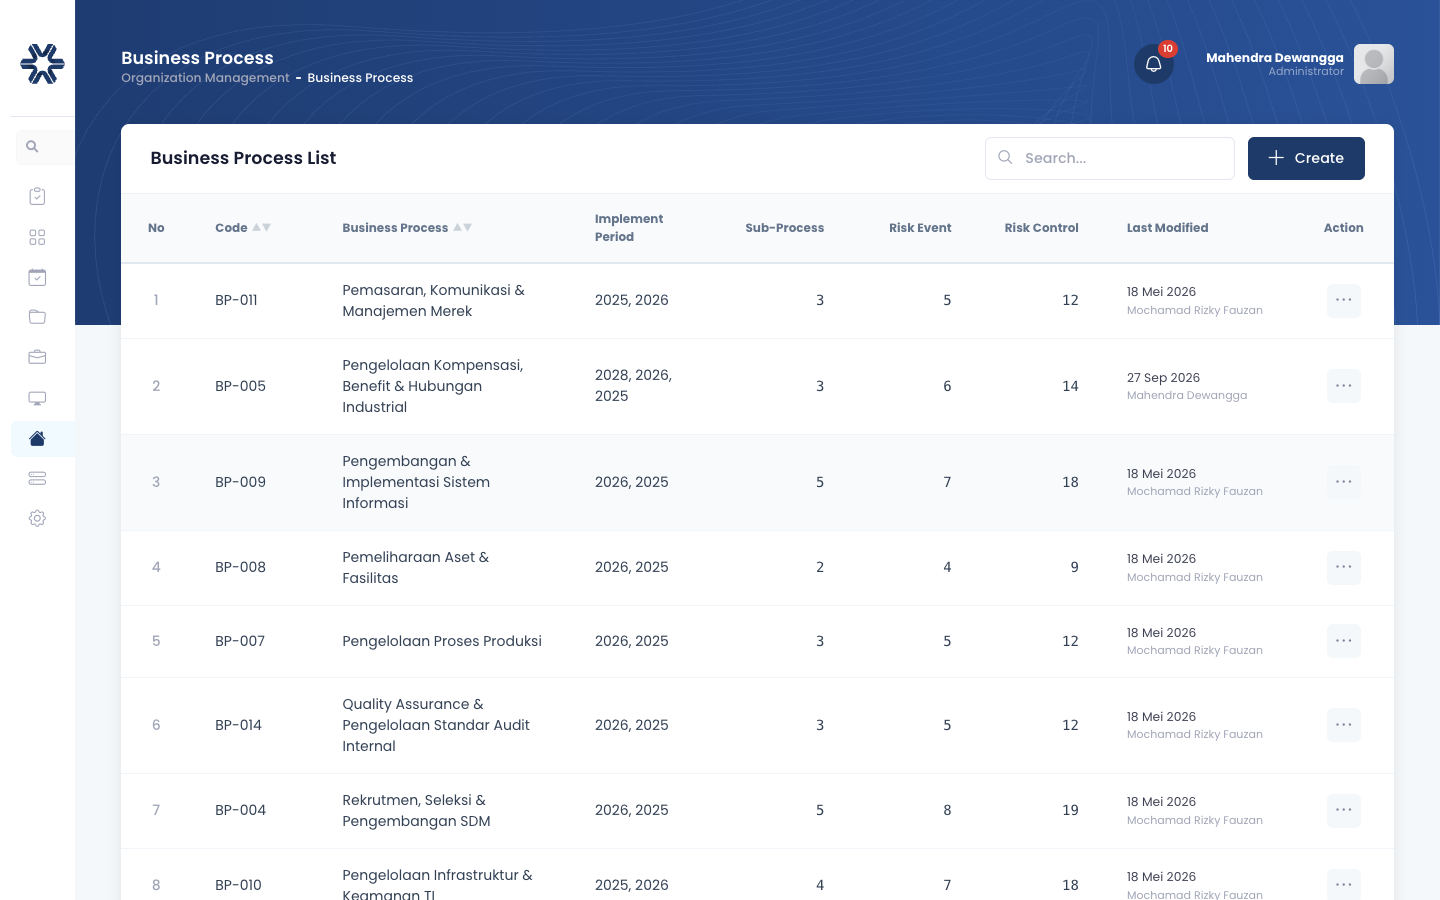 Gambar 2.4: Halaman master katalog proses bisnis dan daftar aktivitas kontrol.
2.3 Parameter Risiko
Menu Master (/master/*) menyediakan kriteria pengukuran risiko untuk tahap Perencanaan (ARA) dan penentuan severity temuan pada tahap Pelaksanaan.
+-----------------------------------------------------------------------------------+
| MATRIKS TINGKAT RISIKO (RISK MATRIX 5x5)                                          |
+-------------------+---------------------------------------------------------------+
| KEMUNGKINAN       | TINGKAT DAMPAK (IMPACT)                                       |
| (LIKELIHOOD)      | 1: Insignificant | 2: Minor | 3: Moderate | 4: Major | 5: Catastrophic |
+-------------------+------------------+----------+-------------+----------+-----------------+
| 5: Almost Certain | Medium (5)       | High (10)| High (15)   | Crit (20)| Extreme (25)    |
| 4: Likely         | Low (4)          | Med (8)  | High (12)   | High (16)| Crit (20)       |
| 3: Possible       | Low (3)          | Med (6)  | Med (9)     | High (12)| High (15)       |
| 2: Unlikely       | Low (2)          | Low (4)  | Med (6)     | Med (8)  | High (10)       |
| 1: Rare           | Low (1)          | Low (2)  | Low (3)     | Low (4)  | Medium (5)      |
+-------------------+------------------+----------+-------------+----------+-----------------+
Kriteria dan Parameter Risiko (Risk Parameters)
- Menu:
Master > Risk Parameters(/master/risk-parameters) - Fungsi: Mengatur skala nilai 1 sampai 5 untuk probabilitas dan dampak (finansial, reputasi, regulasi, dan gangguan operasional).
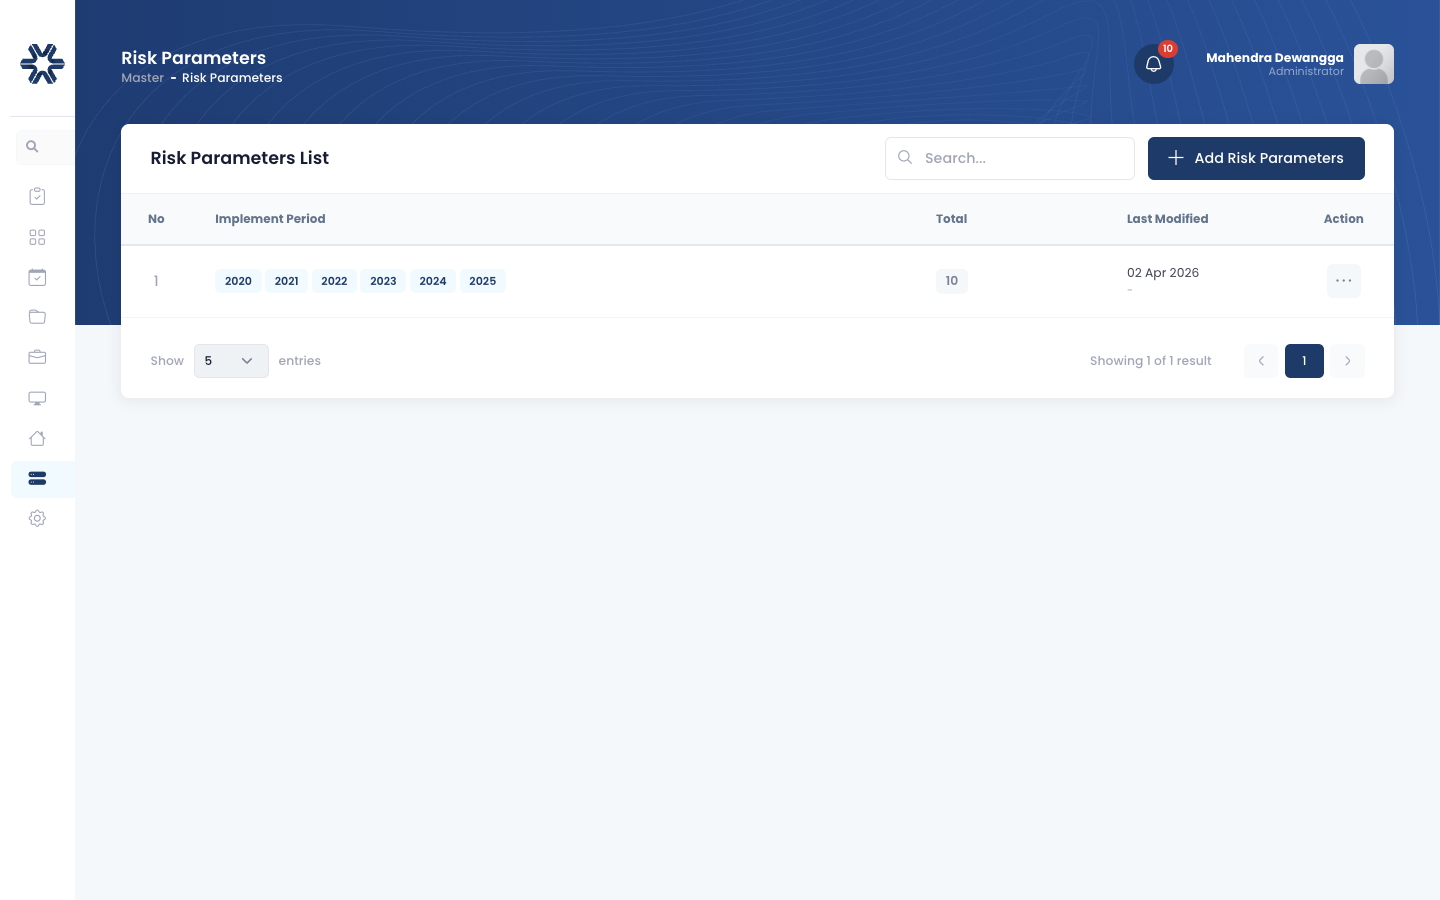 Gambar 2.5: Halaman pengaturan kriteria dan parameter pengukuran risiko.
Tingkat Risiko (Risk Level)
- Menu:
Master > Risk Level(/master/level-resiko) - Fungsi: Mengatur rentang skor, kode warna, dan parameter frekuensi siklus audit (rentang audit) berbasis data riil database:
- (1) Low (Skor 0.00 – 2.00): Risiko rendah, rentang siklus audit setiap 10 tahun.
- (2) Low to Medium (Skor 2.01 – 2.50): Risiko rendah ke moderat, rentang siklus audit setiap 8 tahun.
- (3) Medium to High (Skor 2.51 – 3.00): Risiko moderat ke tinggi, rentang siklus audit setiap 6 tahun.
- (4) High (Skor 3.01 – 3.50): Risiko tinggi, rentang siklus audit setiap 4 tahun.
- (5) Critical (Skor 3.51 – 10.00): Risiko kritikal, rentang siklus audit setiap 2 tahun. Wajib diprioritaskan dalam PKAT.
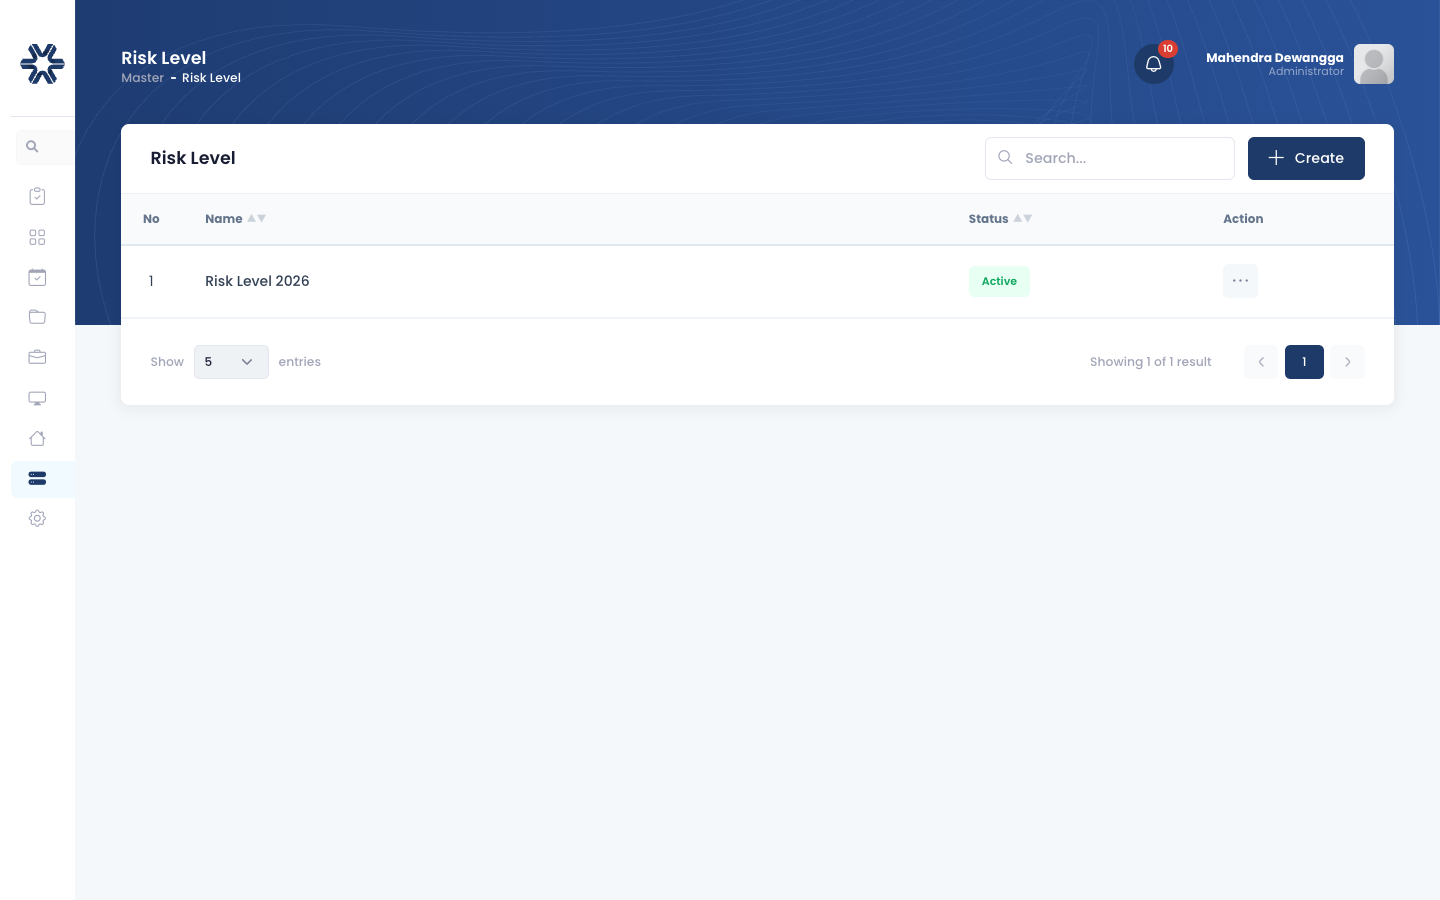 Gambar 2.6: Halaman konfigurasi 5 tingkat risiko dan interval siklus audit.
Kategori Risiko (Risk Category)
- Menu:
Master > Risk Category(/master/risk-categories) - Fungsi: Mengelompokkan jenis risiko:
- Strategic Risk
- Operational Risk
- Financial & Reporting Risk
- Compliance & Legal Risk
- Information Technology & Cyber Risk
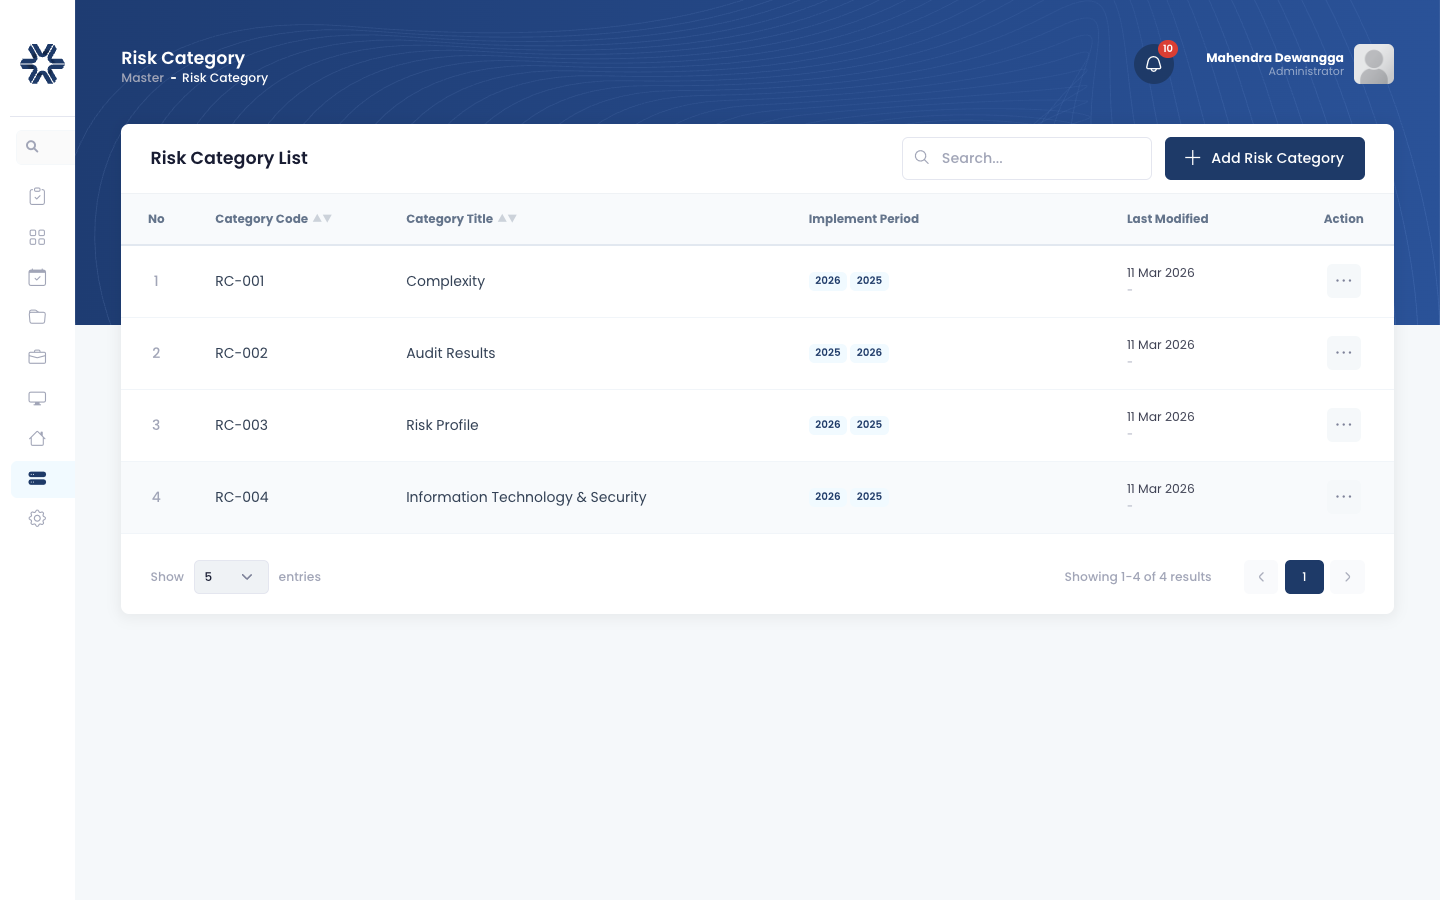 Gambar 2.7: Halaman master kategori risiko bisnis.
2.4 Taksonomi Temuan dan Template Audit
Kategori Temuan (Finding Categories)
- Menu:
Master > Finding Categories(/master/finding-categories) - Fungsi: Mengelompokkan area operasional temuan (contoh: Pengelolaan Kas, Pengamanan Aset, Kredit, Vendor).
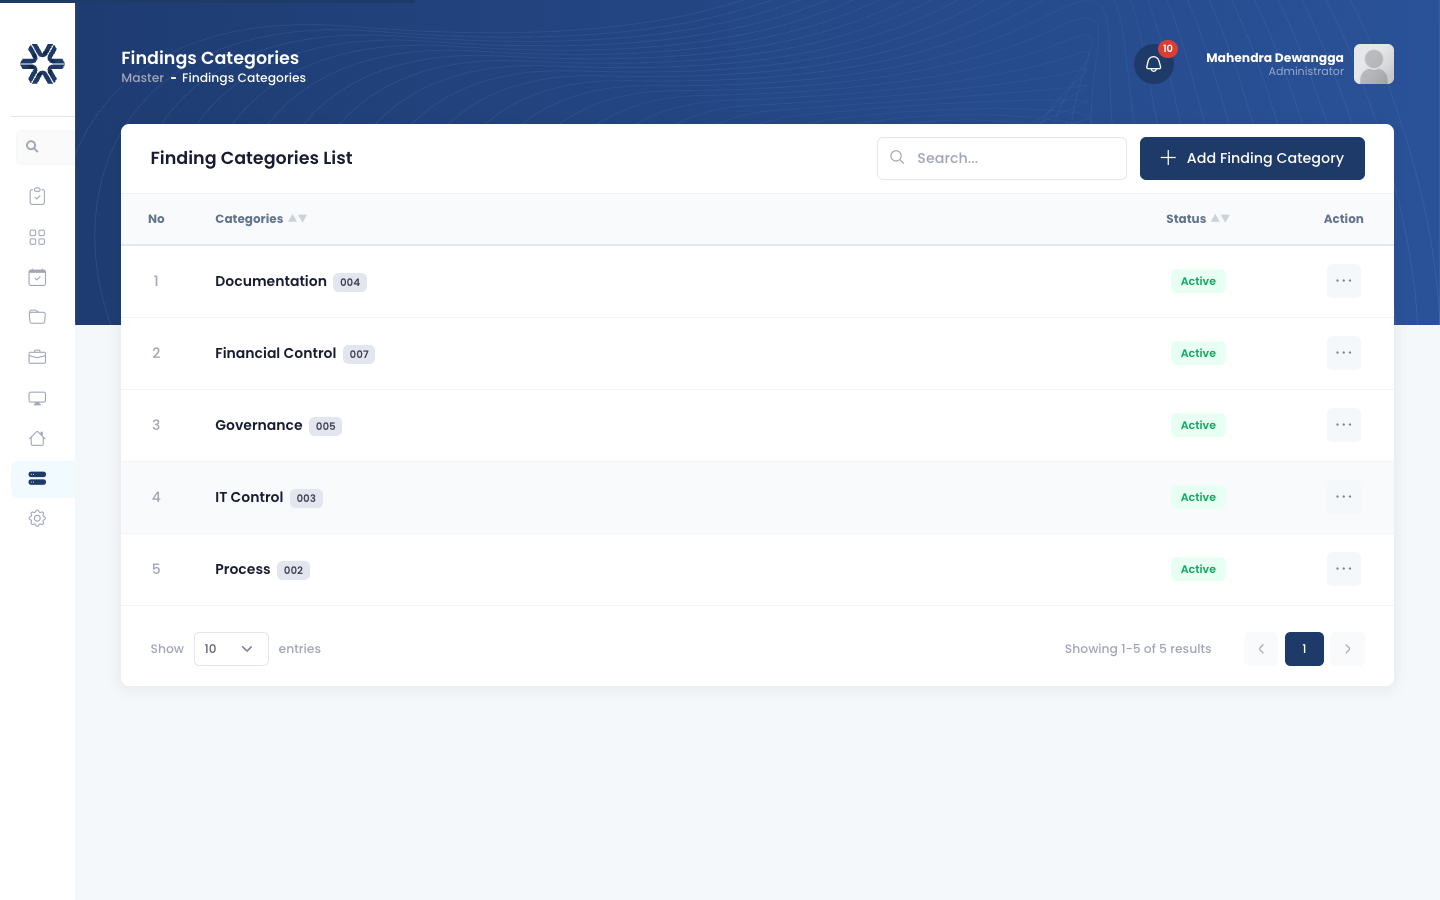 Gambar 2.8: Halaman master pengelompokan kategori temuan.
Tipe Temuan (Findings Type)
- Menu:
Master > Findings Type(/master/findings-type) - Fungsi: Menetapkan sifat kelemahan:
- Control Design Deficiency (SOP belum ada atau tidak memadai).
- Control Operating Ineffectiveness (SOP ada tetapi tidak dijalankan).
- Non-Compliance to Regulation (Pelanggaran terhadap regulasi eksternal).
- Fraud / Misconduct (Penyimpangan yang disengaja).
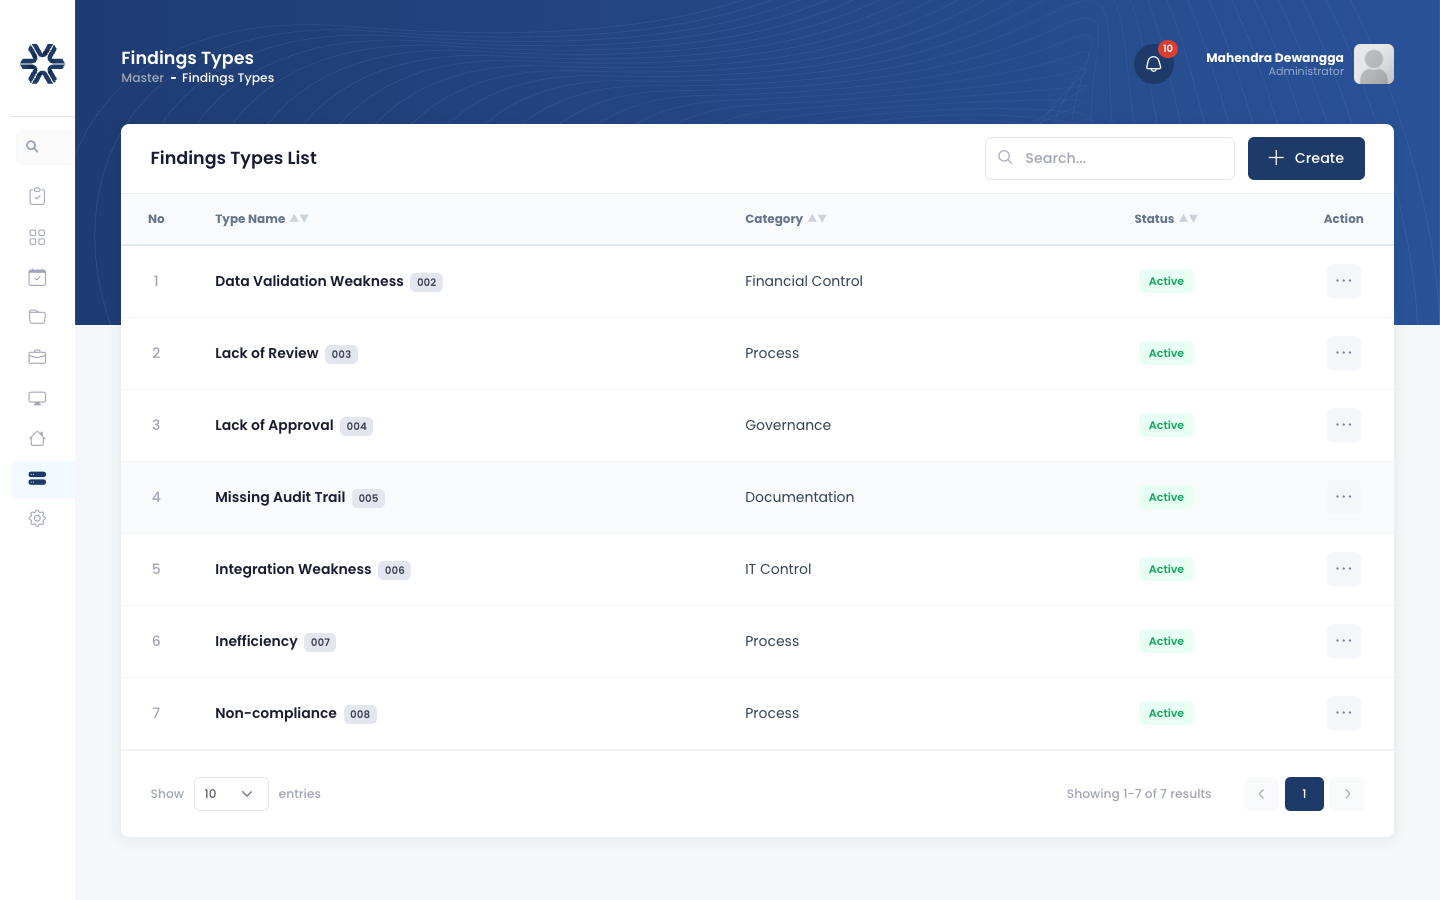 Gambar 2.14: Halaman master tipe kelemahan dan sifat temuan audit.
Peringkat Temuan (Findings Rating / Severity)
- Menu:
Master > Findings Rating(/master/findings-rate) - Fungsi: Menetapkan 5 skala keparahan temuan (sesuai tabel
rating_temuan) dan batas waktu penyelesaian standar:- 001 — Low: Penyempurnaan administrasi minor; target selesai sampai 90 hari.
- 002 — Low To Medium: Kelemahan kepatuhan ringan; target selesai sampai 60 hari.
- 003 — Medium: Kelemahan kontrol operasional moderat; target selesai 30 sampai 60 hari.
- 004 — Medium To High: Kelemahan kontrol signifikan yang berpotensi meluas; target selesai 30 hari.
- 005 — High: Pelanggaran regulasi berat atau potensi kerugian finansial material; target selesai 14 sampai 30 hari.
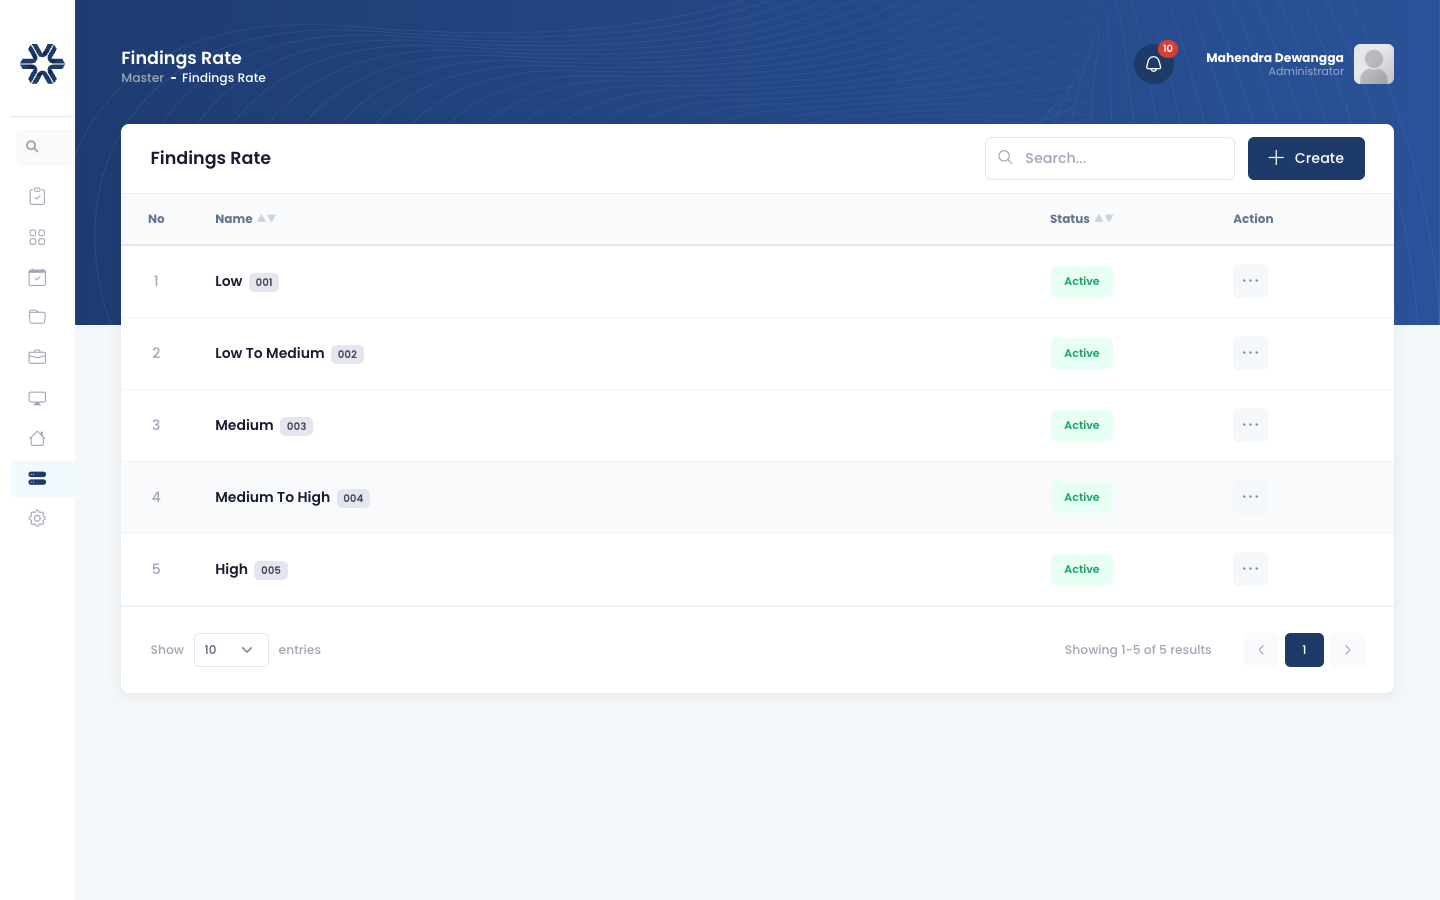 Gambar 2.9: Halaman master 5 tingkat keparahan rating temuan dan SLA penyelesaian.
Jenis Kegiatan Audit (Activity Types)
- Menu:
Master > Activity Type(/master/activity-type) - Fungsi: Mengelola tipe penugasan audit: Regular Operational Audit, Financial Audit, Information System Audit, Investigative Audit, dan Follow-up Audit.
 Gambar 2.15: Halaman master jenis kegiatan dan tipe penugasan audit.
Template Program Audit (Program Template)
- Menu:
Master > Program Template(/master/template-program) - Fungsi: Pustaka prosedur audit baku yang dapat disalin ke dalam penugasan aktif tanpa mengetik ulang langkah kerja pengujian.
 Gambar 2.10: Halaman pustaka template program audit dan langkah pengujian.
2.5 Kalender Hari Libur Perusahaan
- Menu:
Settings > Public Company Holidays(/settings/public-company-holidays) - Fungsi: Mendaftarkan hari libur nasional dan cuti bersama. Sistem secara otomatis mengeluarkan hari libur dari perhitungan hari kerja penugasan (mandays) dan tanggal jatuh tempo rekomendasi.
 Gambar 2.11: Halaman kalender hari libur nasional dan cuti bersama perusahaan.
2.6 Hak Akses Peran (Access Permission)
- Menu:
Settings > Access Permission(/settings/access-permission) - Fungsi: Mengonfigurasi hak akses tiap peran terhadap menu dan tombol aksi (
View,Create,Edit,Delete,Review,Approve,Export). Peran Auditee dibatasi hanya dapat mengakses penugasan unit kerjanya dan tidak dapat melihat KKA auditor.
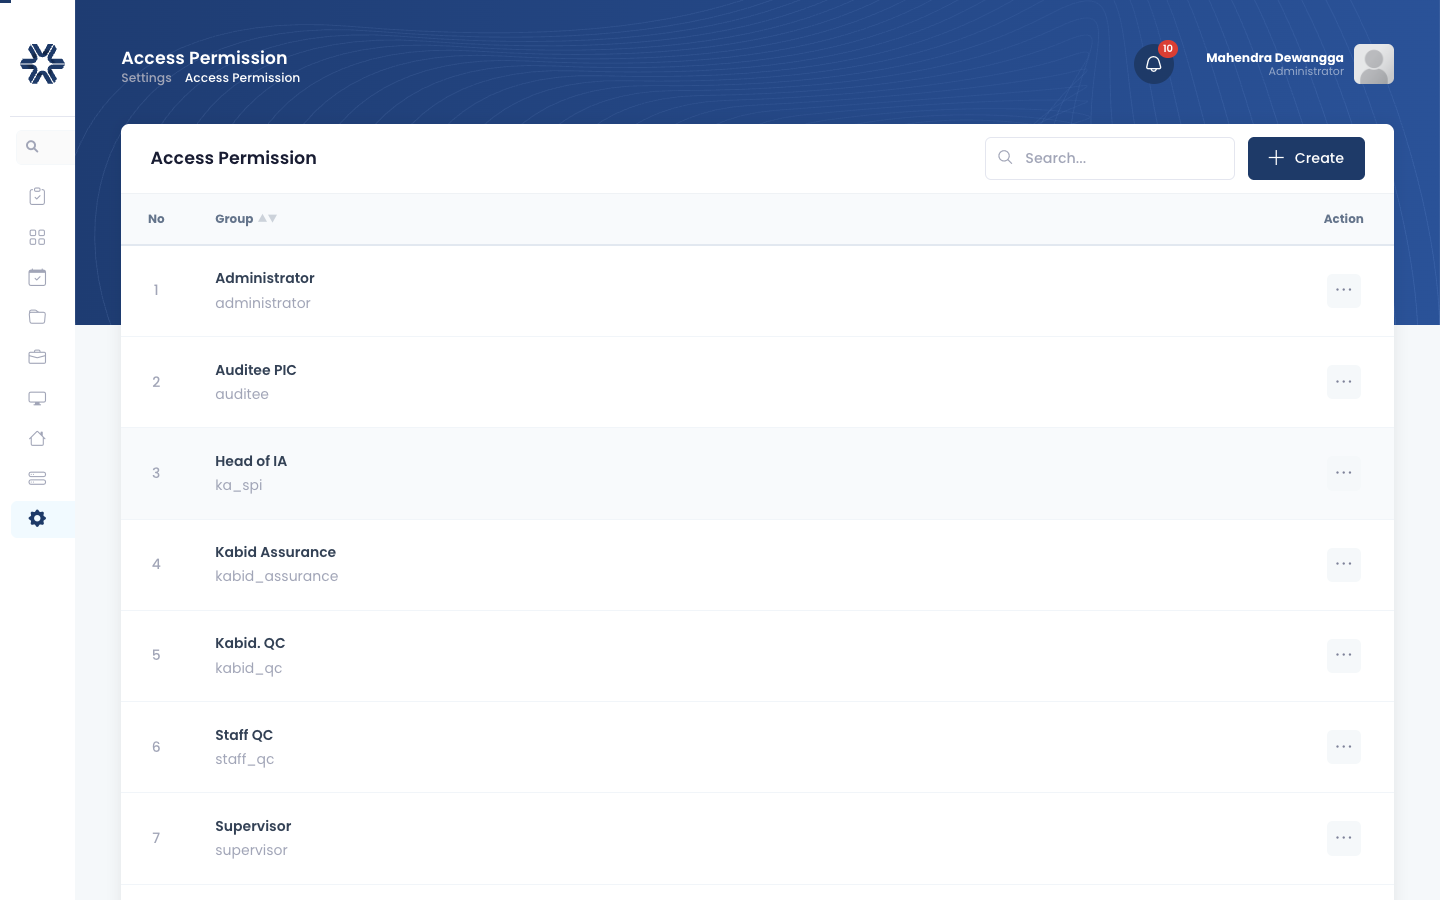 Gambar 2.12: Matriks pengaturan izin hak akses peran pengguna (roles & permissions).
2.7 Matriks Persetujuan (Approval Configuration)
Superadmin mengonfigurasi pejabat peninjau (reviewer) dan penyetuju (approver) pada menu Settings > Approval (/settings/approval/*):
| Dokumen | URL Path | Pejabat Penyetuju Standar |
|---|---|---|
| Pendaftaran entitas AAU | /settings/approval/audit-universe | Kepala Audit Internal (Chief Audit Executive) |
| Rencana kerja tahunan (AAP/PKAT) | /settings/approval/annual-audit-plan | Direksi dan Komite Audit |
| Penugasan audit khusus | /settings/approval/ad-hoc-audit | Kepala Audit Internal dan Direktur Utama |
| Persiapan penugasan dan Surat Tugas | /settings/approval/preparation | Manajer Audit / Pimpinan Tim |
| Penyelesaian pelaksanaan lapangan | /settings/approval/realization | Manajer Audit |
| Berita acara penutupan audit | /settings/approval/audit-closure | Kepala Audit Internal |
| Pengesahan penyelesaian rekomendasi | /settings/approval/monitoring | Ketua Tim Auditor / Supervisor |
| Pencatatan temuan audit eksternal | /settings/approval/external-audit | Kepala Audit Internal |
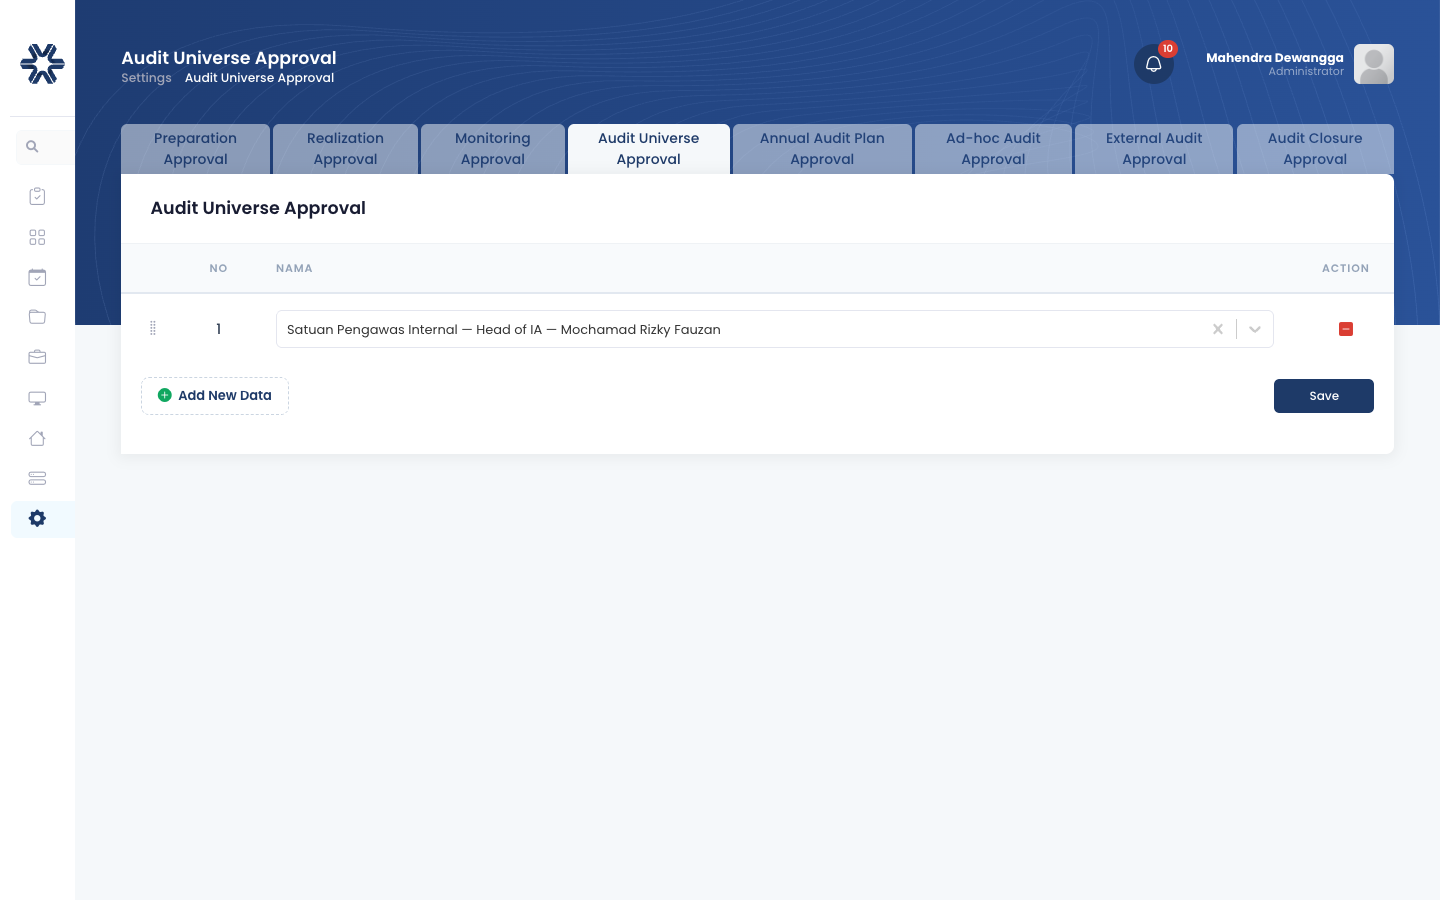 Gambar 2.13: Halaman konfigurasi pejabat reviewer dan approver penugasan.
IMPORTANT
Konfigurasikan data master Pegawai, Organisasi, dan Matriks Approval sebelum membuat penugasan di modul Perencanaan. Jika pejabat approver belum didaftarkan, dokumen yang diajukan tidak dapat diproses.
Bab 3: Siklus Perencanaan Audit (Planning)
3.1 Tahapan Perencanaan
Perencanaan audit memetakan objek audit, menilai profil risiko, dan mengalokasikan sumber daya tim untuk satu tahun fiskal.
Tahapan perencanaan:
3.2 Annual Audit Universe (AAU)
Annual Audit Universe mendata seluruh entitas dan proses bisnis yang dapat diaudit (auditable units).
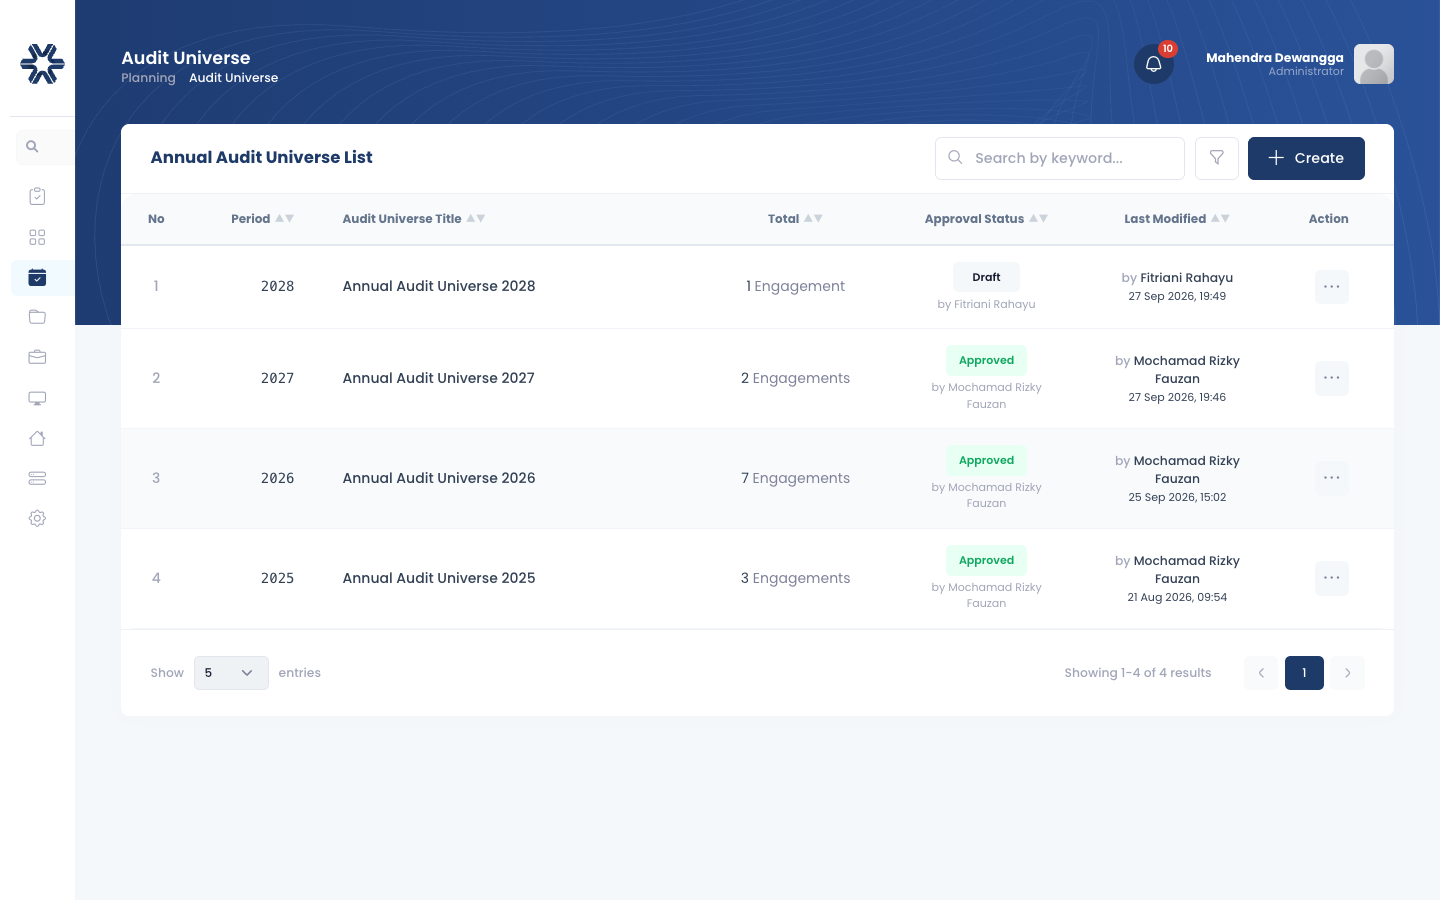 Gambar 3.1: Antarmuka daftar entitas Annual Audit Universe (AAU).
Pendaftaran Entitas AAU
- Menu penyusun:
Planning > Audit Universe(/planning/audit-universe) - Aktor: Supervisor / Tim Perencanaan (
supervisor@audithink.com) - Langkah pengisian:
- Login sebagai
supervisor@audithink.com. - Buka daftar AAU, pilih salah satu draft (contoh untuk demo: Audit Universe 2028).
- Klik tombol + Add Audit Universe atau edit entitas draft.
- Tentukan tahun perencanaan, unit kerja organisasi, dan proses bisnis terkait.
- Lengkapi parameter frekuensi dan tanggal audit terakhir.
- Karakteristik Audit Type: Perhatikan bahwa Audit Type (jenis audit) merupakan master data yang dapat dikonfigurasi, namun fungsinya hanya sebagai penandaan/tagging klasifikasi dan tidak mengubah konfigurasi teknis kertas kerja (KKA) maupun modul terkait.
- Klik Save Draft atau Submit for Review.
- Login sebagai
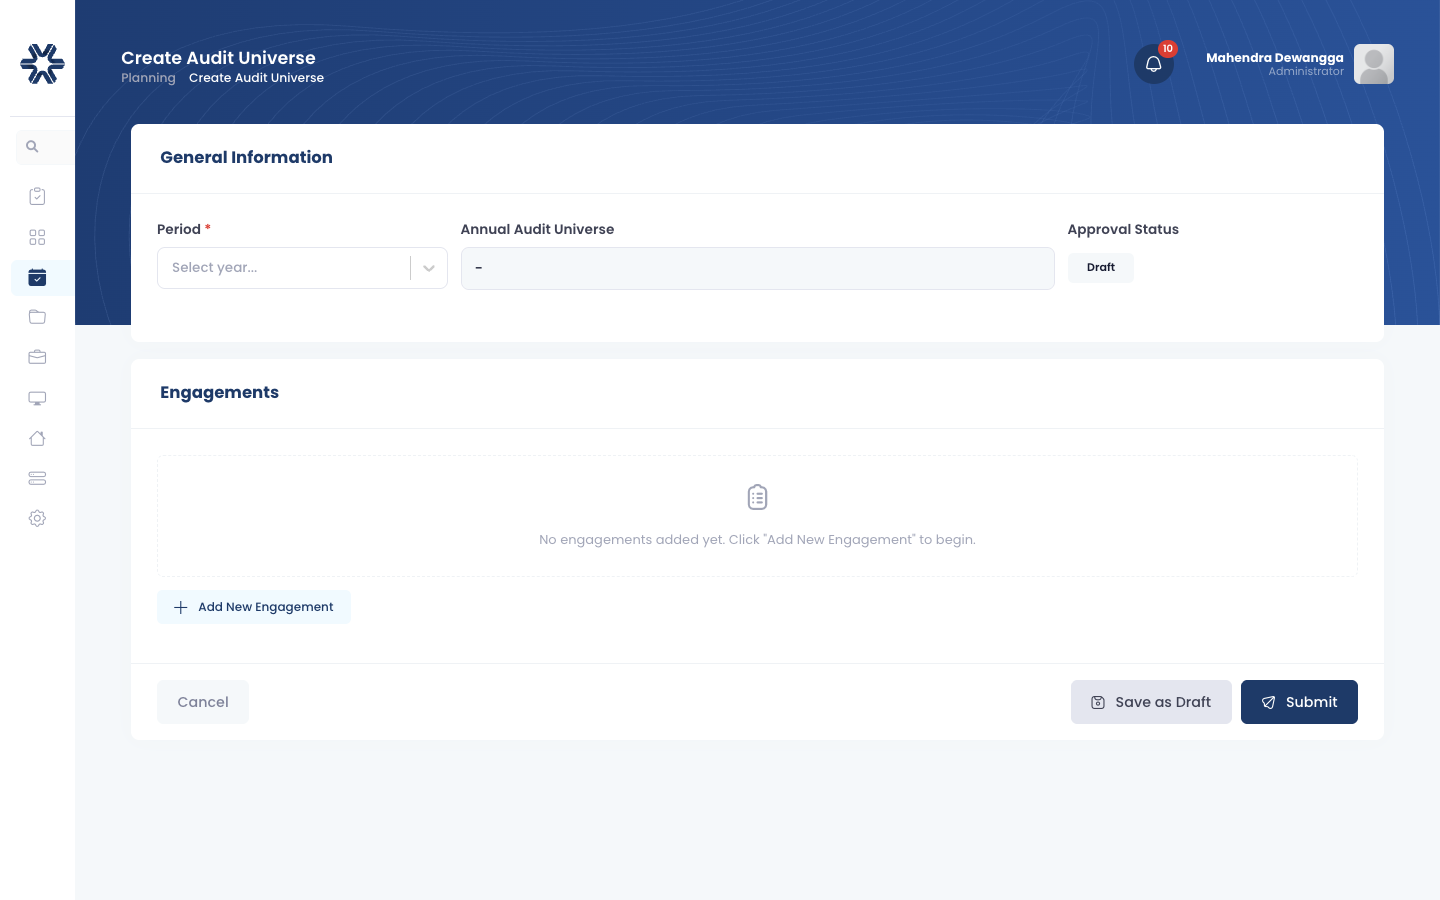 Gambar 3.2: Formulir penambahan entitas auditable unit ke dalam AAU.
Reviu dan Persetujuan AAU
- Menu reviewer:
Planning > Audit Universe Review(/planning/audit-universe-review) - Aktor Approver: Kepala SKAI (
kaspi@audithink.com) - Tindakan:
- Approve: Mengesahkan entitas masuk ke Audit Universe tahun berjalan.
- Revise: Mengembalikan berkas ke penyusun dengan catatan perbaikan (Request Revise).
Tips Skenario Demo Cepat
Pada sesi demo/presentasi singkat, tahapan reviu dan pengesahan AAU oleh kaspi@audithink.com dapat dilewati (TIDAK PERLU) agar demonstrasi fokus pada alur fungsional utama.
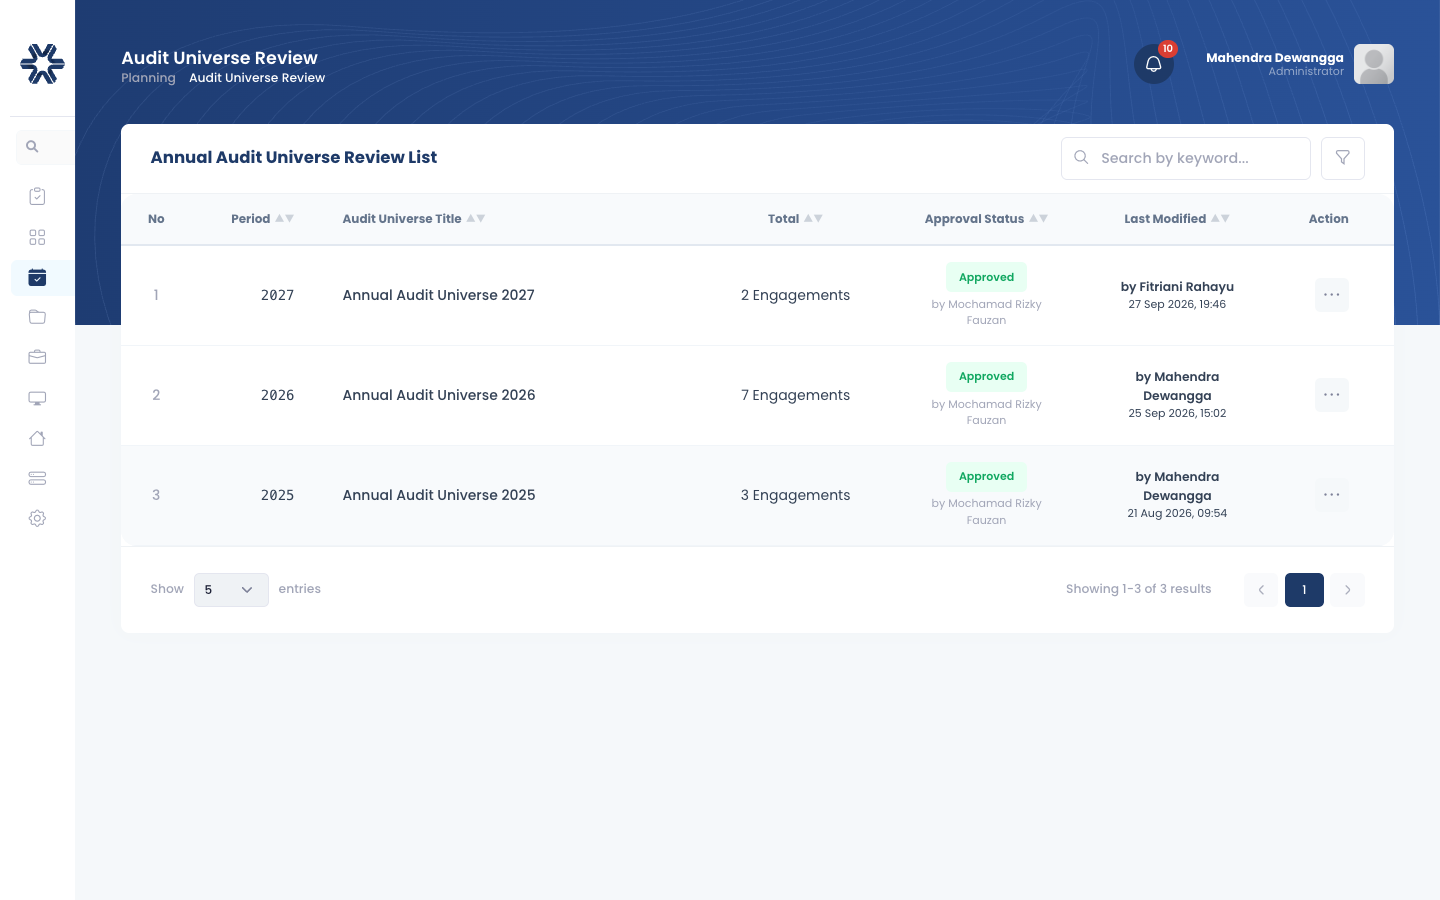 Gambar 3.3: Daftar antrian persetujuan Audit Universe oleh Pimpinan Audit.
3.3 Annual Risk Assessment (ARA)
Modul ini mengukur tingkat risiko pada setiap entitas yang telah didaftarkan dalam AAU untuk menghasilkan tingkat risiko operasional.
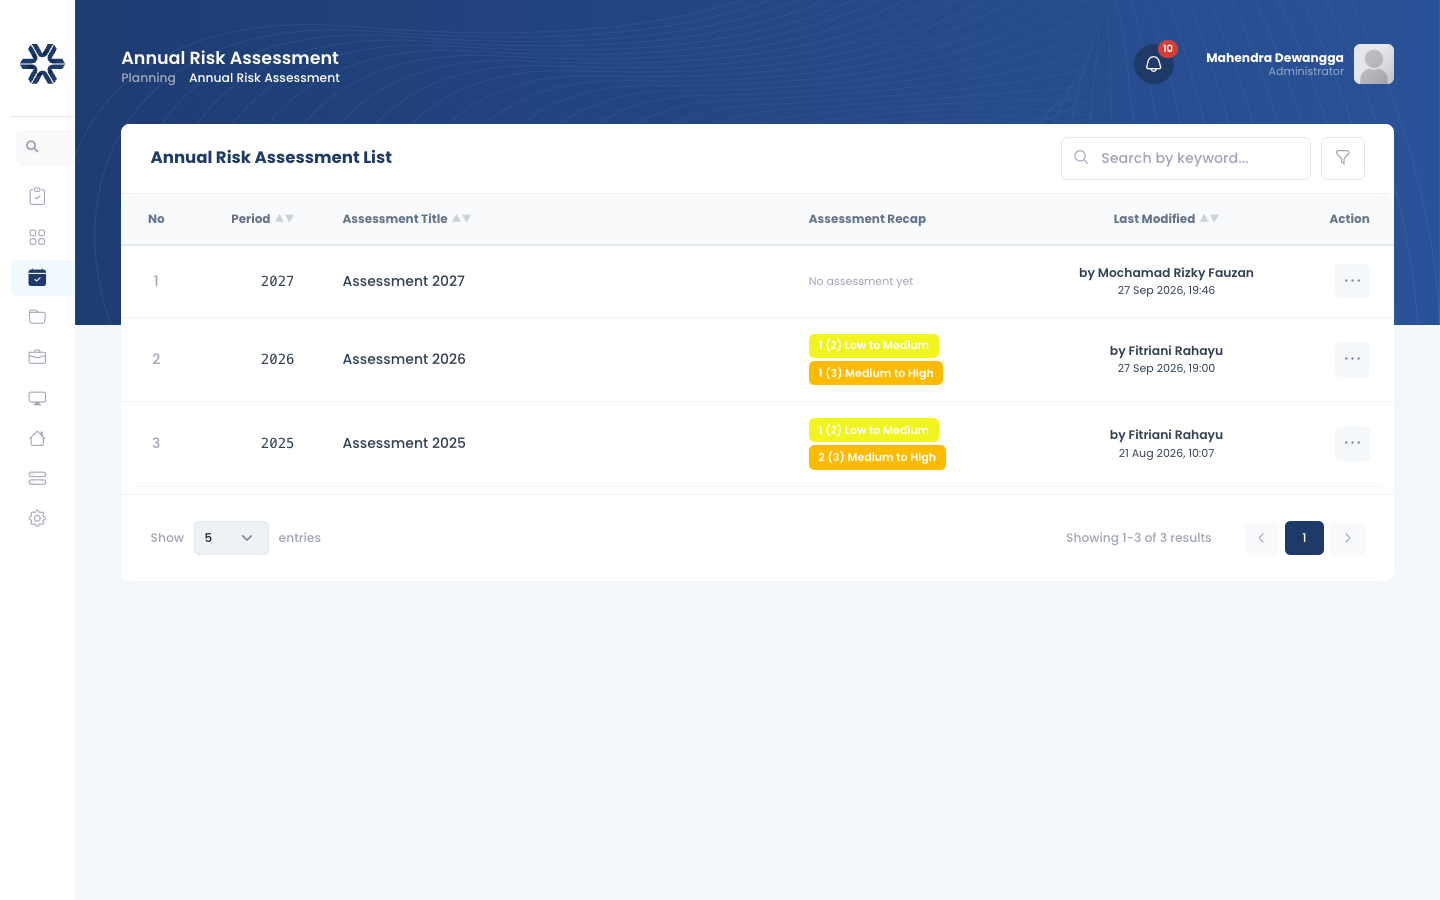 Gambar 3.4: Daftar hasil penilaian risiko tahunan (Annual Risk Assessment).
- Menu:
Planning > Annual Risk Assessment(/planning/annual-risk-assessment) - Aktor: Supervisor / Tim Perencanaan (
supervisor@audithink.com)
Mekanisme Penilaian Risiko di Audithink:
- Buka menu ARA dan pilih salah satu audit universe (misalnya: periode 2027).
- Karakteristik Fleksibilitas Master Risiko: Parameter risiko, kategori risiko (risk category), dan tingkatan level risiko bersifat fully configurable di modul Master Data.
- Penginputan Nilai Akhir (Direct Final Score): Pada formulir ARA di Audithink, auditor/supervisor cukup memasukkan nilai akhir risiko saja. Sistem secara otomatis akan memunculkan level risiko (Risk Level) yang sesuai berdasarkan interval nilai yang dimasukkan.
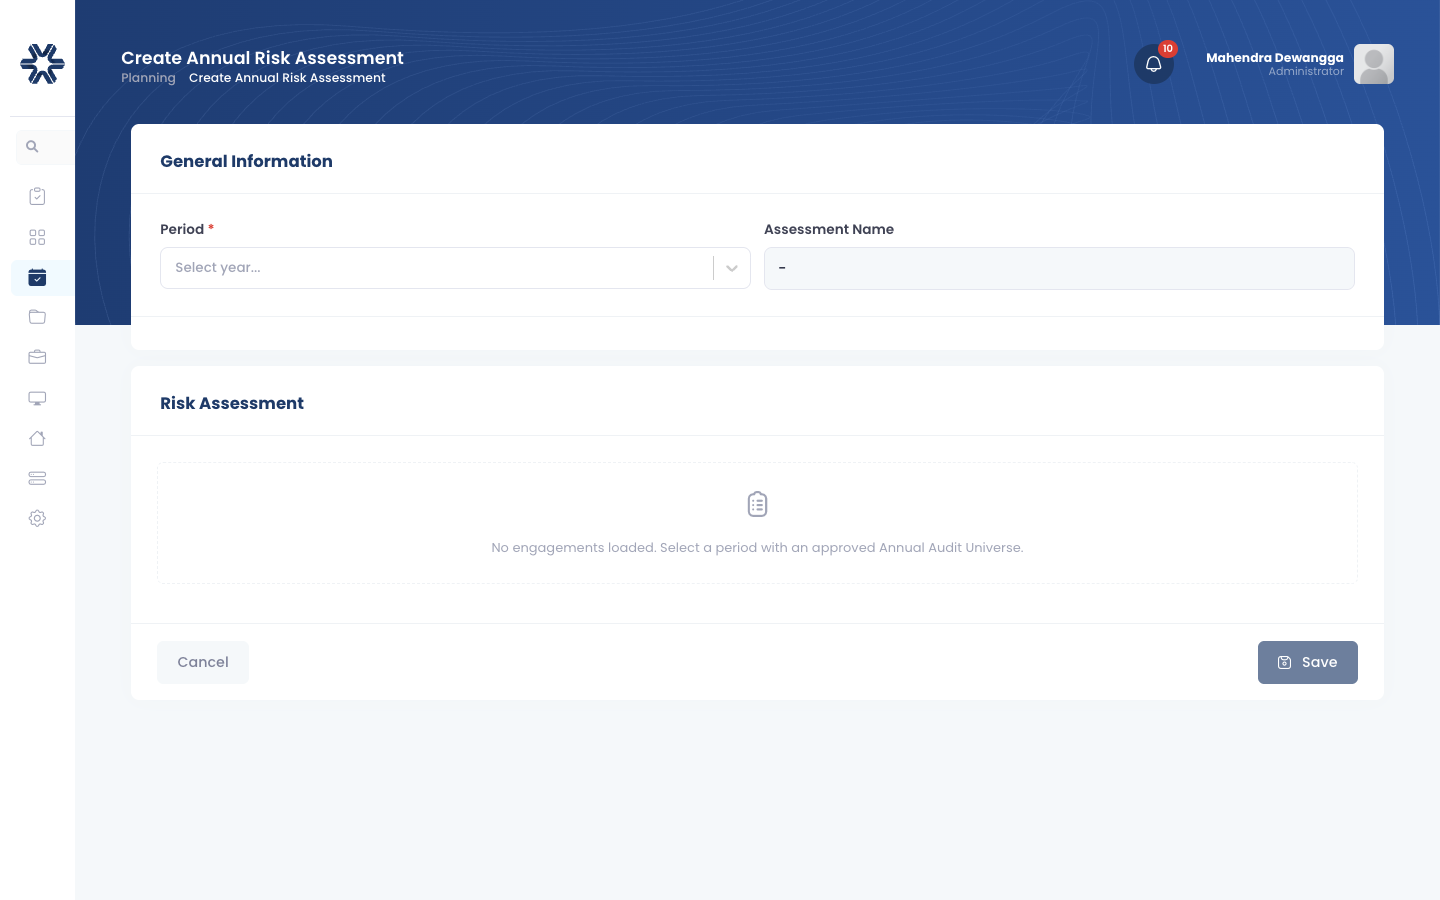 Gambar 3.5: Formulir pengisian parameter Inherent Risk dan Control Effectiveness pada ARA.
Tingkat Risiko dan Siklus Audit (Risk Ranking):
Sistem memetakan nilai risiko ke dalam tingkatan resmi sesuai konfigurasi master (level_resiko):
| Tingkat Risiko | Siklus Audit | Tindakan dalam Perencanaan (AAP) |
|---|---|---|
| (5) Critical | 2 Tahun | Prioritas Utama: Wajib masuk ke AAP/PKAT tahun berjalan. |
| (4) High | 4 Tahun | Prioritas Tinggi: Masuk ke AAP kuartal I atau II. |
| (3) Medium to High | 6 Tahun | Prioritas Menengah: Dijadwalkan berkala setiap 6 tahun. |
| (2) Low to Medium | 8 Tahun | Prioritas Rendah: Audit berkala setiap 8 tahun. |
| (1) Low | 10 Tahun | Pemantauan Pasif: Audit setiap 10 tahun / pemantauan mandiri. |
3.4 Annual Audit Plan (AAP / PKAT)
Annual Audit Plan menetapkan jadwal penugasan audit selama satu tahun fiskal berdasarkan hasil pemetaan ARA.
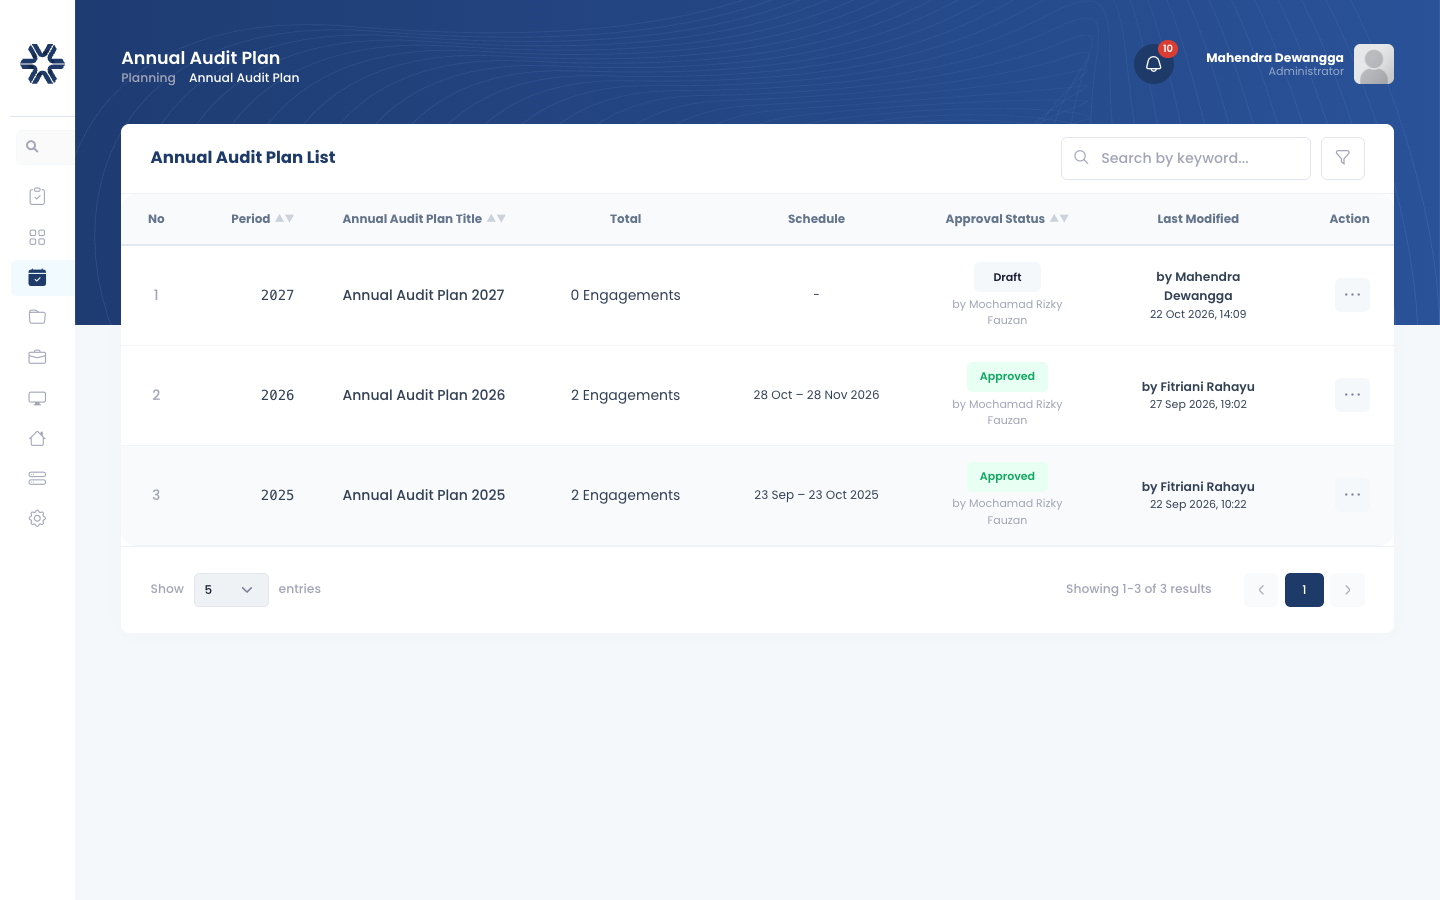 Gambar 3.6: Rencana Kerja Audit Tahunan (Annual Audit Plan / PKAT).
Penyusunan Rencana Kerja Tahunan
- Menu:
Planning > Annual Audit Plan(/planning/annual-audit-plan) - Aktor: Supervisor / Tim Perencanaan (
supervisor@audithink.com) - Langkah pengisian:
- Login sebagai
supervisor@audithink.com. - Buka salah satu draft audit plan.
- Aksi Propose as Plan: Klik pada salah satu engagement yang ingin diajukan, lalu klik tombol Propose as Plan.
- Klik Next untuk masuk ke formulir detail penugasan.
- Lengkapi formulir: judul audit, kuartal target, alokasi mandays, serta susunan tim auditor (Ketua Tim dan Anggota).
- Klik Submit for Approval.
- Login sebagai
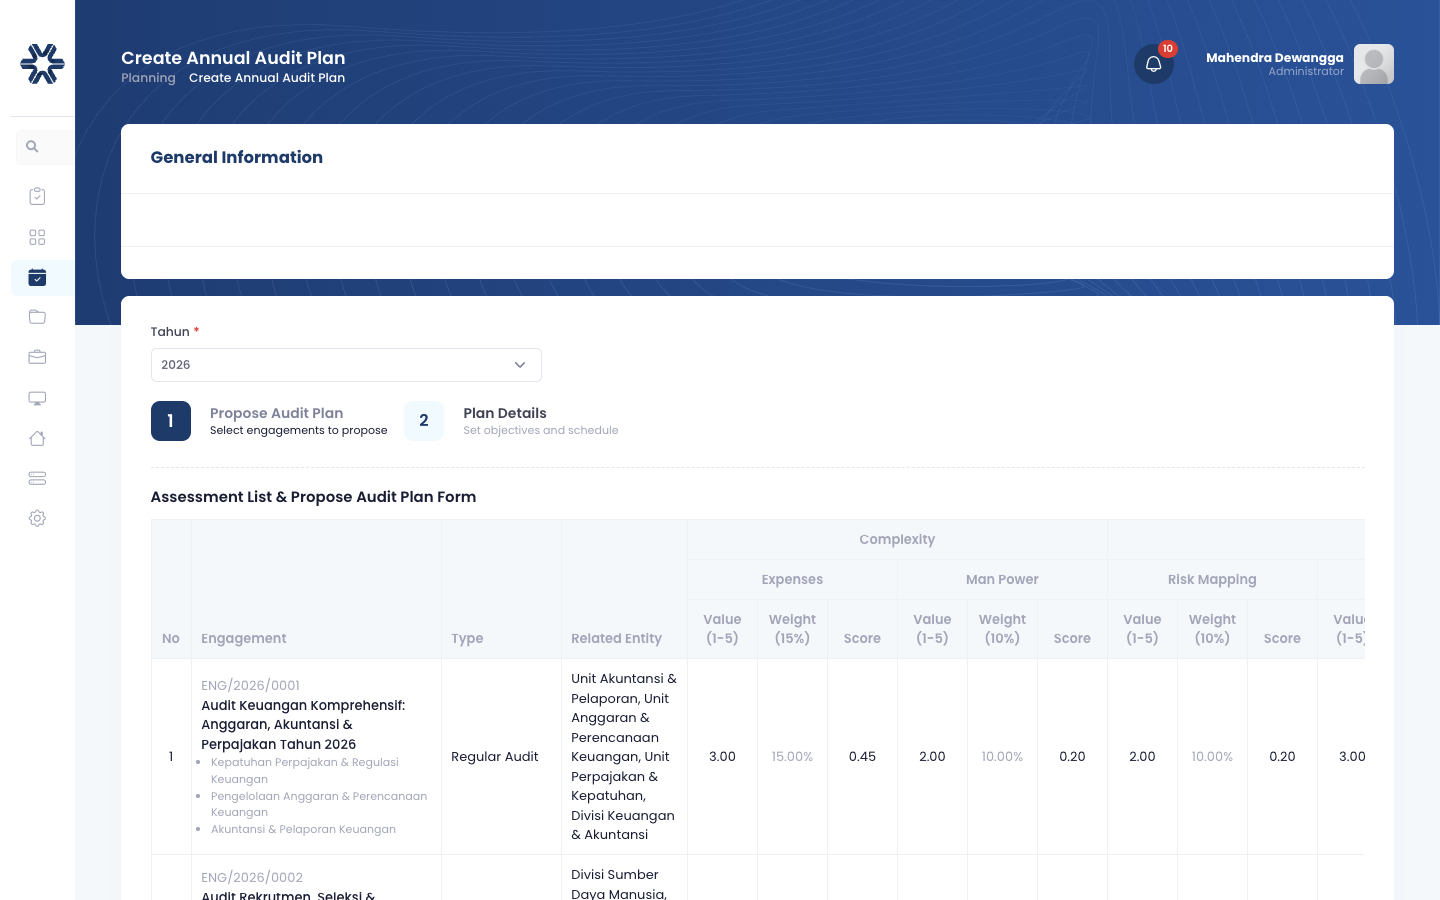 Gambar 3.7: Formulir penentuan judul audit, tipe, kuartal, dan alokasi mandays.
Reviu dan Pengesahan AAP
- Menu:
Planning > Annual Audit Plan Review(/planning/annual-audit-plan-review) - Aktor Approver: Kepala SKAI (
kaspi@audithink.com) - Tindakan: Menyetujui (Approve) atau mengembalikan berkas (Revise).
Tips Skenario Demo Cepat
Tahapan Review Annual Audit Plan oleh kaspi@audithink.com dapat dilewati (TIDAK PERLU) pada sesi demo presentasi cepat.
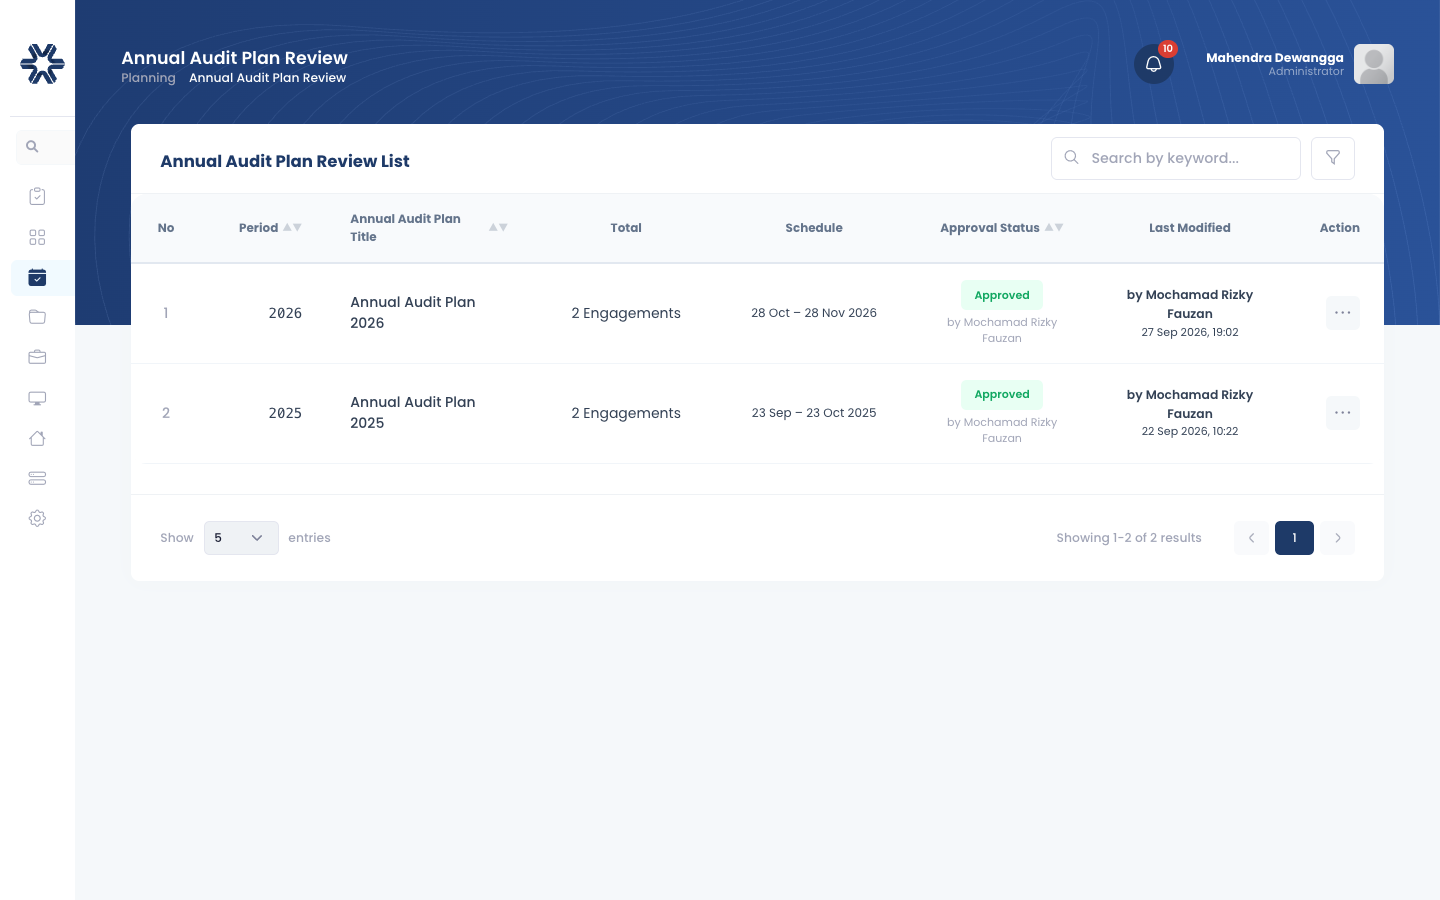 Gambar 3.8: Antarmuka reviu dan pengesahan AAP oleh Kepala Audit dan Komite.
3.5 Audit Ad-Hoc (Special Audit)
Audit Ad-Hoc menangani penugasan khusus di luar jadwal tahunan (investigasi kecurangan, permintaan mendesak Direksi, atau laporan whistleblower).
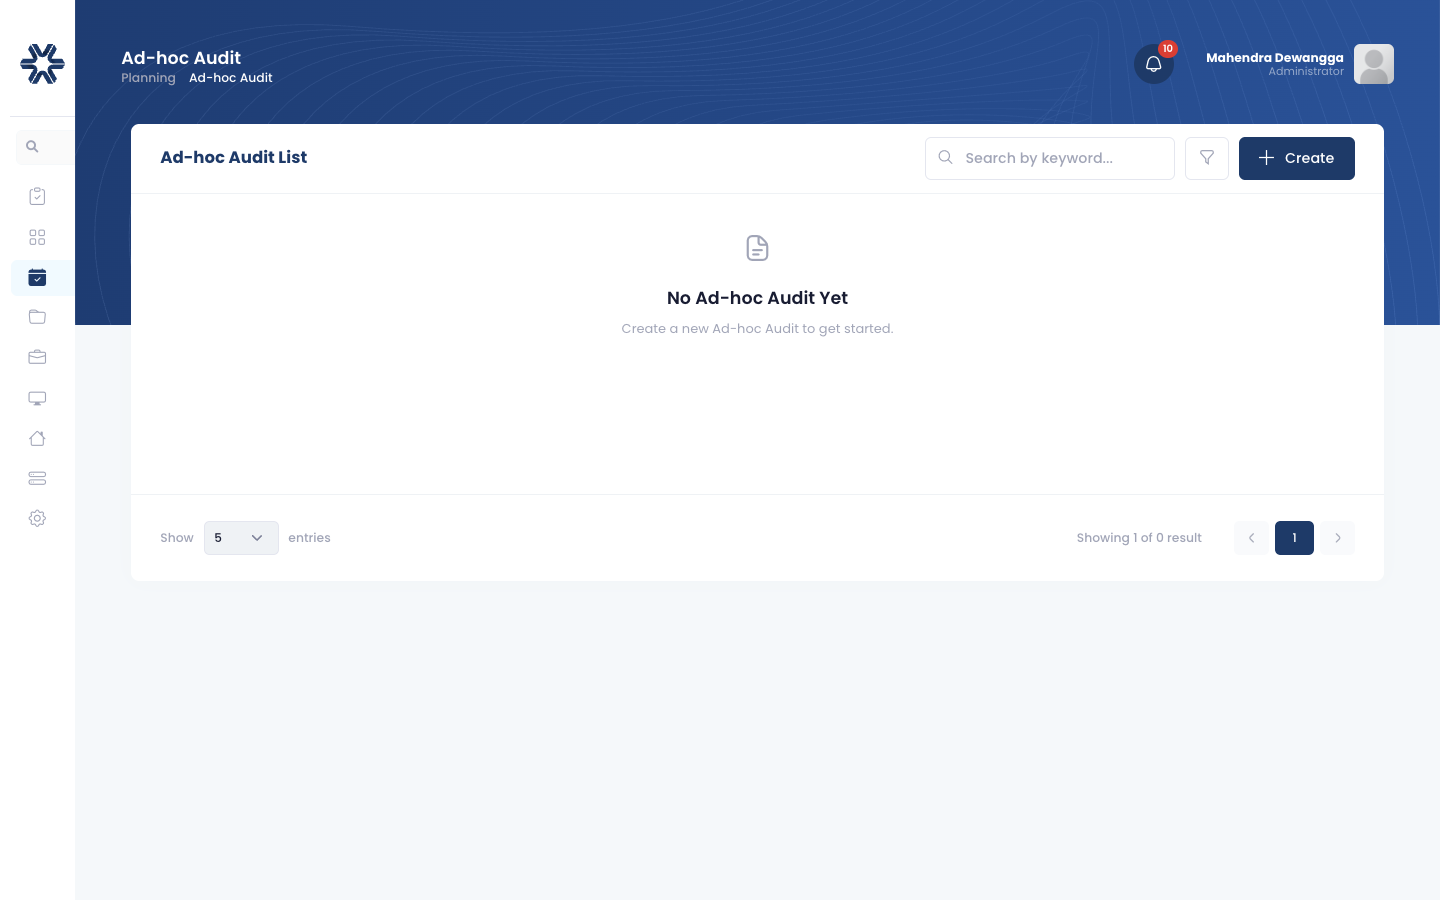 Gambar 3.9: Daftar penugasan audit khusus (Ad-Hoc / Special Audit).
- Menu pendaftaran:
Planning > Ad-Hoc Audit(/planning/ad-hoc-audit) - Menu persetujuan:
Planning > Ad-Hoc Audit Review(/planning/ad-hoc-audit-review) - Karakteristik Alur: Alur Ad-Hoc berjalan sama persis dengan audit tahunan (AAP), hanya saja tanpa melalui tahapan penilaian risiko (ARA). Penugasan langsung dibentuk dan diajukan persetujuannya ke Pimpinan Audit.
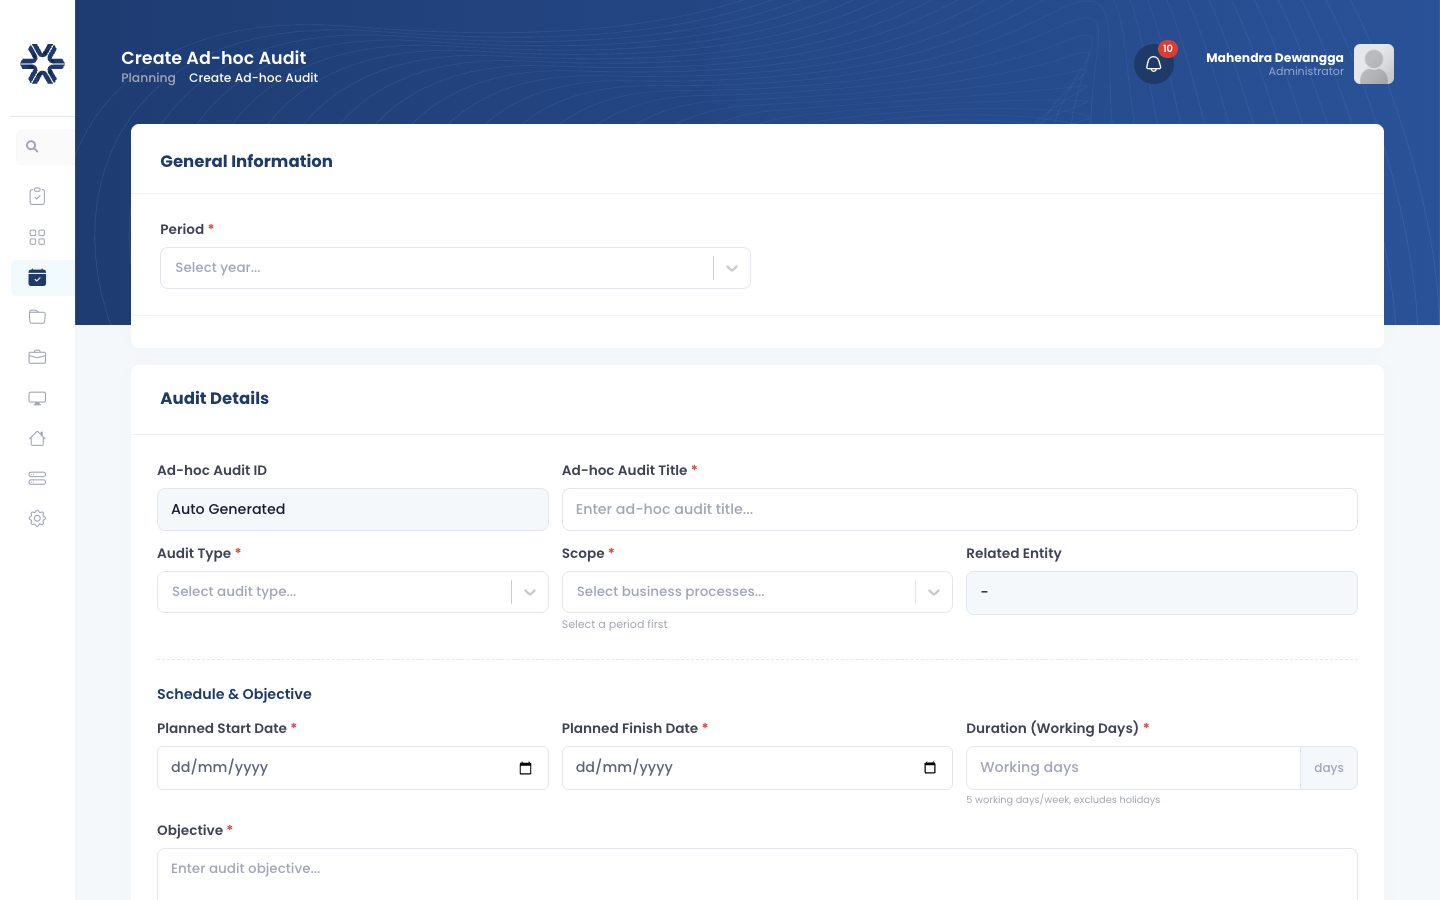 Gambar 3.10: Formulir registrasi penugasan khusus di luar rencana tahunan.
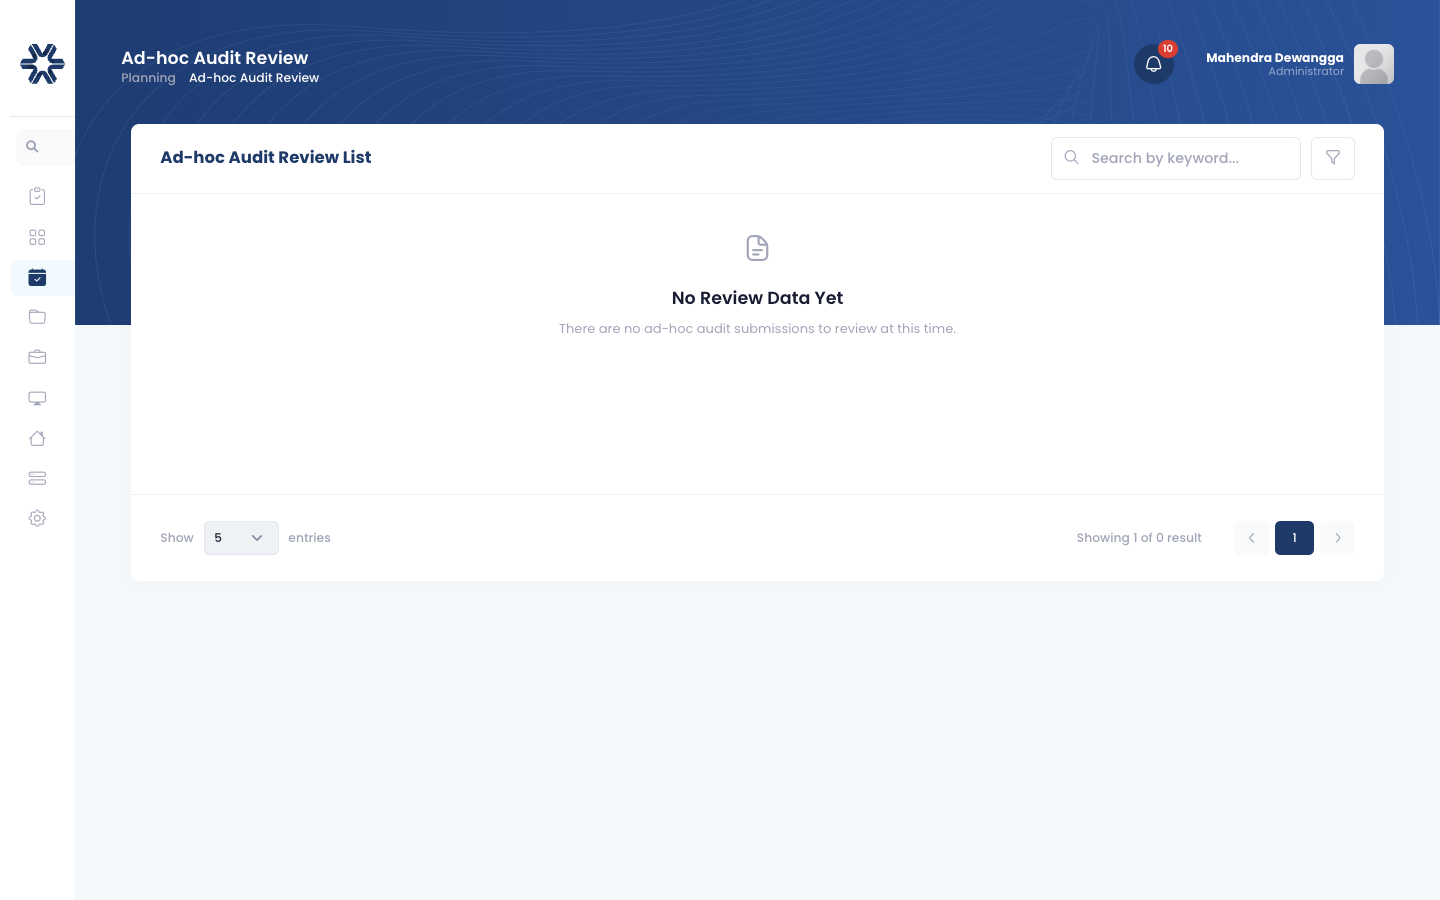 Gambar 3.11: Antarmuka reviu persetujuan penugasan audit ad-hoc.
3.6 Checklist Validasi Tahap Perencanaan
Pastikan parameter berikut terpenuhi sebelum masuk ke tahap Pelaksanaan:
| No | Poin Pemeriksaan | Kriteria | Pejabat Verifikator |
|---|---|---|---|
| 1 | Pendaftaran Audit Universe | Seluruh unit kerja operasional terdaftar di AAU | Tim Perencanaan |
| 2 | Status persetujuan AAU | Berstatus Approved | Kepala Audit Internal |
| 3 | Kalkulasi ARA | Nilai Residual Risk terhitung untuk seluruh entitas AAU | Ketua Tim Auditor |
| 4 | Penyusunan AAP | Jadwal kuartal, mandays, dan anggota tim terisi lengkap | Tim Perencanaan |
| 5 | Status persetujuan AAP | Berstatus Approved | Pimpinan dan Komite Audit |
| 6 | Integrasi data penugasan | Penugasan otomatis terbit di menu Implementation | Sistem Audithink |
Bab 4: Siklus Pelaksanaan Audit (Implementation)
4.1 Tahapan Pelaksanaan Lapangan
Tahap Pelaksanaan mencakup persiapan penugasan (surat tugas), pengujian kontrol melalui Kertas Kerja Audit (KKA), penerbitan Notisi Temuan, dialog bolak-balik tanggapan auditee, pengesahan Audit Closure, dan penetapan komitmen tindak lanjut (Auditee's Commitment).
Alur kerja pelaksanaan terpadu:
4.2 Persiapan Penugasan dan Surat Tugas (Audit Preparation)
Ketua Tim melengkapi administrasi penugasan sebelum tim auditor turun ke lapangan:
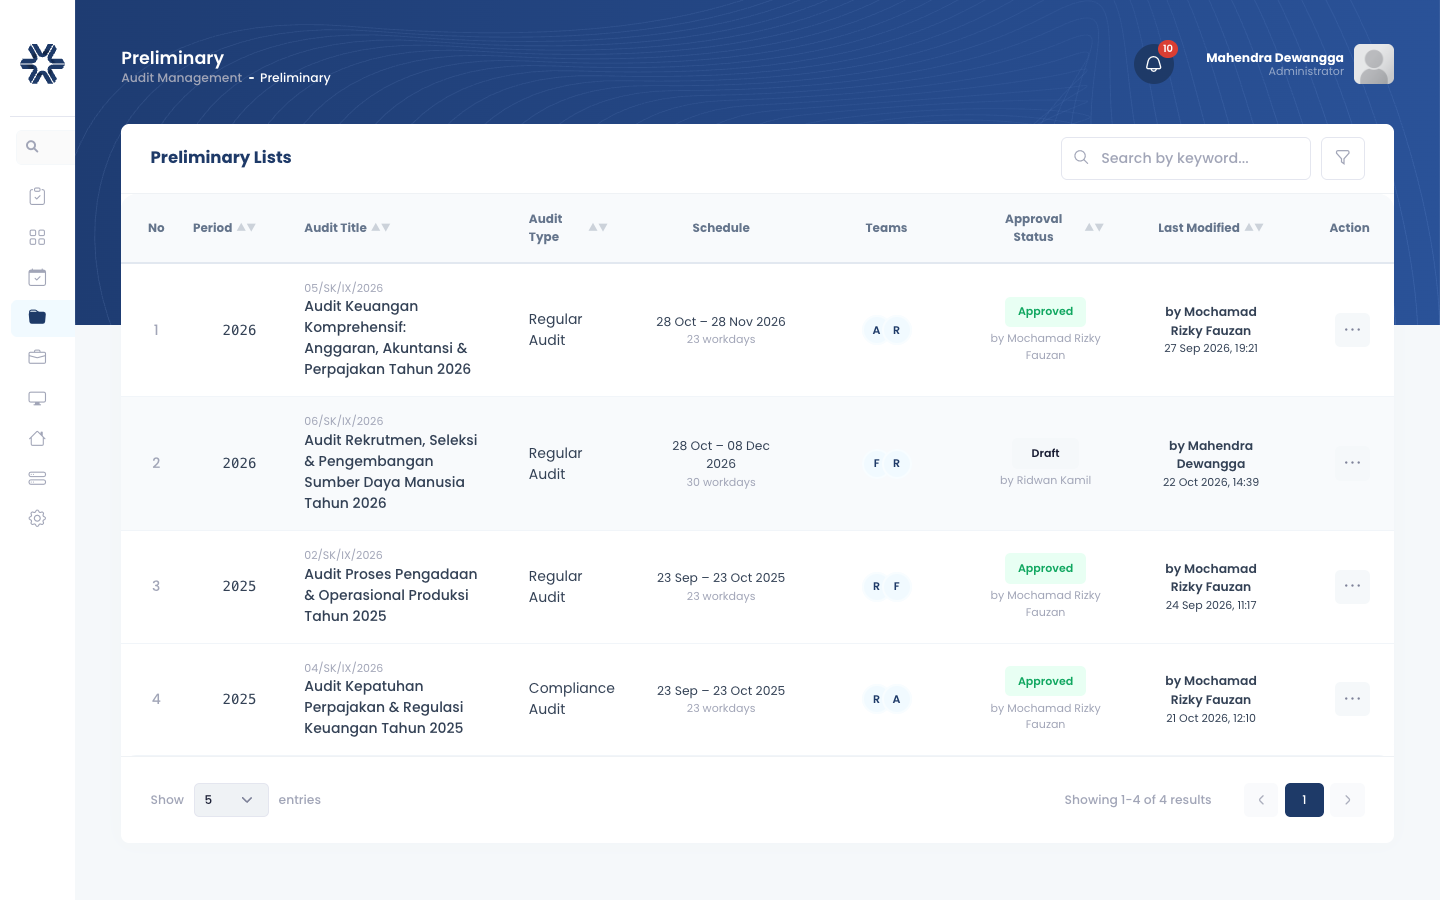 Gambar 4.1: Antarmuka administrasi persiapan penugasan dan surat tugas audit.
- Menu input:
Audit Management > Audit Preparation(/audit-management/audit-preparation) - Menu persetujuan:
Audit Management > Review Audit Preparation(/audit-management/review-preparation) - Aktor: Ketua Tim Audit (
lead@audithink.com) - Approver: Kepala SKAI (
kaspi@audithink.com) - Langkah pengisian:
- Login sebagai
lead@audithink.com. - Pilih salah satu audit engagement berstatus Draft (contoh: Audit Rekrutmen 2026).
- Klik Edit / isi nomor resmi Surat Tugas (No. ST).
- Unggah berkas PDF Surat Tugas bertanda tangan.
- Tentukan tanggal pertemuan pembukaan (entry meeting), ruang lingkup, dan alokasi anggota tim.
- Ajukan penugasan ke Kepala SKAI untuk persetujuan awal (Preliminary Review).
- Login sebagai
Tips Skenario Demo Cepat
Pada sesi presentasi/demo ringkas, langkah Preliminary Review oleh kaspi@audithink.com dapat dilewati (TIDAK PERLU) agar alur demo berjalan cepat tanpa harus berganti-ganti akun.
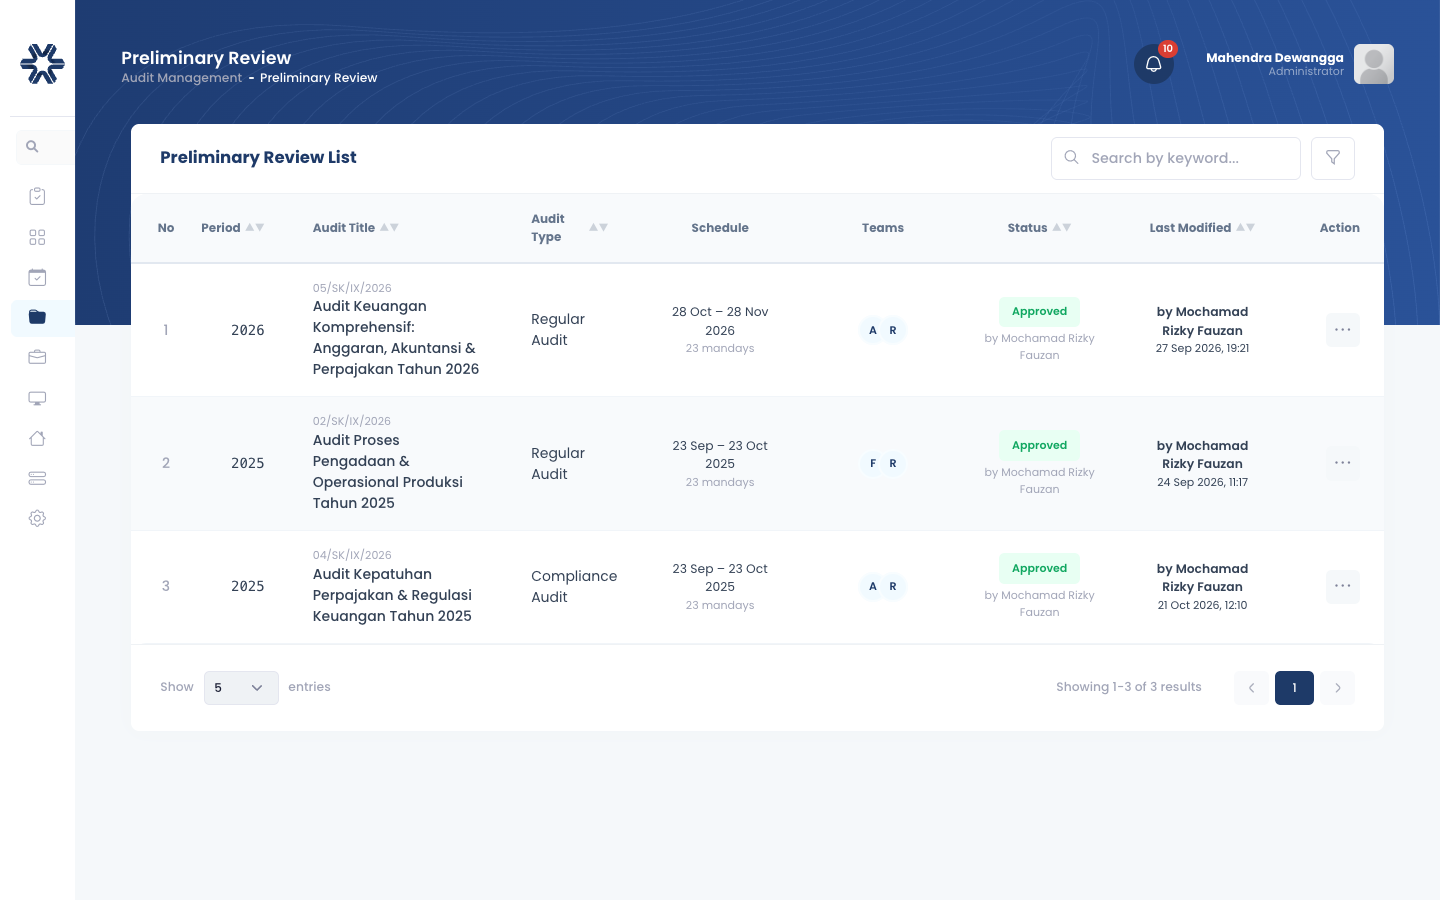 Gambar 4.2: Antarmuka reviu dan persetujuan persiapan audit sebelum tim turun ke lapangan.
4.3 Kertas Kerja Audit Elektronik (Working Paper / KKA)
Kertas Kerja Audit mendokumentasikan pengujian kepatuhan dan efektivitas pengendalian risiko (Risk Controls).
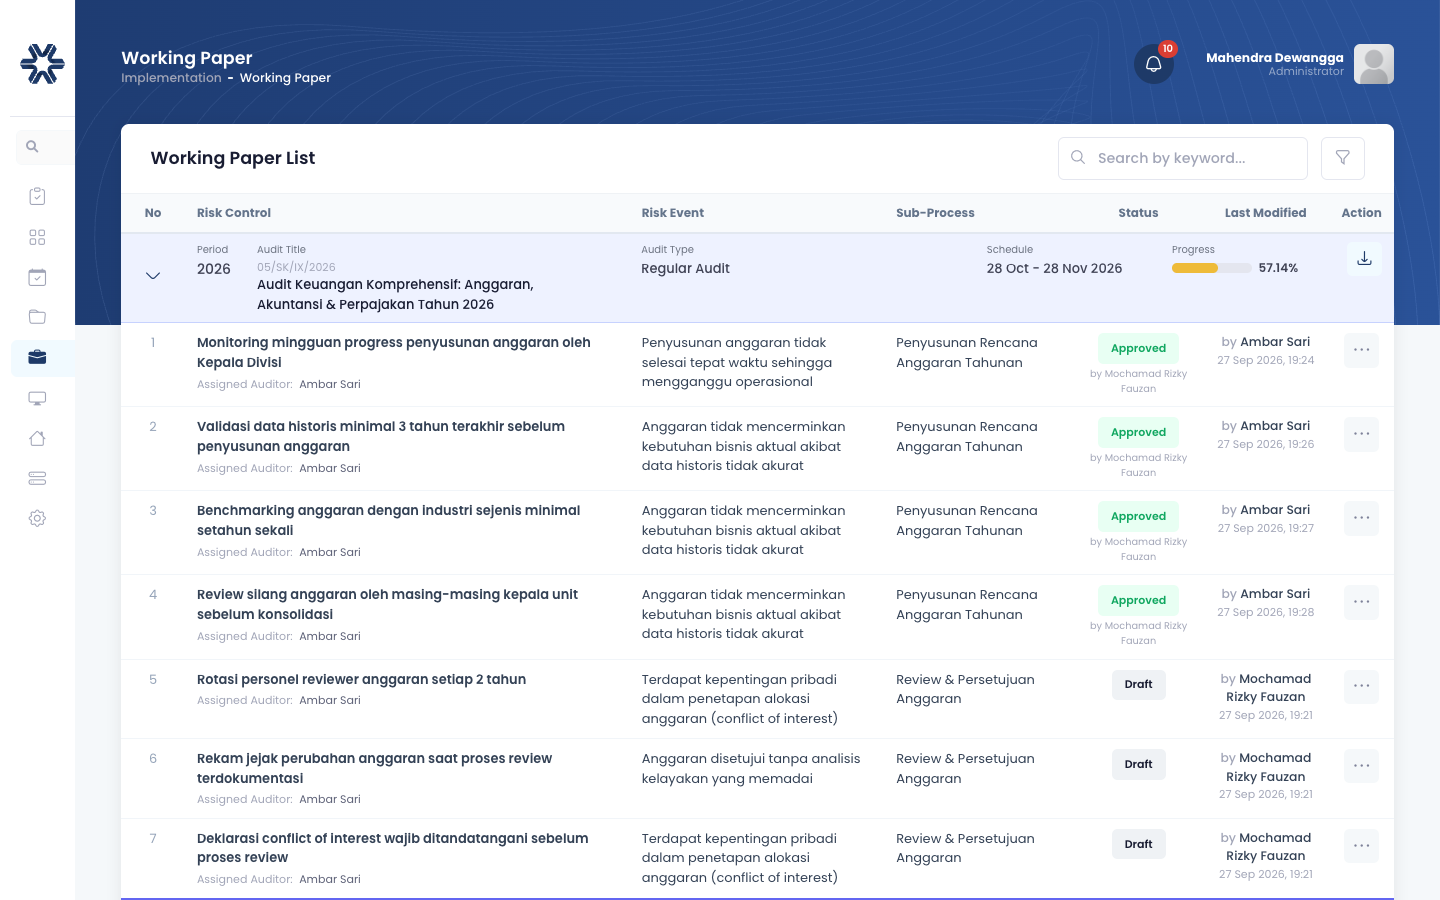 Gambar 4.3: Tampilan daftar Kertas Kerja Audit (KKA) berbasis proses dan program audit.
- Menu:
Implementation > KKA(/implementation/kka) - Aktor: Anggota Auditor (
auditor1@audithink.com)
Alur Pengisian KKA:
- Login menggunakan akun
auditor1@audithink.com. - Buka penugasan aktif (misal: Audit Rekrutmen 2026).
- Pilih salah satu Risk Control yang akan diuji (tersedia daftar kontrol aktif berstatus Draft).
- Lengkapi formulir pengujian KKA:
- Metode Pengujian: Inspection, Observation, Inquiry, Re-performance, Analytical Review.
- Populasi & Sampel: Jumlah populasi transaksi dan metode sampling.
- Hasil & Bukti Uji: Uraian fakta lapangan dan unggah berkas bukti audit (Audit Evidence).
- Penunjukan Auditee Terkait: Pilih nama individu/orang (user) auditee spesifik yang bertanggung jawab atas aktivitas kontrol tersebut.
- Kesimpulan Kontrol:
- Effective / Sesuai: Kontrol memadai, tidak ada kelemahan.
- Ineffective / Temuan: Kontrol gagal atau terdapat deviasi prosedur. Tombol Input Finding akan aktif untuk mendaftarkan Notisi Temuan.
4.4 Reviu KKA Berjenjang (Working Paper Review)
Ketua Tim dan Pimpinan Audit memeriksa kecukupan bukti audit pada KKA sebelum dilanjutkan:
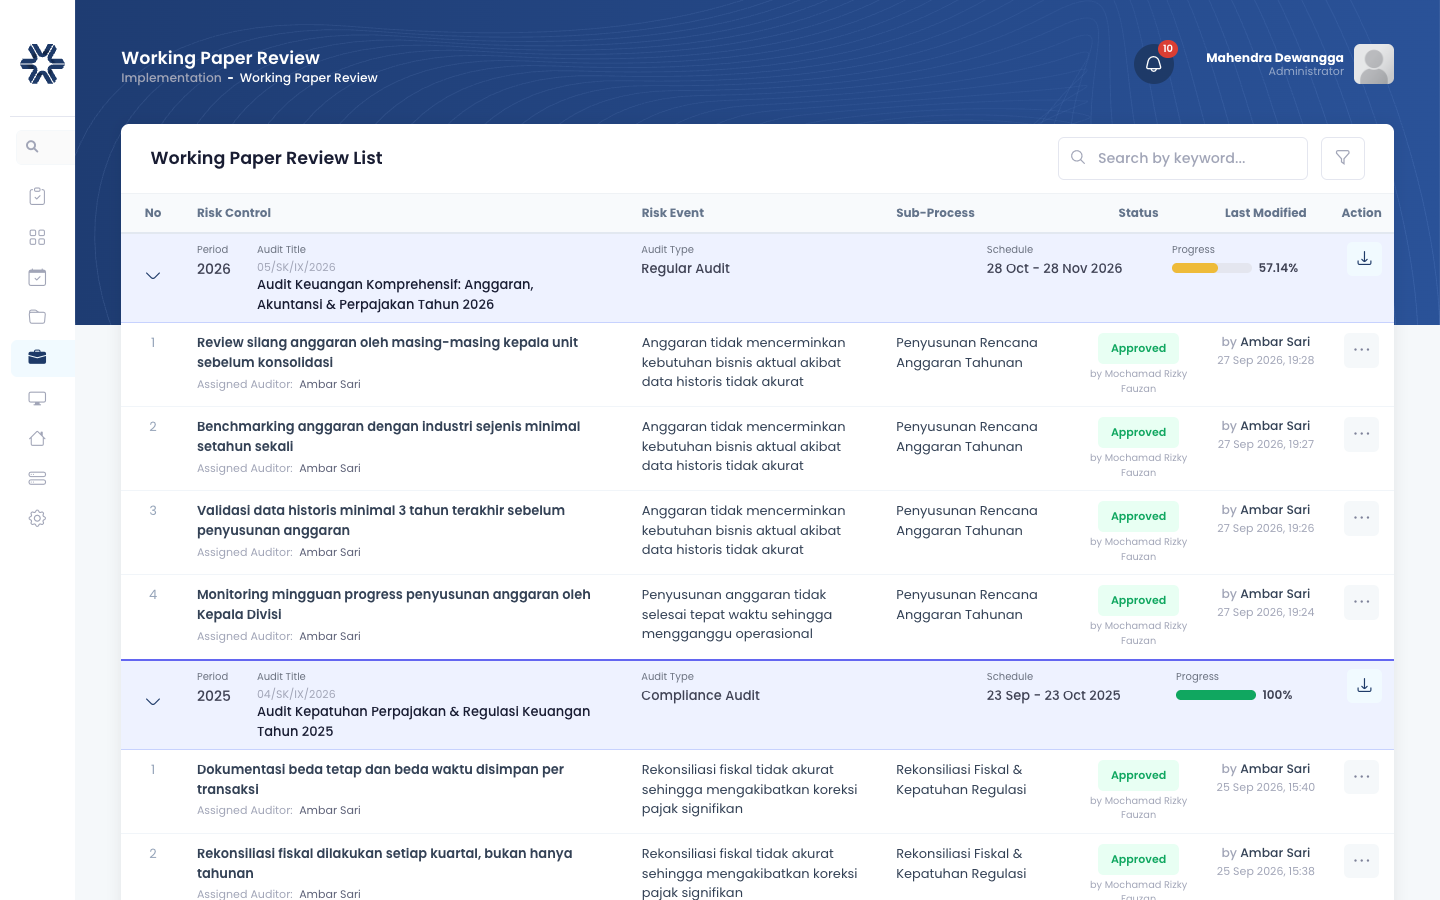 Gambar 4.4: Daftar antrian reviu berjenjang KKA oleh Ketua Tim Auditor.
- Menu:
Implementation > KKA Review(/implementation/kka-review) - Tahapan Persetujuan Berjenjang:
- Tingkat 1: Ketua Tim Audit (
lead@audithink.com) melakukan verifikasi teknis dan kecukupan sampel uji. - Tingkat 2: Kepala SKAI (
kaspi@audithink.com) menyetujui pengesahan KKA.
- Tingkat 1: Ketua Tim Audit (
Tips Skenario Demo Cepat
Pada sesi demo presentasi, tahapan Working Paper Review dapat dilewati (TIDAK PERLU) untuk efisiensi waktu pemateri.
4.5 Notisi Temuan Audit (Finding Notice 5C)
Jika pengujian KKA berkesimpulan Ineffective, auditor menyusun Notisi Temuan menggunakan kerangka standar 5C:
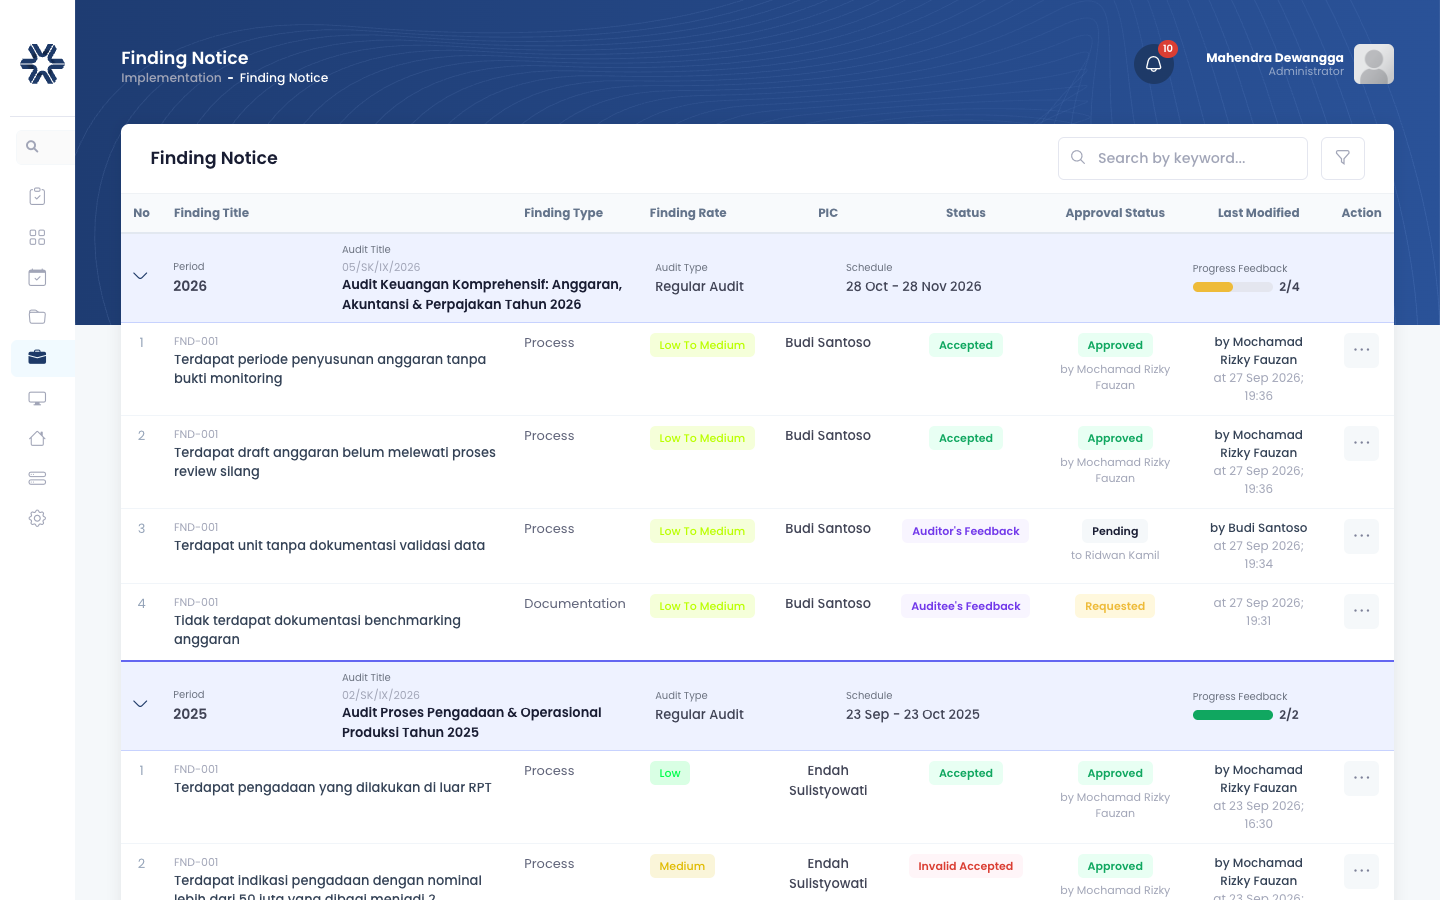 Gambar 4.5: Antarmuka daftar Notisi Temuan Audit berbasis kerangka 5C.
- Menu:
Implementation > Finding Notice(/implementation/finding-notice) - Aktor: Auditor (
auditor1@audithink.com)
Format Temuan Standar 5C:
| Unsur 5C | Pertanyaan Pemandu | Contoh Pengisian di Audithink |
|---|---|---|
| 1. Condition (Kondisi) | Apa fakta objektif yang ditemukan? | Berita acara rekrutmen tidak memiliki dokumentasi benchmarking anggaran. |
| 2. Criteria (Kriteria) | Ketentuan/SOP apa yang dilanggar? | SOP Perencanaan SDM No. SOP-HR-004 Butir 3.1 tentang standardisasi biaya rekrutmen. |
| 3. Cause (Sebab) | Mengapa kondisi tersebut terjadi? | Unit kerja belum menyusun pedoman acuan plafon anggaran berbasis pasar. |
| 4. Consequence (Akibat) | Apa risiko atau dampak kerugiannya? | Potensi ketidakefisienan anggaran dan risiko temuan ketidakwajaran harga oleh regulator. |
| 5. Corrective Action (Rekomendasi) | Arahan perbaikan apa yang disarankan? | Menyusun pedoman benchmarking biaya rekrutmen dan memperketat reviu anggaran pra-eksekusi. |
4.6 Respons Auditee & Siklus Negosiasi Bolak-Balik (Auditee's Feedback)
Notisi Temuan yang diajukan auditor akan masuk ke portal manajemen auditee terkait:
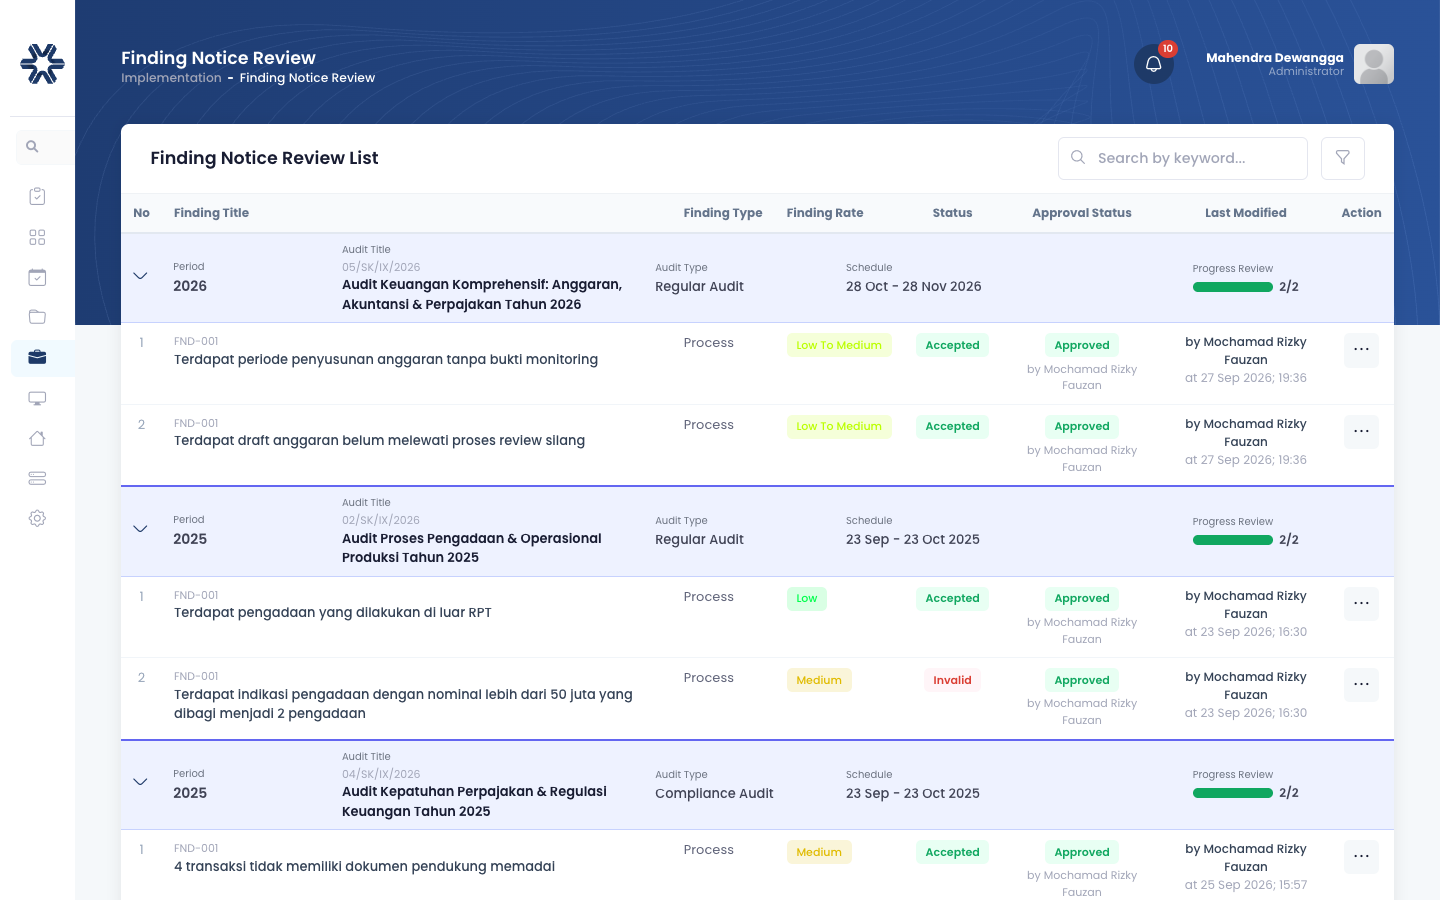 Gambar 4.6: Antarmuka evaluasi dan reviu notisi temuan sebelum diterbitkan ke auditee.
- Menu Auditee:
Implementation > Auditee's Feedback(/implementation/auditees-feedback) - Aktor Auditee: Akun Auditee (contoh:
budi.santoso/ password:password123)
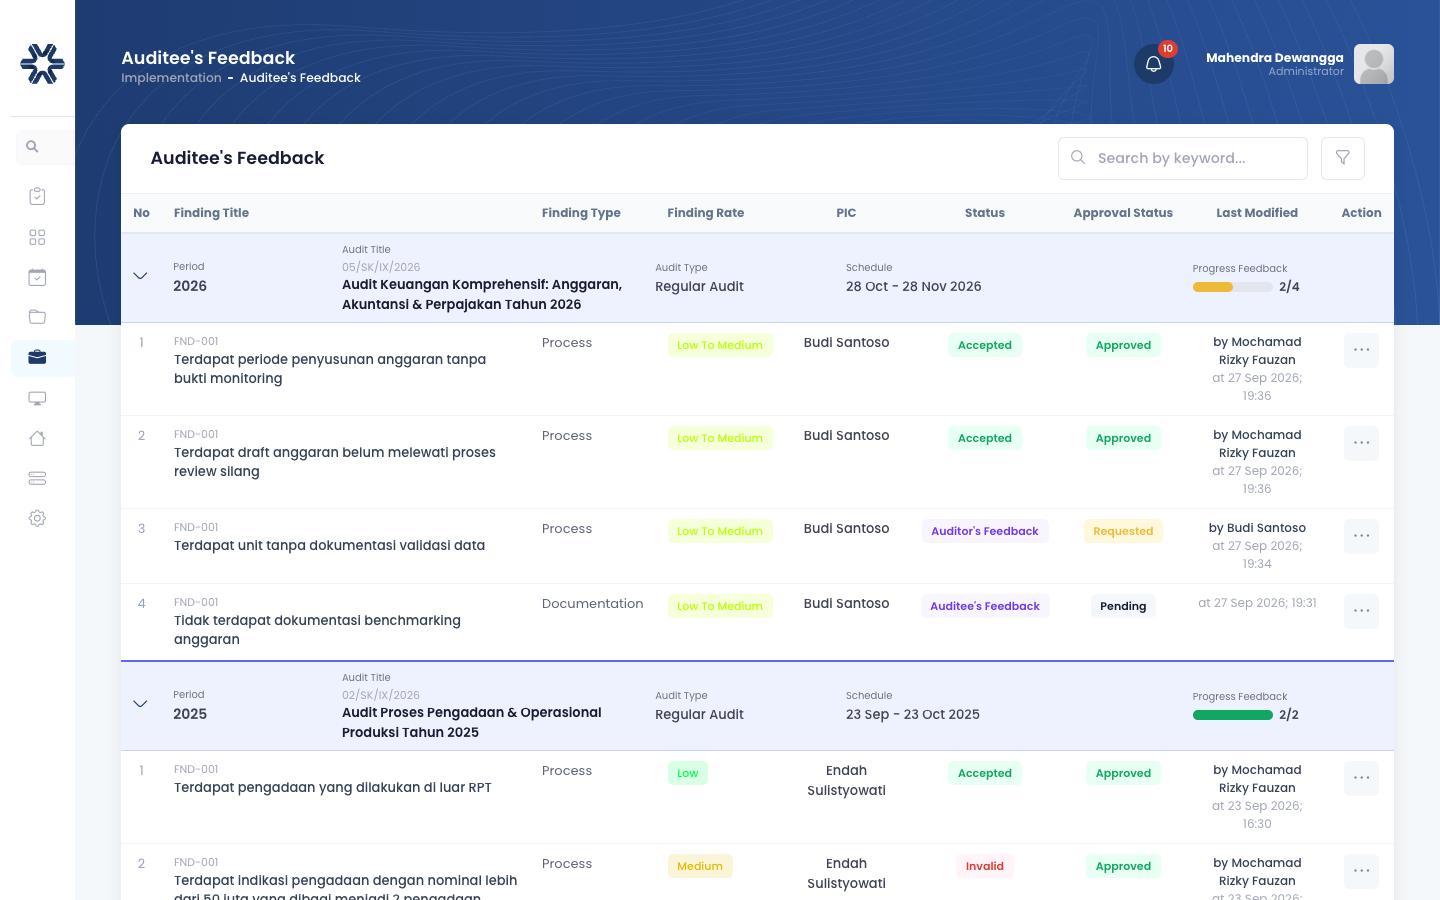 Gambar 4.7: Antarmuka penerimaan tanggapan persetujuan atau bantahan dari auditee.
Tiga Pilihan Respons Spesifik Auditee:
Approve(Setuju):- Auditee menerima seluruh uraian kondisi temuan dan rekomendasi.
- Status notisi langsung diteruskan ke antrean Reviu Notisi Berjenjang.
Request Revise(Minta Revisi):- Auditee menyetujui substansi namun meminta penyesuaian redaksional, fakta lapangan, atau narasi sebab-akibat.
- Notisi dikembalikan ke auditor untuk diperbaiki.
Invalid Request(Bantah / Tidak Valid):- Auditee menyanggah temuan karena dianggap tidak relevan, salah objek, atau telah memiliki kompensasi kontrol lain.
- Auditee wajib menyertakan alasan sanggahan dan berkas bukti dokumen pendukung.
Siklus Negosiasi Bolak-Balik (Back-and-Forth Dialogue):
Auditee Feedback dan Finding Notice auditor dapat berlangsung bolak-balik secara dinamis sampai kedua belah pihak mencapai kesepakatan:
- Auditor (
auditor1@audithink.com) membuka feedback auditee (misal: "Terdapat unit tanpa dokumentasi validasi data"), lalu mengedit redaksional atau mengunggah klarifikasi bukti tambahan. - Jika tercapai mufakat, auditee memberikan Approve, dan temuan dinyatakan Agreed Finding.
4.7 Reviu Notisi Temuan Berjenjang (Finding Notice Review)
Temuan yang telah disepakati (Approved oleh Auditee) diverifikasi melalui jenjang persetujuan struktural 3 lapis:
- Menu:
Implementation > Finding Notice Review(/implementation/finding-notice-review) - Hierarki Persetujuan 3 Lapis:
- Level 1: Ketua Tim Audit (
lead@audithink.com) ➔ Approve - Level 2: Supervisor / Dalnis (
supervisor@audithink.com) ➔ Approve - Level 3: Kepala SKAI (
kaspi@audithink.com) ➔ Approve
- Level 1: Ketua Tim Audit (
Tips Skenario Demo Cepat
Pada sesi demo, tahapan Finding Notice Review oleh 3 lapis pimpinan ini dapat dilewati (TIDAK PERLU) untuk mempercepat jalannya presentasi.
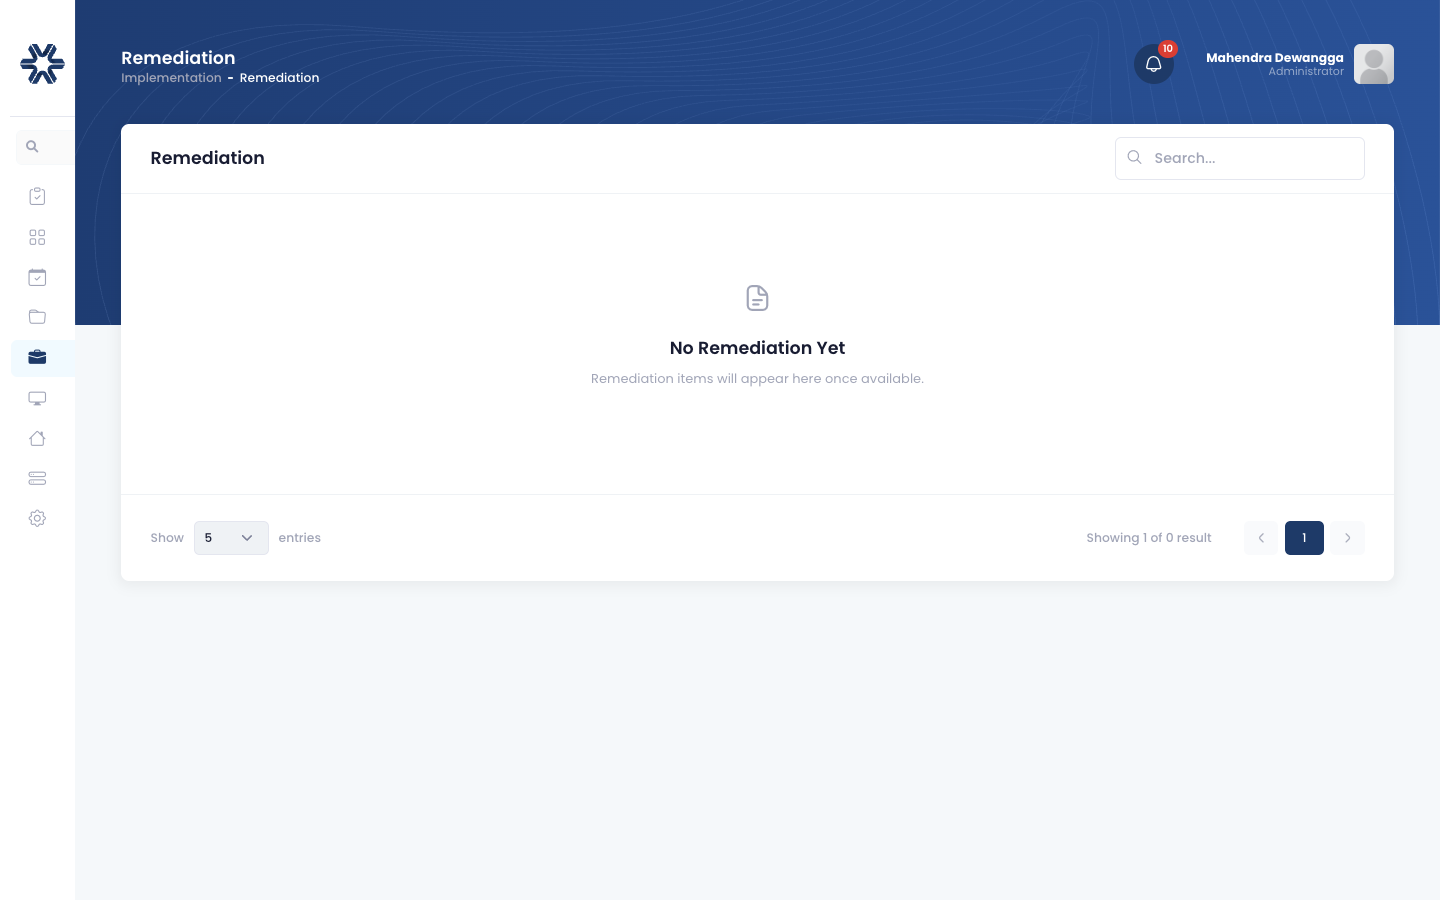 Gambar 4.9: Matriks Risalah Akhir Temuan dan Lembar Rekomendasi (RATLR).
4.8 Penutupan Lapangan & Komitmen Tindak Lanjut (Audit Closure & Commitment)
Tahapan penutupan audit lapangan mengintegrasikan finalisasi rekomendasi dengan komitmen manajemen:
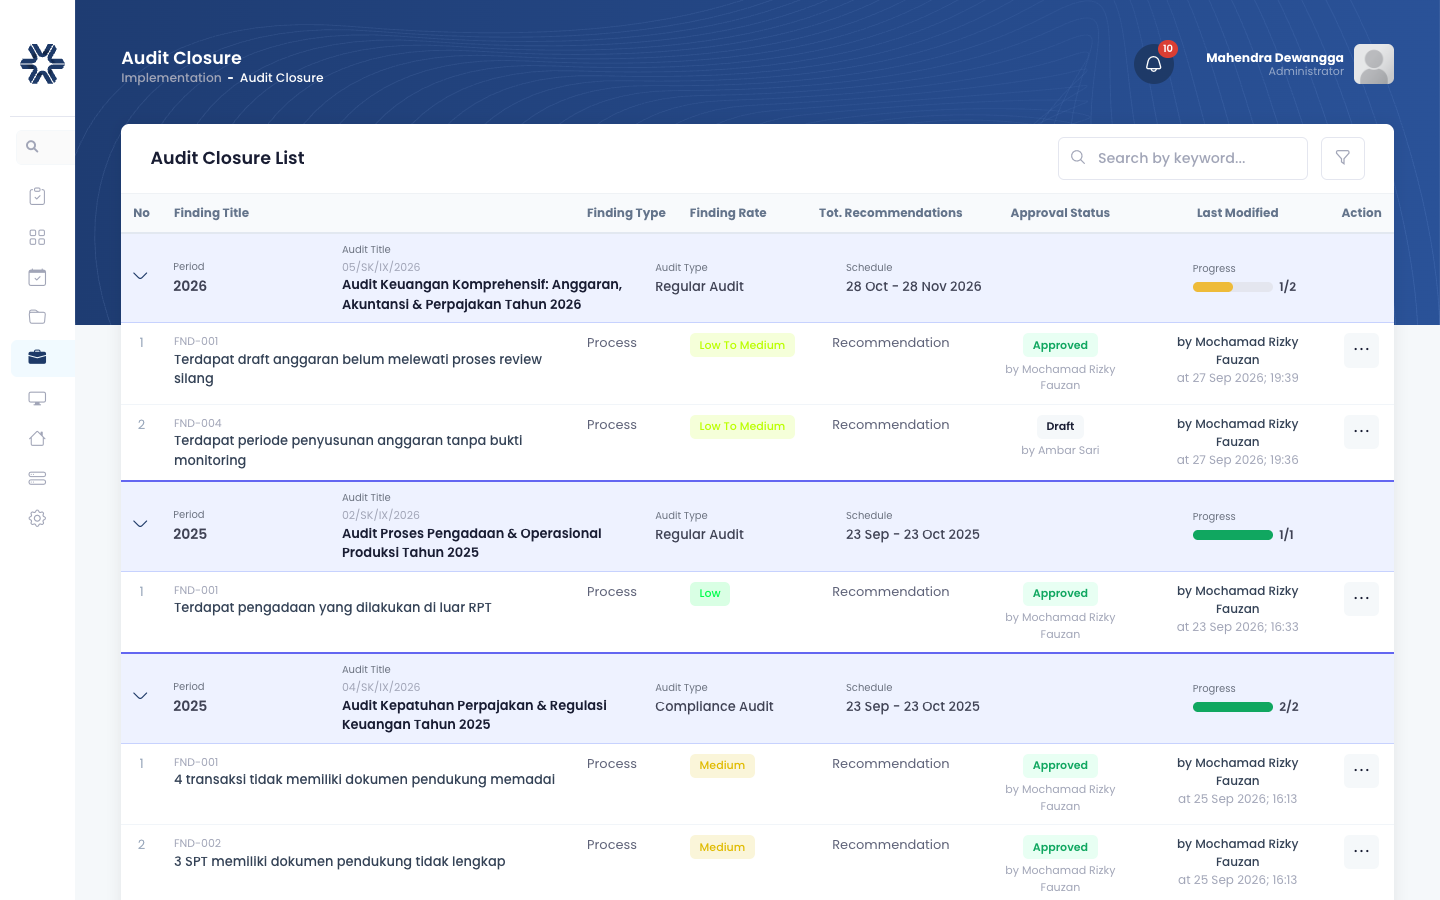 Gambar 4.10: Antarmuka pengajuan penutupan audit lapangan setelah exit meeting.
1. Penginputan Audit Closure oleh Auditor:
- Menu:
Implementation > Audit Closure(/implementation/audit-closure) - Aktor: Auditor (
auditor1@audithink.com) - Aktivitas:
- Pilih temuan yang telah selesai dibahas (contoh: "Terdapat periode penyusunan anggaran tanpa bukti monitoring").
- Klik Edit Audit Closure.
- Masukkan butir-butir rekomendasi operasional final.
- Tetapkan Pejabat Penanggung Jawab (PIC) dan batas waktu penyelesaian (Target Due Date).
- Ajukan berkas penutupan ke antrean reviu.
2. Reviu Audit Closure Berjenjang:
- Menu:
Implementation > Audit Closure Review(/implementation/audit-closure-review) - Hierarki Persetujuan 3 Lapis:
- Level 1:
lead@audithink.com➔ Approve - Level 2:
supervisor@audithink.com➔ Approve - Level 3:
kaspi@audithink.com➔ Approve
- Level 1:
Tips Skenario Demo Cepat
Reviu Audit Closure berjenjang ini ditandai TIDAK PERLU pada skenario demo presentasi cepat.
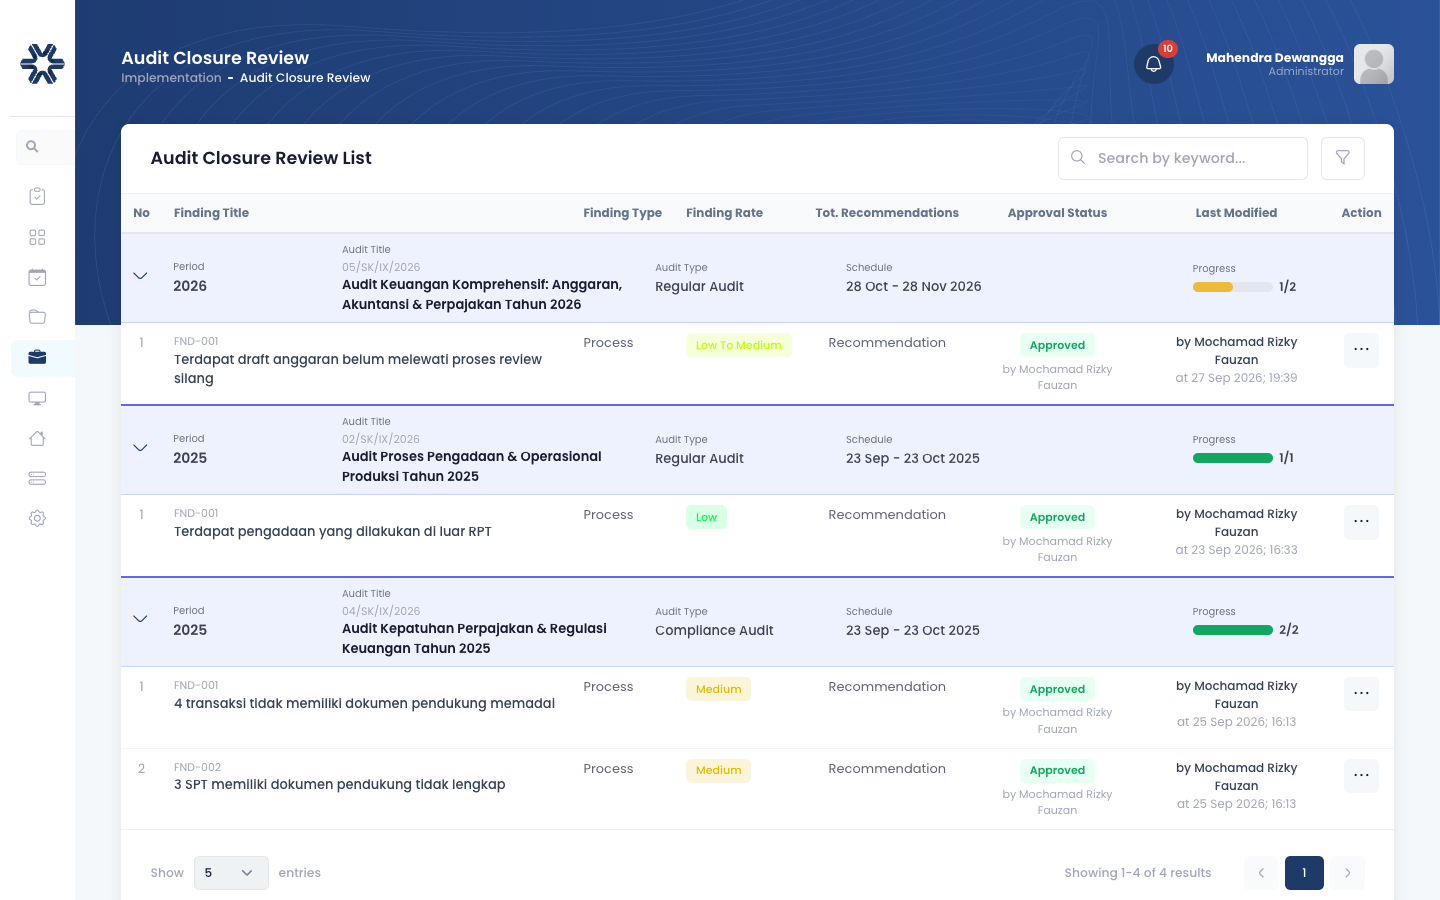 Gambar 4.11: Pengesahan penutupan audit lapangan oleh Pimpinan Audit.
3. Komitmen Tindak Lanjut oleh Auditee (Auditee's Commitment):
- Menu:
Implementation > Auditee Commitment(/implementation/auditee-commitment) - Aktor: Akun Auditee (
budi.santoso/ perwakilan unit auditee) - Aktivitas:
- Buka komitmen temuan (contoh: "Terdapat draft anggaran belum melewati proses review silang").
- Klik Edit Commitment.
- Auditee mengesahkan rencana aksi dan secara langsung dapat meng-update status temuan menjadi Open / Close.
- Seluruh berkas lapangan terkunci dan status beralih menuju penyusunan Laporan Hasil Audit (LHA).
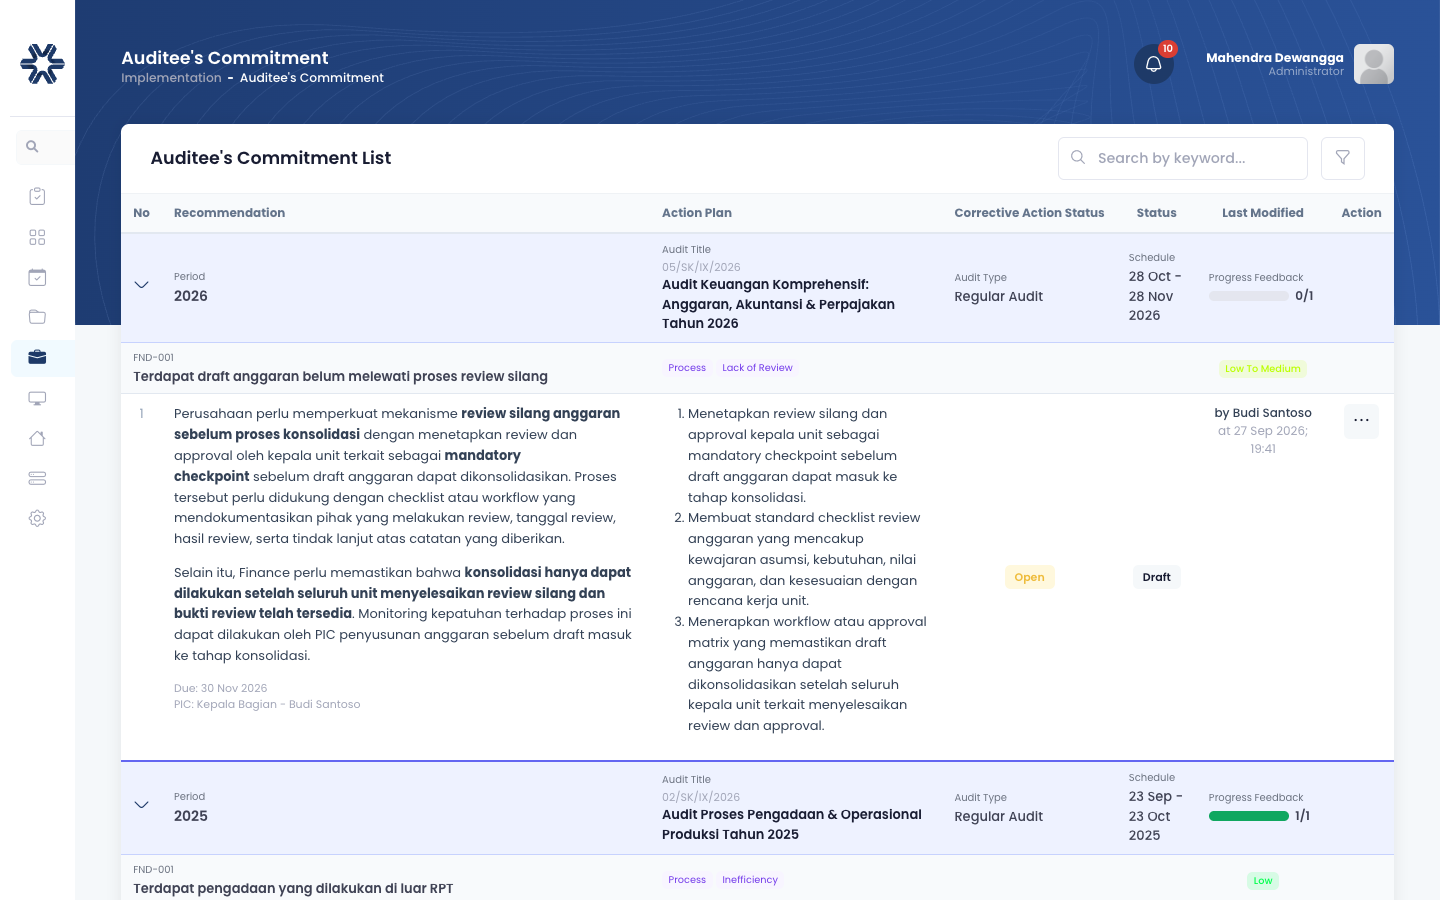 Gambar 4.8: Antarmuka pengesahan komitmen perbaikan dan pemutakhiran status temuan.
Bab 5: Siklus Pelaporan dan Pemantauan Tindak Lanjut
5.1 Alur Pelaporan dan Pemantauan
Modul Pelaporan dan Pemantauan mencakup penyusunan Laporan Hasil Audit (LHA) dengan mekanisme Generate-Download-Upload, persetujuan berjenjang 3 lapis, pencatatan temuan audit eksternal, dan pemantauan implementasi perbaikan (Corrective Action).
Alur kerja:
5.2 Laporan Hasil Audit (Final Report / LHA)
LHA adalah dokumen formal komprehensif yang memuat opini audit, ringkasan eksekutif, serta seluruh temuan dan rekomendasi yang telah difinalisasi.
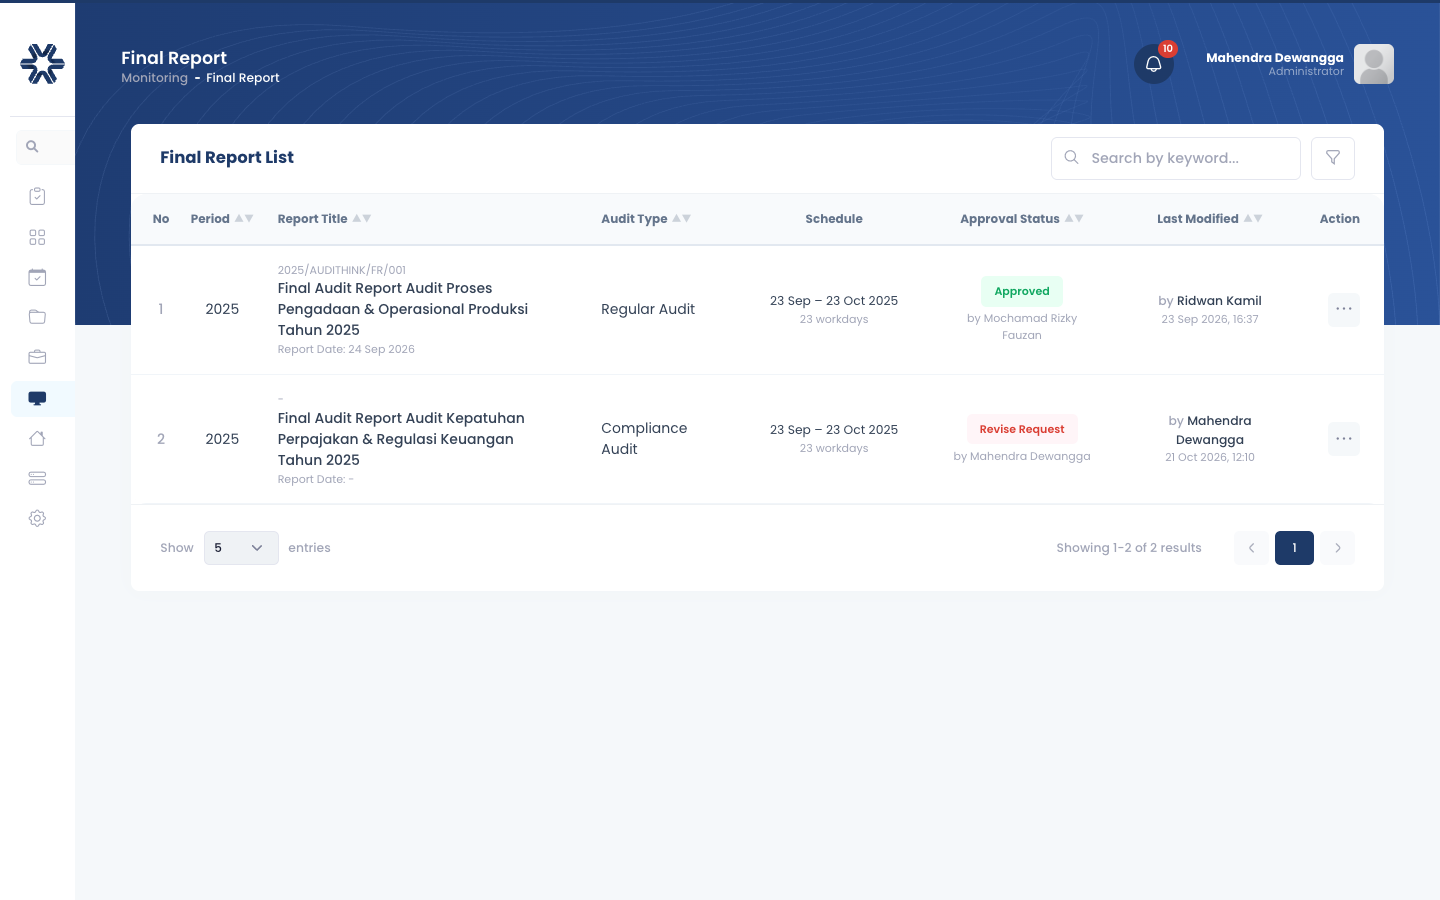 Gambar 5.1: Daftar Laporan Hasil Audit (LHA / Final Report) seluruh penugasan.
- Menu penyusun:
Monitoring > Final Report (LHA)(/monitoring/lha) - Aktor: Ketua Tim Auditor (
lead@audithink.com)
Alur Mekanisme Penyusunan LHA di Audithink:
- Login sebagai
lead@audithink.com. - Buka menu Final Report (LHA), pilih penugasan aktif yang telah melewati penutupan lapangan (Audit Closure).
- Generate Report: Klik tombol Generate untuk menyusun kompilasi otomatis data temuan 5C, statistik severity, dan tanggapan komitmen auditee.
- Download Report: Unduh dokumen laporan resmi hasil generate untuk proses pencetakan fisik atau evaluasi telaah offline.
- Submit Report (Re-upload): Unggah kembali (re-upload) dokumen final yang telah dilengkapi/ditandatangani ke sistem Audithink, lalu klik Submit Report untuk diajukan ke antrean reviu.
5.3 Reviu dan Pengesahan LHA Berjenjang (Final Report Review)
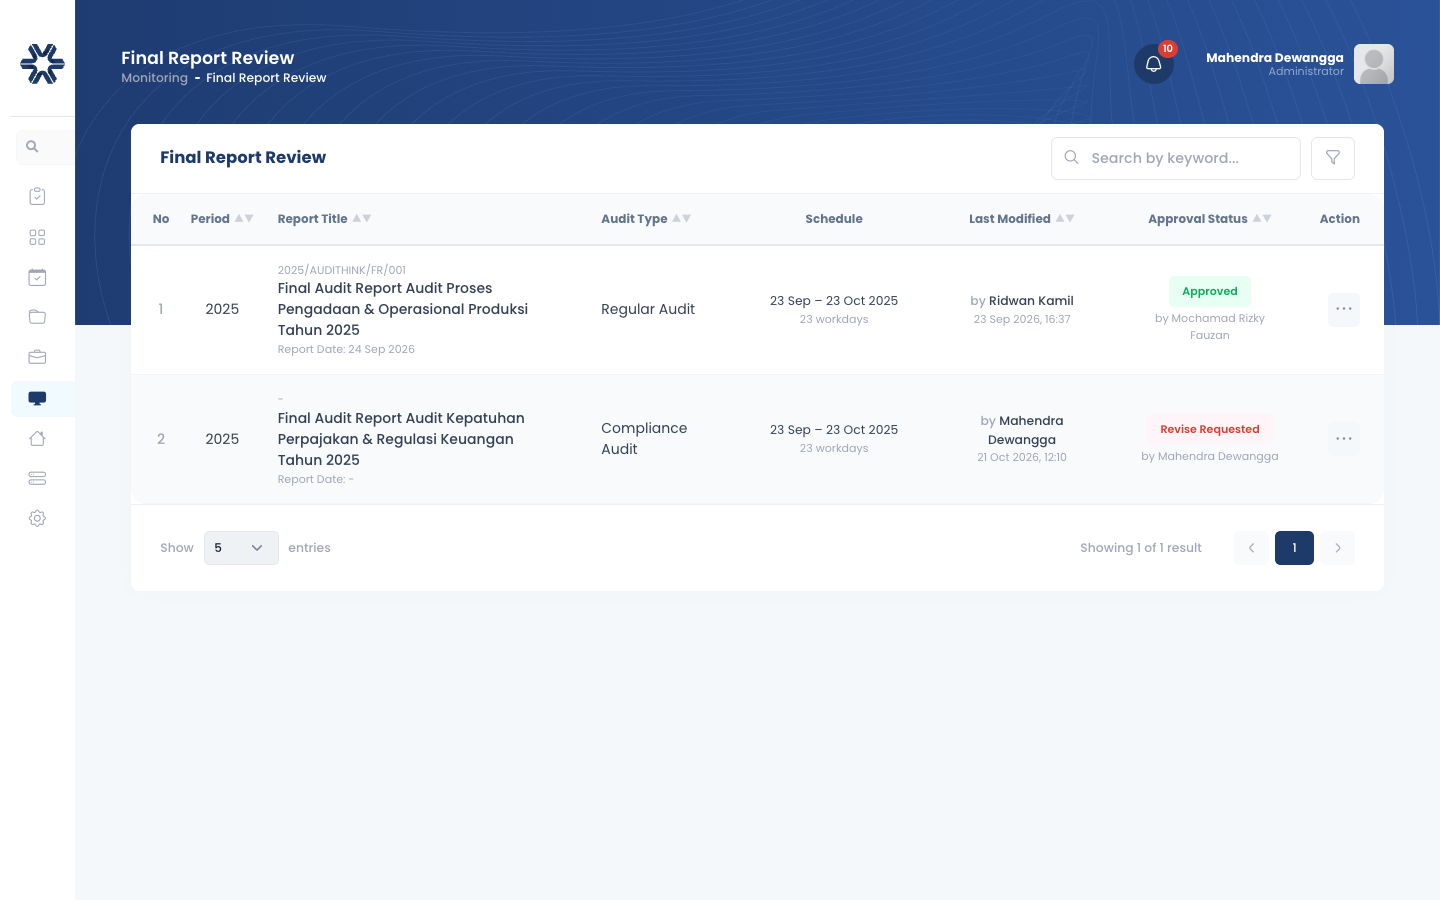 Gambar 5.2: Antarmuka reviu dan pengesahan LHA oleh Kepala Audit Internal.
- Menu:
Monitoring > Final Report Review(/monitoring/lha-review) - Hierarki Persetujuan 3 Lapis:
- Level 1: Ketua Tim Audit (
lead@audithink.com) ➔ Approve - Level 2: Supervisor / Dalnis (
supervisor@audithink.com) ➔ Approve - Level 3: Kepala SKAI (
kaspi@audithink.com) ➔ Approve
- Level 1: Ketua Tim Audit (
Setelah disahkan secara definitif oleh Kepala SKAI, status LHA berubah menjadi Approved / Final, seluruh butir rekomendasi otomatis dikunci, dan sistem mendistribusikan rekomendasi ke halaman tindak lanjut auditee.
5.4 Manajemen Audit Eksternal (External Audit)
Audithink mencatat dan memantau pemenuhan rekomendasi dari auditor eksternal (KAP, BPK, OJK, atau Bank Indonesia).
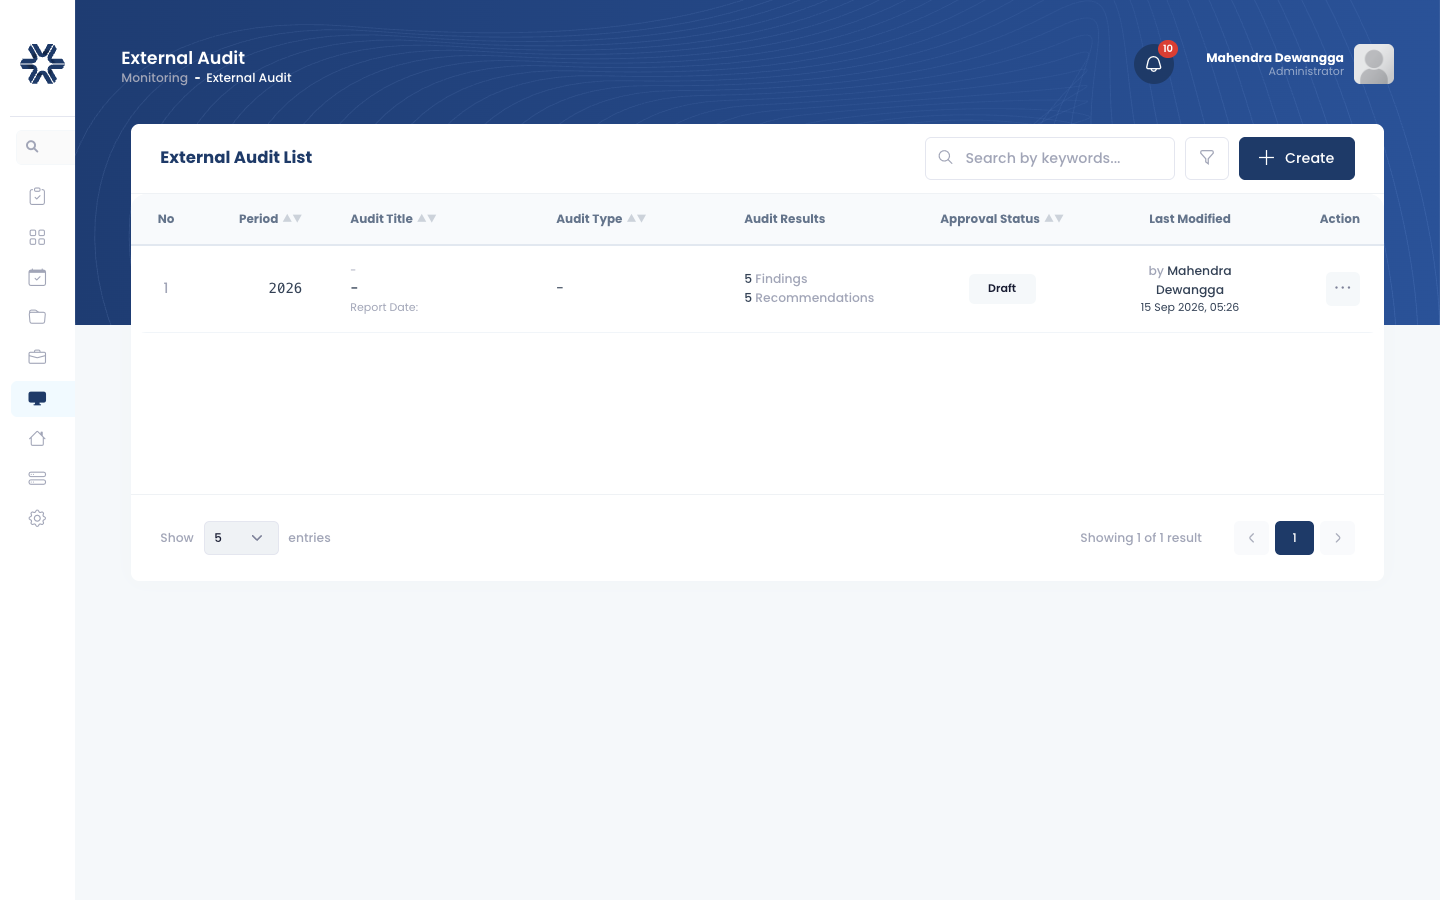 Gambar 5.3: Antarmuka pencatatan rekomendasi dari auditor eksternal dan regulator.
- Menu pendaftaran:
Monitoring > External Audit(/monitoring/audit-external) - Menu persetujuan:
Monitoring > External Audit Review(/monitoring/audit-external-review)
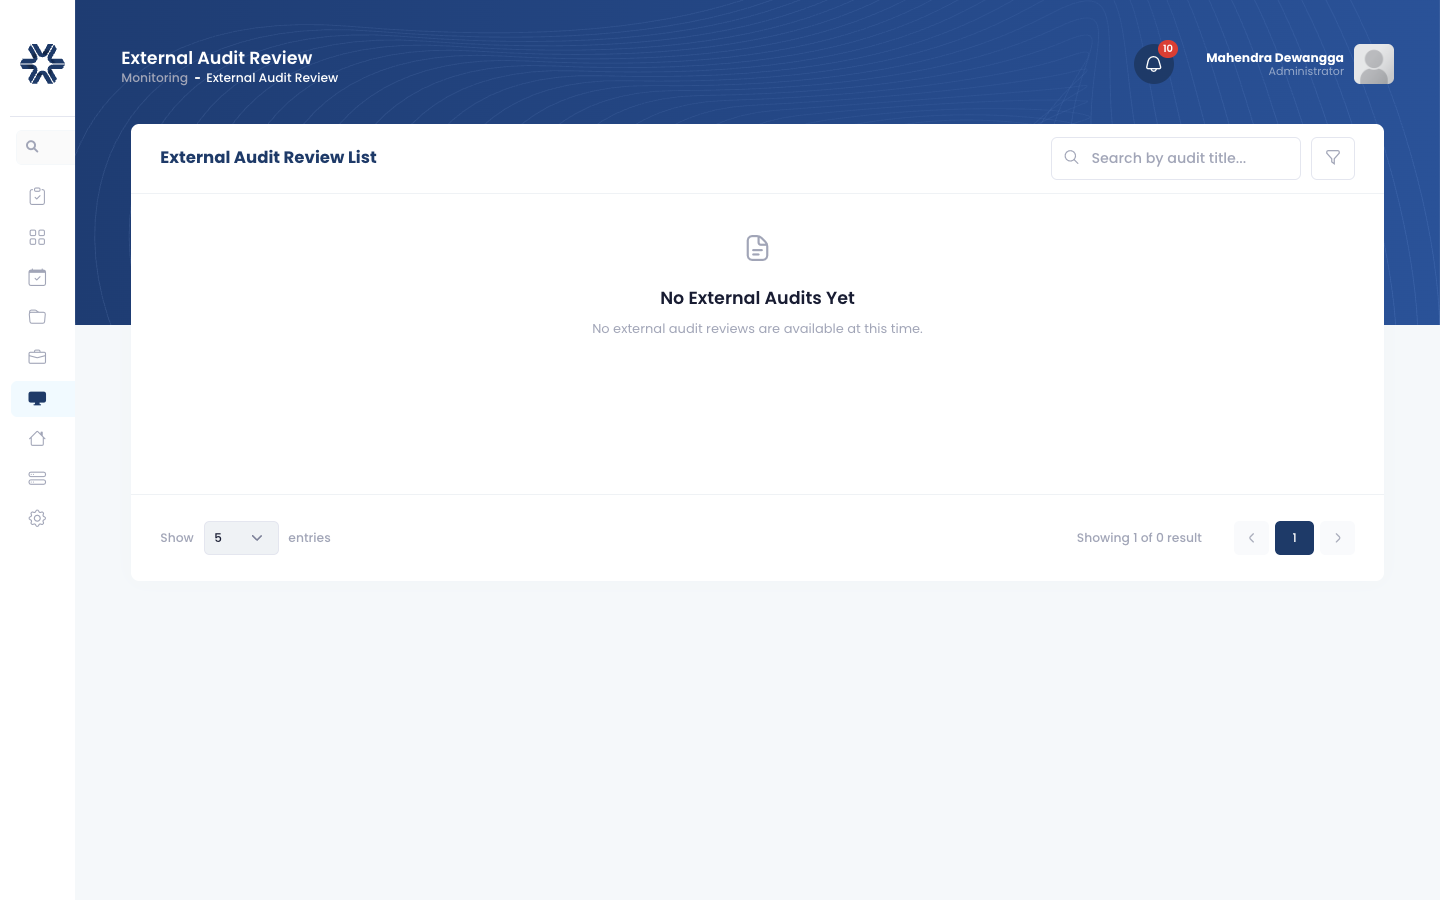 Gambar 5.4: Antarmuka reviu dan validasi rekomendasi audit eksternal.
5.5 Pelaporan Tindak Lanjut oleh Auditee (Corrective Action)
Rekomendasi dari LHA yang disahkan otomatis masuk ke halaman pemantauan aktif unit kerja yang diaudit:
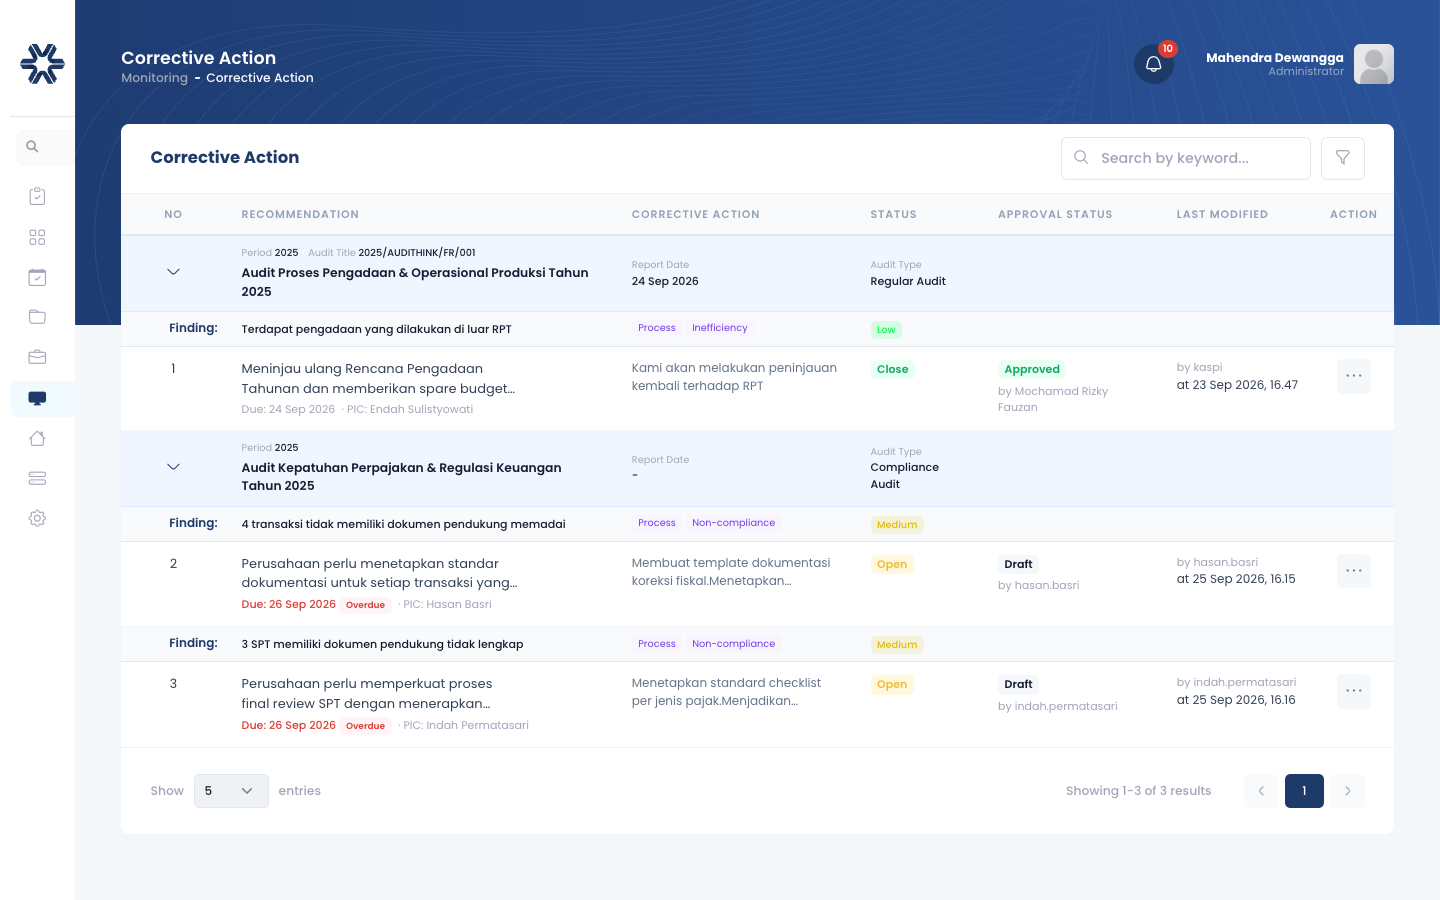 Gambar 5.5: Antarmuka pelaporan tindak lanjut dan unggah berkas bukti oleh auditee.
- Menu auditee:
Monitoring > Corrective Action(/monitoring/monitoring-rekomendasi) - Aktor Auditee: PIC Unit Kerja (contoh akun demo:
indah.permatasari@audithink.com/ password:password123)
Langkah Pelaporan:
- Login sebagai
indah.permatasari@audithink.com. - Buka butir rekomendasi aktif yang ditugaskan kepada unit kerja.
- Klik Edit Corrective Action.
- Masukkan tanggal realisasi, uraian konkret tindakan perbaikan yang telah dijalankan, dan unggah berkas bukti (evidence file: SOP baru, foto, berita acara, bukti setor).
- Klik Submit untuk diajukan ke tahap verifikasi pengesahan.
5.6 Verifikasi Tindak Lanjut oleh Pimpinan Audit (Corrective Action Review)
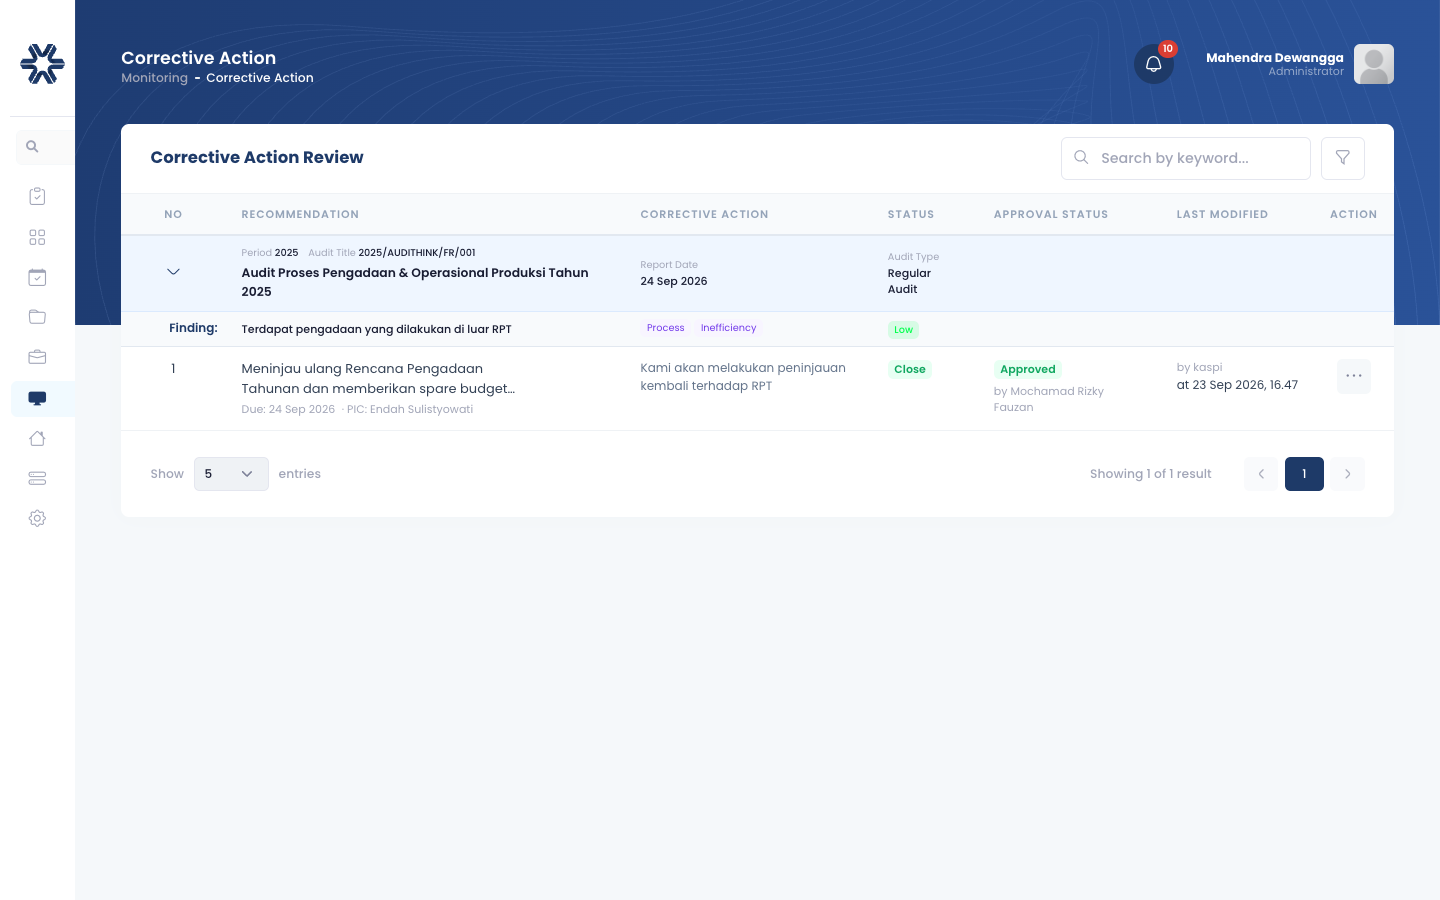 Gambar 5.6: Antarmuka verifikasi kelengkapan bukti tindak lanjut oleh auditor.
- Menu verifikasi:
Monitoring > Corrective Action Review(/monitoring/monitoring-rekomendasi-review) - Aktor Verifikator: Kepala SKAI (
kaspi@audithink.com)
Kepala SKAI memeriksa kecukupan bukti material yang dilampirkan oleh auditee. Jika bukti memadai dan akar permasalahan (root cause) terbukti telah terselesaikan, Kepala SKAI memberikan persetujuan (Approve) sehingga status rekomendasi beralih menjadi Selesai / Closed.
Tips Skenario Demo Cepat
Pada sesi demo singkat, langkah Corrective Action Review oleh kaspi@audithink.com dapat dilewati (TIDAK PERLU) untuk efisiensi presentasi.
Kriteria Status Rekomendasi:
| Status Rekomendasi | Kriteria |
|---|---|
| Closed (Selesai) | Dokumen bukti perbaikan valid dan lengkap. Kelemahan kontrol telah ditutup secara memadai. Rekomendasi resmi ditutup. |
| In Progress (Dalam Proses) | Unit kerja telah memulai tindakan perbaikan, namun bukti belum lengkap atau membutuhkan waktu bertahap (contoh: pengembangan sistem TI). |
| Open / Overdue (Tertunda) | Unit kerja belum melaporkan tindakan perbaikan, atau batas waktu tanggal target telah terlampaui tanpa penyelesaian memadai. |
Reviewer memeriksa bukti berkas. Jika bukti lengkap, reviewer mengubah status menjadi Closed. Jika bukti kurang, reviewer mengubah status menjadi In Progress dan memberikan catatan perbaikan kepada auditee.
5.7 Laporan Rekapitulasi Eksekutif (Summary Reports)
Ringkasan Temuan (Finding Summary)
- Menu:
Monitoring > Finding Summary(/monitoring/finding-summary) - Fungsi: Menyajikan rekapitulasi data temuan lintas periode berdasarkan filter tahun, kuartal, tingkat severity (001 - Low hingga 005 - High), kategori temuan, dan unit kerja. Data dapat diekspor ke format Excel.
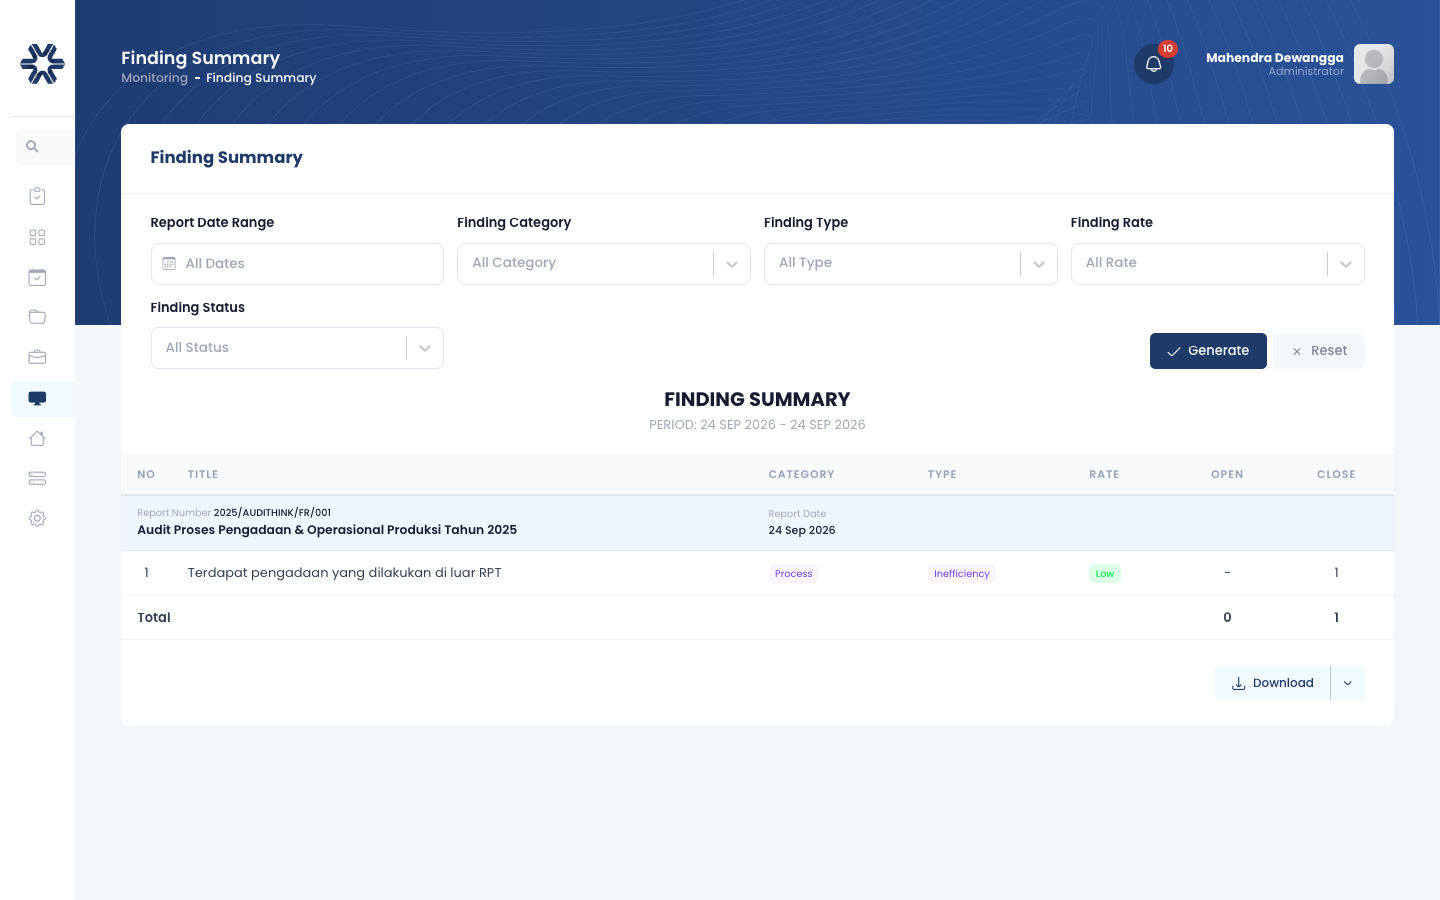 Gambar 5.7: Laporan rekapitulasi data temuan berdasarkan status dan keparahan.
Ringkasan Rekomendasi (Recommendation Summary)
- Menu:
Monitoring > Recommendation Summary(/monitoring/recommendation-summary) - Fungsi: Menyajikan metrik persentase penyelesaian rekomendasi (% Closed, % In Progress), serta daftar rekomendasi yang melewati jatuh tempo (overdue) lengkap dengan durasi keterlambatan dan nama PIC penanggung jawab.
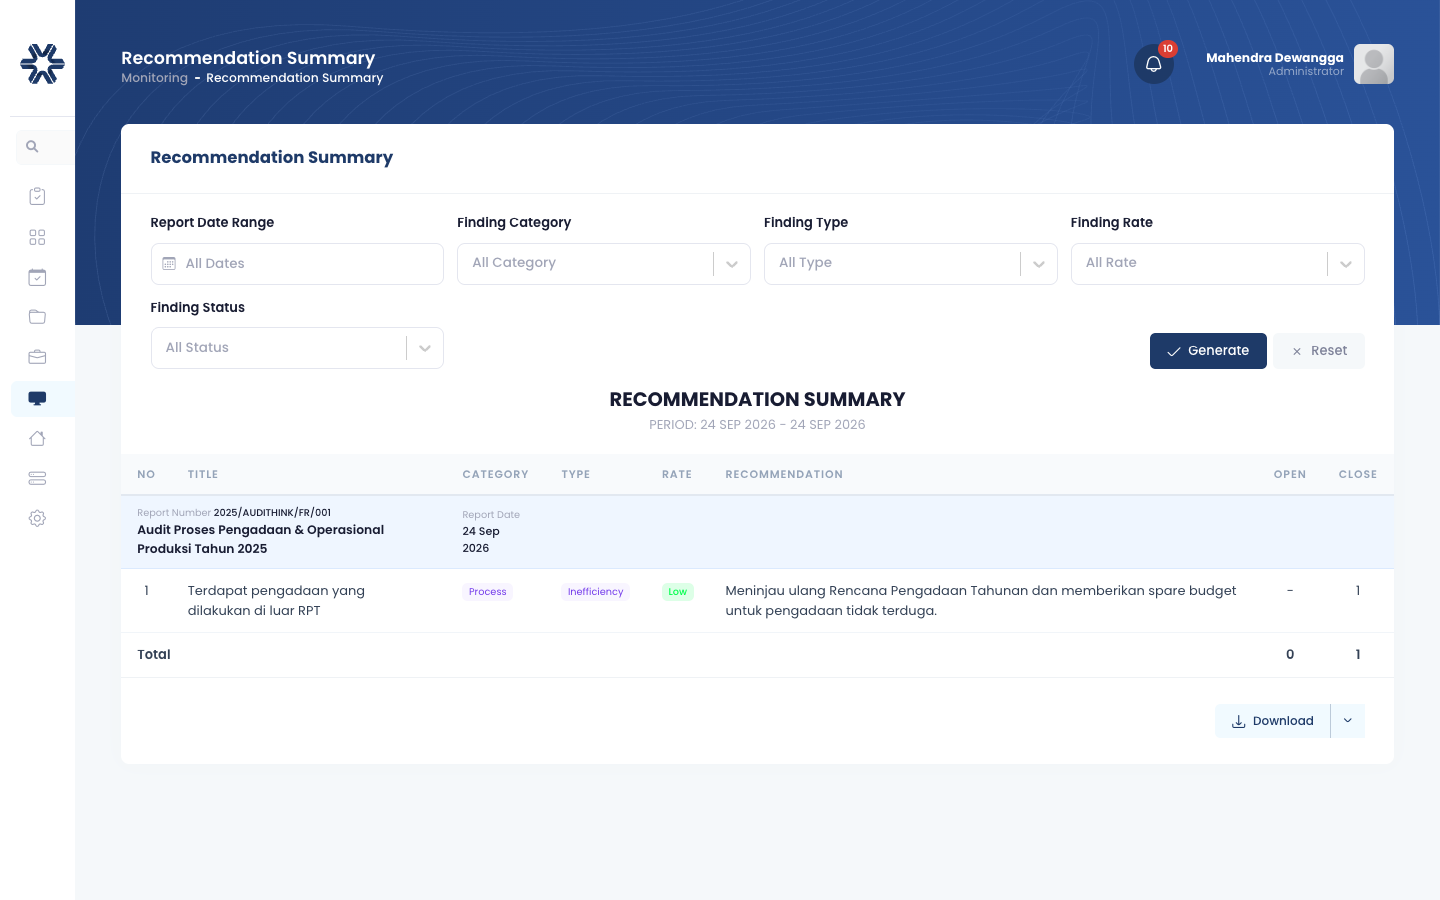 Gambar 5.8: Laporan rekapitulasi status rekomendasi dan pemantauan penugasan overdue.
5.8 Indeks Kesehatan Auditee (Auditee Health Score)
Sistem menghitung Auditee Health Score secara otomatis melalui view basis data v_auditee_health_score. Indeks ini mengukur tingkat kepatuhan dan kesehatan tata kelola pengendalian internal setiap unit kerja.
Komponen Perhitungan Skor:
- Rasio Penyelesaian Rekomendasi: Perbandingan rekomendasi berstatus Closed terhadap total rekomendasi yang diterbitkan.
- Bobot Keparahan Temuan Terbuka: Temuan yang belum selesai dengan rating tinggi (
004 - Medium To Highdan005 - High) memberikan penalti pengurangan skor lebih besar daripada temuan administratif (001 - Low). - Penalti Keterlambatan (Overdue Penalty): Setiap rekomendasi yang melewati batas waktu penyelesaian (Target Due Date) mengurangi skor kesehatan secara progresif berdasarkan hari keterlambatan.
- Kecepatan Respons Umpan Balik: Ketepatan waktu unit kerja dalam memberikan tanggapan (Agree/Disagree) pada tahap Notisi Temuan.
Kategori Status Kesehatan:
- Sehat (Score >= 85 — Hijau): Tingkat kepatuhan tinggi, seluruh rekomendasi diselesaikan tepat waktu, tidak ada temuan High yang menunggak.
- Waspada (Score 60 – 84 — Kuning): Sebagian rekomendasi terlambat diselesaikan, membutuhkan atensi dari pimpinan unit kerja.
- Kritis (Score < 60 — Merah): Kepatuhan rendah, terdapat temuan High/Critical yang overdue. Muncul sebagai sorotan utama (red flag) di Dashboard Management untuk perhatian Direksi.
Bab 6: Katalog Menu dan Referensi Status
Tabel berikut memuat daftar seluruh menu Audithink, rute URL, kode izin akses (permission code), peran pengguna, deskripsi, tombol aksi, serta referensi screenshot panduan.
Task To-Do dan Dashboard
| Menu dan Path | Kode Permission | Peran Pengguna | Fungsi | Tombol Aksi | Referensi Panduan |
|---|---|---|---|---|---|
Task To-Do/task-todo | task-todo | Semua Pengguna | Daftar antrian pekerjaan dan persetujuan yang menunggu tindakan pengguna. | Detail Task, Filter Kategori, Cari | Gambar 1.1 |
Dashboard Auditor/dashboard/dashboard-auditor | dashboard | Auditor, Ketua Tim | Ringkasan beban kerja berjalan, status KKA, dan pengingat batas waktu penugasan. | Filter Tahun, Refresh | Gambar 1.2 |
Dashboard Auditee/dashboard/dashboard-auditee | dashboard | Auditee | Notisi temuan baru dan progres pemenuhan rekomendasi tindak lanjut. | Filter Unit Kerja, Input Tindak Lanjut | Gambar 1.3 |
Dashboard Management/dashboard/dashboard-management | dashboard | Pimpinan Audit, Direksi | Capaian rencana audit tahunan, sebaran risiko temuan, dan rasio penyelesaian rekomendasi. | Filter Tahun, Unduh Grafik | Gambar 1.4 |
Dashboard Analytics/dashboard/dashboard-analytics | dashboard | Internal Audit, Direksi | Heatmap temuan per unit kerja, pareto akar masalah, dan tren jenis temuan. | Filter Periode, Ekspor Analitik PDF | Gambar 1.5 |
Organization Management
| Menu dan Path | Kode Permission | Peran Pengguna | Fungsi | Tombol Aksi | Referensi Panduan |
|---|---|---|---|---|---|
Organizations (Auditees)/organization-management/auditees | auditees | Superadmin, Auditor | Daftar unit kerja, kantor cabang, dan entitas objek audit. | + Tambah Unit, Edit, Aktif/Nonaktif, Ekspor | Gambar 2.1 |
Positions/organization-management/positions | positions | Superadmin | Daftar jabatan struktural dan fungsional. | + Tambah Jabatan, Edit, Hapus | Gambar 2.2 |
Staff (Employees)/organization-management/employees | employees | Superadmin | Profil pegawai, NIP, email dinas, unit penempatan, dan akun login. | + Tambah Pegawai, Edit, Reset Password | Gambar 2.3 |
Business Process/organization-management/business-process | audit-program | Superadmin, Ketua Tim | Katalog proses bisnis standar dan aktivitas kontrol acuan pengujian. | + Tambah Proses, Edit, Detail, Hapus | Gambar 2.4 |
Master Data
| Menu dan Path | Kode Permission | Peran Pengguna | Fungsi | Tombol Aksi | Referensi Panduan |
|---|---|---|---|---|---|
Risk Parameters/master/risk-parameters | risk-parameters | Superadmin, Ketua Tim | Skala bobot likelihood dan impact untuk matriks risiko 5x5. | Konfigurasi Matriks, Edit Skala, Simpan | Gambar 2.5 |
Risk Level/master/level-resiko | level-resiko | Superadmin | Ambang batas skor dan warna status risiko (Low, Med, High, Crit). | + Tambah Level, Edit Ambang Batas, Hapus | Gambar 2.6 |
Risk Category/master/risk-categories | risk-category | Superadmin | Pengelompokan jenis risiko (Operasional, Finansial, Kepatuhan, Strategis, TI). | + Tambah Kategori, Edit, Hapus | Gambar 2.7 |
Findings Rating/master/findings-rate | findings-rating | Superadmin | Peringkat keparahan temuan (Critical, High, Medium, Low) dan batas waktu penyelesaian. | + Tambah Rating, Set Hari SLA, Edit | Gambar 2.9 |
Finding Categories/master/finding-categories | finding-categories | Superadmin, Ketua Tim | Klasifikasi area operasional temuan (Kas, Kredit, Aset, Pengadaan). | + Tambah Kategori, Edit, Hapus | Gambar 2.8 |
Findings Type/master/findings-type | findings-type | Superadmin | Klasifikasi sifat dan tipe kelemahan temuan audit. | + Tambah Tipe, Edit, Hapus | Gambar 2.14 |
Activity Type/master/activity-type | activity-type | Superadmin | Tipe penugasan kegiatan audit (Reguler, Investigasi, dll). | + Tambah Tipe, Edit, Hapus | Gambar 2.15 |
Program Template/master/template-program | program-template | Superadmin, Ketua Tim | Template prosedur audit baku untuk disalin ke penugasan KKA. | + Tambah Template, Import Langkah, Salin | Gambar 2.10 |
Planning (Perencanaan Audit)
| Menu dan Path | Kode Permission | Peran Pengguna | Fungsi | Tombol Aksi | Referensi Panduan |
|---|---|---|---|---|---|
Annual Audit Universe/planning/audit-universe | audit-universe | Tim Perencanaan | Pendaftaran entitas auditee, ruang lingkup proses, dan frekuensi audit. | + Tambah Entitas, Edit, Submit for Review | Gambar 3.1 |
Audit Universe Form/planning/audit-universe/add | audit-universe | Tim Perencanaan | Formulir pendaftaran unit kerja auditee baru. | Simpan Draft, Submit | Gambar 3.2 |
Audit Universe Review/planning/audit-universe-review | audit-universe-review | Pimpinan Audit | Reviu dan pengesahan entitas usulan Audit Universe tahunan. | Form Reviu, Setujui, Revisi | Gambar 3.3 |
Annual Risk Assessment/planning/annual-risk-assessment | annual-risk-assessment | Tim Perencanaan | Penilaian risiko inheren dan kontrol untuk menghitung skor Residual Risk. | Input Penilaian, Hitung Ulang, Lihat Prioritas | Gambar 3.4 |
Annual Audit Plan/planning/annual-audit-plan | annual-audit-plan | Tim Perencanaan | Penyusunan jadwal kuartal penugasan, mandays, dan penunjukan tim. | + Tambah Penugasan, Edit, Alokasi Tim, Submit | Gambar 3.6 |
Annual Audit Plan Review/planning/annual-audit-plan-review | annual-audit-plan-review | Pimpinan Audit, Komite | Reviu dan pengesahan jadwal PKAT dan alokasi mandays tim. | Reviu Jadwal, Setujui AAP, Revisi, Ekspor | Gambar 3.8 |
Ad-Hoc Audit/planning/ad-hoc-audit | ad-hoc-audit | Tim Audit | Pendaftaran audit khusus disertai berkas surat disposisi Direksi. | + Tambah Audit Khusus, Unggah Disposisi | Gambar 3.9 |
Ad-Hoc Audit Review/planning/ad-hoc-audit-review | ad-hoc-audit-review | Kepala Audit, Direktur Utama | Evaluasi urgensi dan persetujuan penugasan audit khusus. | Reviu Urgensi, Setujui, Tolak | Gambar 3.11 |
Audit Management dan Implementation
| Menu dan Path | Kode Permission | Peran Pengguna | Fungsi | Tombol Aksi | Referensi Panduan |
|---|---|---|---|---|---|
Audit Preparation/audit-management/audit-preparation | audit-preparation | Ketua Tim Auditor | Persiapan administrasi lapangan: No. ST, berkas ST, jadwal entry meeting, pembagian tugas. | + Tambah Persiapan, Unggah ST, Submit | Gambar 4.1 |
Review Audit Preparation/audit-management/review-preparation | review-preparation | Pimpinan Audit | Persetujuan kesiapan tim dan Surat Tugas sebelum pengujian lapangan. | Setujui Persiapan, Revisi | Gambar 4.2 |
KKA (Working Papers)/implementation/kka | kka | Anggota Auditor, Ketua Tim | Prosedur audit, sampel pengujian, evaluasi kontrol, unggah berkas bukti. | + Tambah KKA, Edit Prosedur, Unggah Bukti, Submit, Buat Notisi | Gambar 4.3 |
KKA Review/implementation/kka-review | kka-review | Ketua Tim Auditor | Reviu berjenjang KKA anggota tim, pemberian catatan koreksi, persetujuan KKA. | Reviu KKA, Setujui KKA, Tambah Review Notes, Kembalikan | Gambar 4.4 |
Finding Notice/implementation/finding-notice | finding-notice | Auditor, Ketua Tim | Penyusunan lembar konfirmasi temuan sementara format 5C dan tingkat severity. | + Tambah Notisi, Edit 5C, Ambil dari KKA, Kirim ke Auditee | Gambar 4.5 |
Finding Notice Review/implementation/finding-notice-review | finding-notice-review | Ketua Tim Auditor | Evaluasi bukti sanggahan auditee dan finalisasi status temuan. | Evaluasi Bukti, Setujui Respons, Finalisasi | Gambar 4.6 |
Auditee's Feedback/implementation/auditees-feedback | auditees-feedback | Auditee | Tanggapan temuan (Setuju/Bantah), unggah bukti sanggahan, dan draft rencana aksi. | Isi Tanggapan, Pilih Setuju/Bantah, Unggah Bukti, Kirim | Gambar 4.7 |
Auditee Commitment/implementation/auditee-commitment | auditee-commitment | Auditee, Auditor | Penandatanganan komitmen manajemen unit kerja atas rencana perbaikan. | Tanda Tangan Komitmen, Unggah Dokumen | Gambar 4.8 |
RATLR/implementation/ratlr | ratlr | Auditor, Auditee | Matriks Rencana Aksi Tindak Lanjut Rekomendasi (butir komitmen, PIC, due date). | Lihat Matriks, Ekspor PDF/Excel | Gambar 4.9 |
Audit Closure/implementation/audit-closure | audit-closure | Ketua Tim Auditor | Pengajuan penutupan audit lapangan setelah exit meeting. | Ajukan Penutupan, Lampirkan BA Exit Meeting | Gambar 4.10 |
Audit Closure Review/implementation/audit-closure-review | audit-closure-review | Pimpinan Audit | Pengesahan penutupan audit lapangan dan pembekuan data KKA/Notisi. | Setujui Penutupan, Revisi | Gambar 4.11 |
Monitoring dan Pelaporan
| Menu dan Path | Kode Permission | Peran Pengguna | Fungsi | Tombol Aksi | Referensi Panduan |
|---|---|---|---|---|---|
Final Report (LHA)/monitoring/lha | lha | Ketua Tim Auditor | Penyusunan LHA dari temuan yang disetujui, pengisian opini dan ringkasan eksekutif. | Buat LHA, Edit Narasi, Preview, Submit | Gambar 5.1 |
Final Report Review/monitoring/lha-review | lha-review | Pimpinan Audit | Reviu akhir dan penandatanganan (sign-off) LHA resmi. | Setujui LHA, Revisi, Unduh PDF/Word | Gambar 5.2 |
External Audit/monitoring/audit-external | audit-external | Tim Monitoring | Pencatatan temuan dan rekomendasi auditor eksternal (KAP, BPK, Regulator). | + Tambah Audit Eksternal, Set Due Date | Gambar 5.3 |
External Audit Review/monitoring/audit-external-review | audit-external-review | Pimpinan Audit | Validasi dan pengesahan pencatatan audit eksternal. | Setujui Eksternal, Revisi | Gambar 5.4 |
Corrective Action/monitoring/monitoring-rekomendasi | monitoring-rekomendasi | Auditee | Pelaporan progres perbaikan dan pengunggahan berkas bukti penyelesaian. | Update Tindak Lanjut, Unggah Bukti, Kirim | Gambar 5.5 |
Corrective Action Review/monitoring/monitoring-rekomendasi-review | monitoring-rekomendasi-review | Auditor | Pemeriksaan keabsahan bukti dokumen untuk menutup rekomendasi (Closed). | Verifikasi Bukti, Set Closed, Kembalikan | Gambar 5.6 |
Finding Summary/monitoring/finding-summary | finding-summary | Internal Audit, Direksi | Rekapitulasi temuan lintas periode berdasarkan unit, severity, dan kategori. | Filter Data, Ekspor Excel | Gambar 5.7 |
Recommendation Summary/monitoring/recommendation-summary | recommendation-summary | Internal Audit, Direksi | Rekapitulasi kinerja resolusi rekomendasi dan daftar temuan jatuh tempo (overdue). | Filter Overdue, Ekspor KPI Report | Gambar 5.8 |
Settings (Pengaturan Sistem)
| Menu dan Path | Kode Permission | Peran Pengguna | Fungsi | Tombol Aksi | Referensi Panduan |
|---|---|---|---|---|---|
Access Permission/settings/access-permission | pengaturan-hak-akses | Superadmin | Pengaturan hak akses peran terhadap menu dan izin tombol aksi. | Edit Permission, Tambah Role, Simpan | Gambar 2.12 |
Public Company Holidays/settings/public-company-holidays | libur | Superadmin | Kalender hari libur nasional dan cuti bersama untuk kalkulasi mandays. | + Tambah Hari Libur, Edit, Hapus | Gambar 2.11 |
Approval Configuration/settings/approval/* | pengaturan-penyetuju | Superadmin | Pengaturan daftar pejabat reviewer dan approver tiap modul. | Atur Reviewer, Atur Approver, Simpan | Gambar 2.13 |
User Profile/settings/profile | Publik | Semua Pengguna | Informasi profil personal, nomor kontak, dan ubah kata sandi akun. | Update Profil, Ubah Password | - |
Indikator Status Badge
Status Alur Dokumen dan Persetujuan
| Status Badge | Warna Tampilan | Makna Operasional |
|---|---|---|
| Draft | Abu-abu | Data tersimpan lokal oleh pembuat, belum diajukan ke tahapan berikutnya. |
| In Review | Biru | Dokumen telah diajukan ke atasan atau reviewer, data terkunci dari pengeditan pembuat. |
| Revised | Oranye | Dokumen dikembalikan oleh reviewer dengan catatan koreksi yang wajib diperbaiki pembuat. |
| Approved | Hijau | Dokumen telah disahkan resmi oleh pejabat berwenang dan menjadi acuan tahapan selanjutnya. |
Status Penugasan Audit (Audit Lifecycle Status)
| Status Badge | Level | Makna Operasional |
|---|---|---|
| Planning | 1 | Penugasan audit baru diterbitkan dari AAP, dalam persiapan Surat Tugas dan ruang lingkup. |
| Field Work | 2 | Pemeriksaan lapangan sedang berjalan (pengerjaan KKA, Notisi Temuan, hingga Audit Closure). |
| Reporting | 3 | Penyusunan dan reviu draf Laporan Hasil Audit (LHA) sebelum disahkan. |
| Complete | 4 | LHA telah disahkan resmi (final sign-off) dan penugasan audit lapangan telah selesai secara tuntas. |
Status Pemantauan Rekomendasi
| Status Badge | Warna Tampilan | Makna Operasional |
|---|---|---|
| Open | Biru Muda | Rekomendasi aktif yang belum jatuh tempo dan sedang dalam proses penyelesaian unit kerja. |
| In Progress | Kuning | Unit kerja telah melaporkan tindakan perbaikan, namun bukti belum tuntas diverifikasi auditor. |
| Closed | Hijau Tua | Tindakan perbaikan telah diverifikasi tuntas oleh auditor dengan bukti yang sah. |
| Overdue | Merah | Batas waktu penyelesaian rekomendasi telah terlampaui dan belum tuntas diselesaikan. |
Bab 7: Studi Kasus dan Pemecahan Masalah
7.1 Alur Kerja Penugasan Lapangan (Studi Kasus)
Berikut simulasi penugasan audit dari awal hingga selesai:
Profil Skenario:
- Objek Audit: Kantor Cabang Dili Utama (
KC-DILI-01). - Jenis Penugasan: Audit Operasional dan Kepatuhan Kas Reguler 2027.
- Tim:
- Kepala Audit Internal: Hendra Pratama
- Ketua Tim: Siti Rahmawati
- Anggota Auditor: Ahmad Fauzi
- Pemimpin Cabang (Auditee): Carlos Da Costa
Tahapan 1 sampai 10:
[1. AAU dan ARA] -> [2. AAP / PKAT] -> [3. Persiapan dan ST] -> [4. KKA dan Bukti]
                                                                        |
[7. RATLR dan Closure] <- [6. Respons Auditee] <- [5. Notisi Temuan] <- [Reviu KKA]
        |
[8. LHA Final] -> [9. Tindak Lanjut Rekomendasi] -> [10. Verifikasi dan Closed]
1. Pendaftaran Entitas dan Penilaian Risiko (AAU dan ARA)
- Siti Rahmawati membuka
Planning > Annual Audit Universedan mendaftarkan unitKC-DILI-01untuk periode 2027 dengan data audit terakhir tahun 2023. - Pada
Planning > Annual Risk Assessment, Siti menginput parameter risiko:- Likelihood: Skor 4 (pergantian staf teller operasional cukup tinggi).
- Impact: Skor 4 (perputaran kas harian mencapai USD 500,000).
- Inherent Risk: Terbobot pada skala risiko inheren 4.00.
- Control Effectiveness: 20% (pengawasan fisik masih manual tanpa rekonsiliasi sistematis).
- Residual Risk Score: 4.00 x (1 - 0.20) = 3.20.
- Kategori Risiko: Skor 3.20 masuk peringkat (4) High (rentang 3.01 – 3.50) dengan interval siklus audit 4 tahun. Karena audit terakhir adalah tahun 2023 (sudah genap 4 tahun), sistem menandai unit ini prioritas untuk Kuartal I (Q1).
- Hendra Pratama menyetujui dokumen AAU dan hasil ARA pada
Planning > Audit Universe Review.
2. Penyusunan Rencana Kerja Tahunan (AAP / PKAT)
- Siti Rahmawati membuka
Planning > Annual Audit Plandan membuat entitas penugasan:- Judul: Audit Operasional Kas dan Pelayanan Cabang Dili.
- Jadwal: 10 Februari 2027 s/d 24 Februari 2027 (10 hari kerja).
- Alokasi Mandays: 20 mandays (2 auditor x 10 hari).
- Tim: Siti Rahmawati (Ketua Tim) dan Ahmad Fauzi (Anggota).
- Hendra Pratama menyetujui AAP pada
Planning > Annual Audit Plan Review.
3. Persiapan Penugasan dan Surat Tugas (Audit Preparation)
- Pada 5 Februari 2027, Siti membuka
Audit Management > Audit Preparation. - Siti menginput nomor Surat Tugas
ST/IA/2027/02/014, mengunggah berkas PDF Surat Tugas, menetapkan tanggal Entry Meeting (10 Februari 2027), dan membagi prosedur audit. - Hendra Pratama memberikan persetujuan awal pada
Audit Management > Review Audit Preparation.
4. Pengujian Lapangan dan KKA (Fieldwork Execution)
- Ahmad Fauzi membuka
Implementation > KKA. - Ahmad menjalankan prosedur pengujian kas: pemeriksaan fisik brankas harian dan rekonsiliasi kas teller.
- Ahmad menguji sampel 30 hari transaksi kas dan mengunggah berkas bukti kerja: rekapitulasi register kas (Excel) dan foto brankas.
- Hasil pengujian: Berita acara kas fisik pada tanggal 12, 15, dan 19 Desember 2026 tidak ditandatangani Pemimpin Cabang.
- Ahmad memilih kesimpulan: Ineffective / Terdapat Temuan, lalu mengklik Submit for Review.
5. Reviu KKA oleh Ketua Tim
- Siti Rahmawati menerima notifikasi di
Task To-Dodan membukaImplementation > KKA Review. - Siti menulis catatan reviu (Review Notes): meminta konfirmasi tertulis dari Supervisor Operasional mengenai alasan ketidakhadiran pejabat saat pemeriksaan fisik.
- Status KKA berubah menjadi Revised. Ahmad melengkapi bukti konfirmasi tertulis dan mengirim ulang KKA.
- Siti menyetujui KKA (Approve KKA).
6. Penerbitan Notisi Temuan (Finding Notice 5C)
- Ahmad Fauzi membuka
Implementation > Finding Noticedan membuat draft notisi dari KKA:- Condition: Berita acara kas fisik tidak ditandatangani Pemimpin Cabang pada 3 tanggal.
- Criteria: SOP Pengelolaan Kas No. SOP-OPS-012 Poin 4.2 mewajibkan pengesahan harian.
- Cause: Pemimpin Cabang dinas luar kota tanpa penunjukan Pgs resmi.
- Consequence: Risiko selisih kas fisik terlambat terdeteksi.
- Recommendation: Penertiban SOP dan penerbitan surat kuasa pendelegasian wewenang saat dinas luar.
- Finding Rating:
003 — Medium(Kelemahan kontrol operasional moderat dengan target waktu 30-60 hari).
- Siti Rahmawati menyetujui draft Notisi dan mengirimkannya ke auditee melalui sistem.
7. Respons Auditee dan Rencana Aksi (Auditee Feedback dan RATLR)
- Carlos Da Costa membuka
Implementation > Auditee's Feedback. - Carlos membaca Notisi Temuan dan memilih Agree (Setuju).
- Carlos mengisi Rencana Aksi (Action Plan):
- Langkah perbaikan: Menerbitkan surat kuasa operasional kas kepada Supervisor Layanan saat Pemimpin Cabang dinas luar, serta menjalankan rekonsiliasi kas harian secara ketat.
- PIC: Alberto Soares (Supervisor Layanan Operasional).
- Target Due Date: 15 Maret 2027.
- Carlos mengklik Submit Feedback.
- Siti Rahmawati menyetujui rencana aksi tersebut pada
Implementation > Finding Notice Review. Sistem otomatis merangkum data ke dalam dokumenImplementation > RATLR.
8. Penutupan Audit (Exit Meeting dan Audit Closure)
- Tim Auditor dan Manajemen Cabang Dili mengadakan rapat Exit Meeting pada 24 Februari 2027.
- Carlos menandatangani berita acara komitmen pada
Implementation > Auditee Commitment. - Siti mengajukan penutupan audit di
Implementation > Audit Closure, yang disetujui Hendra Pratama diImplementation > Audit Closure Review. Seluruh data KKA dan Notisi penugasan terkunci (Audit Status beralih dari Field Work ke Reporting).
9. Penyusunan dan Pengesahan LHA
- Siti Rahmawati membuka
Monitoring > Final Report (LHA). - Sistem menarik temuan kas ke dalam draft LHA secara otomatis.
- Siti mengisi ringkasan eksekutif dan menetapkan opini audit: Needs Improvement.
- Hendra Pratama meninjau draft LHA di
Monitoring > Final Report Review, menandatangani laporan (sign-off), dan mengunduh berkas PDF resmi untuk Direksi dan Komite Audit. Status penugasan beralih ke Level 4 (Complete). - Rekomendasi perbaikan otomatis terdaftar di modul Monitoring Rekomendasi.
10. Pemantauan dan Penutupan Rekomendasi
- Pada 10 Maret 2027, Carlos Da Costa membuka
Monitoring > Corrective Action. - Carlos mengklik Update Tindak Lanjut dan mengunggah dokumen bukti:
- Salinan Surat Kuasa Penunjukan Pgs Operasional Kas bertanda tangan.
- Salinan Buku Register Kas dua minggu terakhir bertanda tangan lengkap.
- Ahmad Fauzi membuka
Monitoring > Corrective Action Review, memverifikasi dokumen bukti, dan mengubah status rekomendasi menjadi Closed (Selesai). - Pada
Monitoring > Recommendation Summary, rasio penyelesaian Cabang Dili tercatat 100% tuntas. - Dampak pada Indeks Kesehatan Auditee: Dengan tertutupnya rekomendasi rating
003 - Mediumlima hari lebih awal dari target (15 Maret 2027), nilai Auditee Health Score (v_auditee_health_score) Cabang Dili tercatat 100 (Kategori Hijau / Sehat) di Dashboard Management.
7.2 Tanya Jawab Operasional (FAQ)
Mengapa menu tertentu tidak muncul di sidebar?
Ketersediaan menu ditentukan oleh izin akses peran akun pengguna pada konfigurasi Settings > Access Permission. Hubungi Administrator Sistem (Superadmin) untuk memeriksa penugasan peran akun Anda.
Mengapa tombol "Submit for Review" pada KKA tidak dapat diklik?
Tombol submit nonaktif jika ada kolom wajib yang belum terisi (misal: belum memilih kesimpulan audit, belum melampirkan berkas bukti saat kesimpulan Ineffective, atau ukuran file bukti melebihi 20 MB). Periksa kembali kolom isian formulir.
Bagaimana jika auditee membantah temuan pada lembar Notisi?
Auditee memilih opsi Disagree pada formulir Auditee's Feedback, lalu mengisi alasan bantahan dan mengunggah dokumen bukti pembantah. Ketua Tim Auditor akan mengevaluasi bukti tersebut pada menu Finding Notice Review. Jika bukti pembantah terbukti benar, auditor dapat membatalkan atau merevisi narasi temuan sebelum LHA diterbitkan.
Apakah data KKA atau Notisi dapat diubah setelah Audit Closure disetujui?
Tidak dapat diubah. Dokumen Audit Closure yang berstatus Approved mengunci seluruh data lapangan pada penugasan tersebut secara permanen untuk menjaga integritas jejak audit (audit trail).
Berapa batas ukuran file bukti yang dapat diunggah?
Batas ukuran maksimal berkas adalah 20 MB per file dengan format yang didukung: PDF, Excel (.xlsx, .xls), Word (.docx), dan gambar (.jpg, .png). Pastikan berkas tidak diproteksi kata sandi.
7.3 Penanganan Masalah (Troubleshooting)
| Gejala Kendala | Penyebab | Solusi |
|---|---|---|
| Sesi login terputus (Error 401) | Token JWT kedaluwarsa karena tidak ada aktivitas dalam waktu lama. | 1. Muat ulang peramban (F5). 2. Lakukan login ulang dengan kredensial Anda. 3. Pastikan jam pada perangkat komputer sinkron dengan server. |
| Data baru tidak muncul di tabel | Cache peramban lokal atau filter status aktif menyaring data di luar periode. | 1. Periksa kolom pencarian dan filter status. 2. Klik tombol Reset Filter. 3. Lakukan hard refresh dengan Ctrl + F5 (Windows) atau Cmd + Shift + R (Mac). |
| Gagal mengunggah berkas bukti | 1. Ukuran file melampaui 20 MB. 2. Format file tidak didukung. 3. Koneksi internet terputus saat proses upload. | 1. Kompres ukuran file PDF atau Excel. 2. Pastikan file berekstensi .pdf, .xlsx, .docx, atau .jpg. 3. Unggah ulang berkas satu per satu. |
| Pengajuan dokumen tertahan tanpa approver | Pejabat peninjau (approval matrix) belum diset oleh Superadmin. | 1. Hubungi Superadmin sistem. 2. Superadmin mendaftarkan nama pejabat penyetuju di menu Settings > Approval untuk modul terkait. |
| Lupa kata sandi | Salah memasukkan password melebihi batas percobaan. | 1. Hubungi Superadmin atau Helpdesk TI. 2. Superadmin mereset password melalui menu Organization Management > Staff. Tautan reset akan terkirim ke email terdaftar. |
| Angka notifikasi Task To-Do tidak berkurang | Aksi konfirmasi atau reviu belum diselesaikan sampai muncul notifikasi sukses. | 1. Buka kembali dokumen dari Task To-Do. 2. Pastikan menekan tombol Submit / Approve / Revise hingga muncul pesan konfirmasi berhasil. |